발행 글 (20147)

🔍
Critical Flaw in Multiple Atlassian Products Exploited in the Wild
InfoSecurity Magazine 2026. 10. 8. 19:05

Atlassian Data Center 제품군에 있는 CVE-2026-21589 취약점이 야생에서 악용되고 있으며, 이 공격은 로그인 권한이 없는 사용자도 특정 파일 내용을 읽을 수 있게 합니다. WatchTowr 분석 결과 해당 취약점은 Atlassian Web Resource 프레임워크의 공통 라이브러리에 존재하며, Crowd 인증 서비스와 연동된 경우 Jira 관리자 수준의 접근까지 가능할 것으로 보입니다. VulnCheck는 10 월 7 일 이 CVE 를 알려진 악용 취약물 (KEV) 목록에 추가했으나 CISA 의 목록에는 아직 포함되지 않았습니다.

원문 보기 →
코로나19 연구·이메일 노린 해킹…美, 중국 해커 소재 추적, 현상금 1천만 달러
데일리시큐 - 전체기사 2026. 10. 8. 19:03

미국 국무부는 중국인 장위의 신원·소재 정보를 제보하면 최대 1,000만 달러의 현상금을 제시하고 있습니다. 장위는 상하이 국가안전국의 지시를 받아 미국 대학과 법률회사의 이메일을 탈취한 혐의로 기소되어 있으며 아직 체포되지 않았습니다.

원문 보기 →
UAT-11985: AI-assisted event lures delivering real-time Google AitM phishing
Cisco Talos 2026. 10. 8. 19:01

Cisco Talos 는 2026 년 중반 태국 연구 기관과 관련된 개인화된 스피어 피싱 캠페인을 감지했습니다. 이 공격은 AI 를 활용한 콘텐츠 생성을 통해 재사용 가능한 템플릿으로 고전적인 구조와 맞춤형 칭찬 문구를 조합하여 수행되었으며, Google 인증 페이지를 위조한 하이브리드 HTTP 와 WebSocket 아키텍처로 실시간 자격 증명 탈취를 시도했습니다.

원문 보기 →
테슬라코리아 "국내 FSD 누적 주행 1억㎞…국토부와 검증 협조"
연합뉴스 - 산업 2026. 10. 8. 18:56

테슬라코리아와 BYD 코리아 대표가 8 일 열린 국회 국토교통위원회 국정감사에 증인으로 출석해 소비자 보호 문제 등을 질타받았다. 테슬라코리아는 국내에서 약 23 만대 중 4 만 5 천 대 정도 FSD 기능을 사용할 수 있으며, 현재까지 누적 주행 거리가 1 억㎞ 이상이라고 밝혔다.

원문 보기 →
16 Malicious Firefox Extensions Pose as Rabby and OKX Wallets to Steal Recovery Phrases
The Hacker News 2026. 10. 8. 18:46

Socket 연구원의 Joseph Edwards 가 분석한 Firefox 악성 확장 프로그램들은 Rabby 및 OKX 지갑을 위장하여 recovery phrase 와 private key 를 탈취하고 Cloudflare Workers 로 전송한다. 이 캠페인은 2026 년 8 월에 문서화된 이전 파동의 연속으로 평가되며, 현재 시점에서 모든 식별된 확장은 제거되었다.

원문 보기 →
엔비디아 HBM4 '8단 축소설'에 반론…삼성·SK하이닉스 호황 지속 전망
아이뉴스24 - 컴퓨팅/보안 2026. 10. 8. 18:40

시장조사업체 카운터포인트리서치는 엔비디아 차세대 AI 플랫폼 '루빈'에 탑재되는 HBM4가 기존 관측과 달리 대부분 12단 구성으로 유지될 것으로 전망했다. 삼성전자는 이날 발표한 3분기 잠정실적에서 매출 195조원, 영업이익 107조4000억원을 기록해 국내 기업 최초로 분기 영업이익 100조를 넘어섰다.

원문 보기 →
오픈소스 AI 에이전트 헤르메스, 15억달러 가치로 투자 유치...기업 시장 본격 노크
디지털투데이 - 전체기사 2026. 10. 8. 18:14

오픈소스 AI 에이전트 헤르메스를 개발하는 누스리서치가 로봇벤처스가 주도한 시리즈 B 투자로 약 9000만 달러를 유치했다. 이번 투자는 엔비디아, 유니온스퀘어벤처스 등 여러 기관이 참여했으며, 누적 투자 규모는 1억 5800만 달러가 되었다. 월스트리트저널에 따르면 누스리서치의 연간 매출은 2026 년 9 월 중순 기준 약 3600 만 달러였으며, 회사는 연내 매출을 1 억 달러 이상으로 전망하고 있다.

원문 보기 →
Hackers Use GitHub-Hosted Poem to Control PoeLLM Malware Targeting AI Infrastructure
Cyber Security News 2026. 10. 8. 18:14

해커들은 GitHub 에 호스팅된 시집을 통해 PoeLLM 악성코드를 지시 서버로 안내하며, 인터넷에 노출된 AI 인프라를 암호화폐 채굴 봇넷으로 변형하고 있습니다. 이 캠페인은 LiteLLM 과 Ollama 같은 서비스를 대상으로 하며, Lumen 의 Black Lotus Labs 연구원들은 2026 년 4 월 이후 활동이 확인되었고 약 3,400 대의 서버가 영향을 받았다고 보고했습니다. 악성코드는 시집에 포함된 특정 단어를 추출하여 네임서버 주소를 계산하며, 해커는 해당 단어만 변경하면 감염된 기계를 지시할 수 있습니다.

원문 보기 →
시에라, 전화 건 상대가 AI인지 가려내는 '플레밍-1' 공개
디지털투데이 - 전체기사 2026. 10. 8. 18:09

AI 에이전트 기업 시에라가 전화 건 상대를 사람인지 AI 에이전트인지 구분하는 모델 '플레밍-1(fleming-1)'을 공개했다고 8일(현지시간) 밝혔다. 이 모델은 통화 중 실시간으로 목소리를 분석해 합성 음성 여부를 점수 매기며, 기존 '퍼스널 에이전트 프로토콜'과 함께 사용되지 않는 에이전트를 감지할 수 있도록 설계되었다.

원문 보기 →
“할 수 있을까”에서 “무엇을 보여줄까”로…청년 취업 키워드, AI 경험으로 재편
동아일보 - IT/의학 2026. 10. 8. 18:06

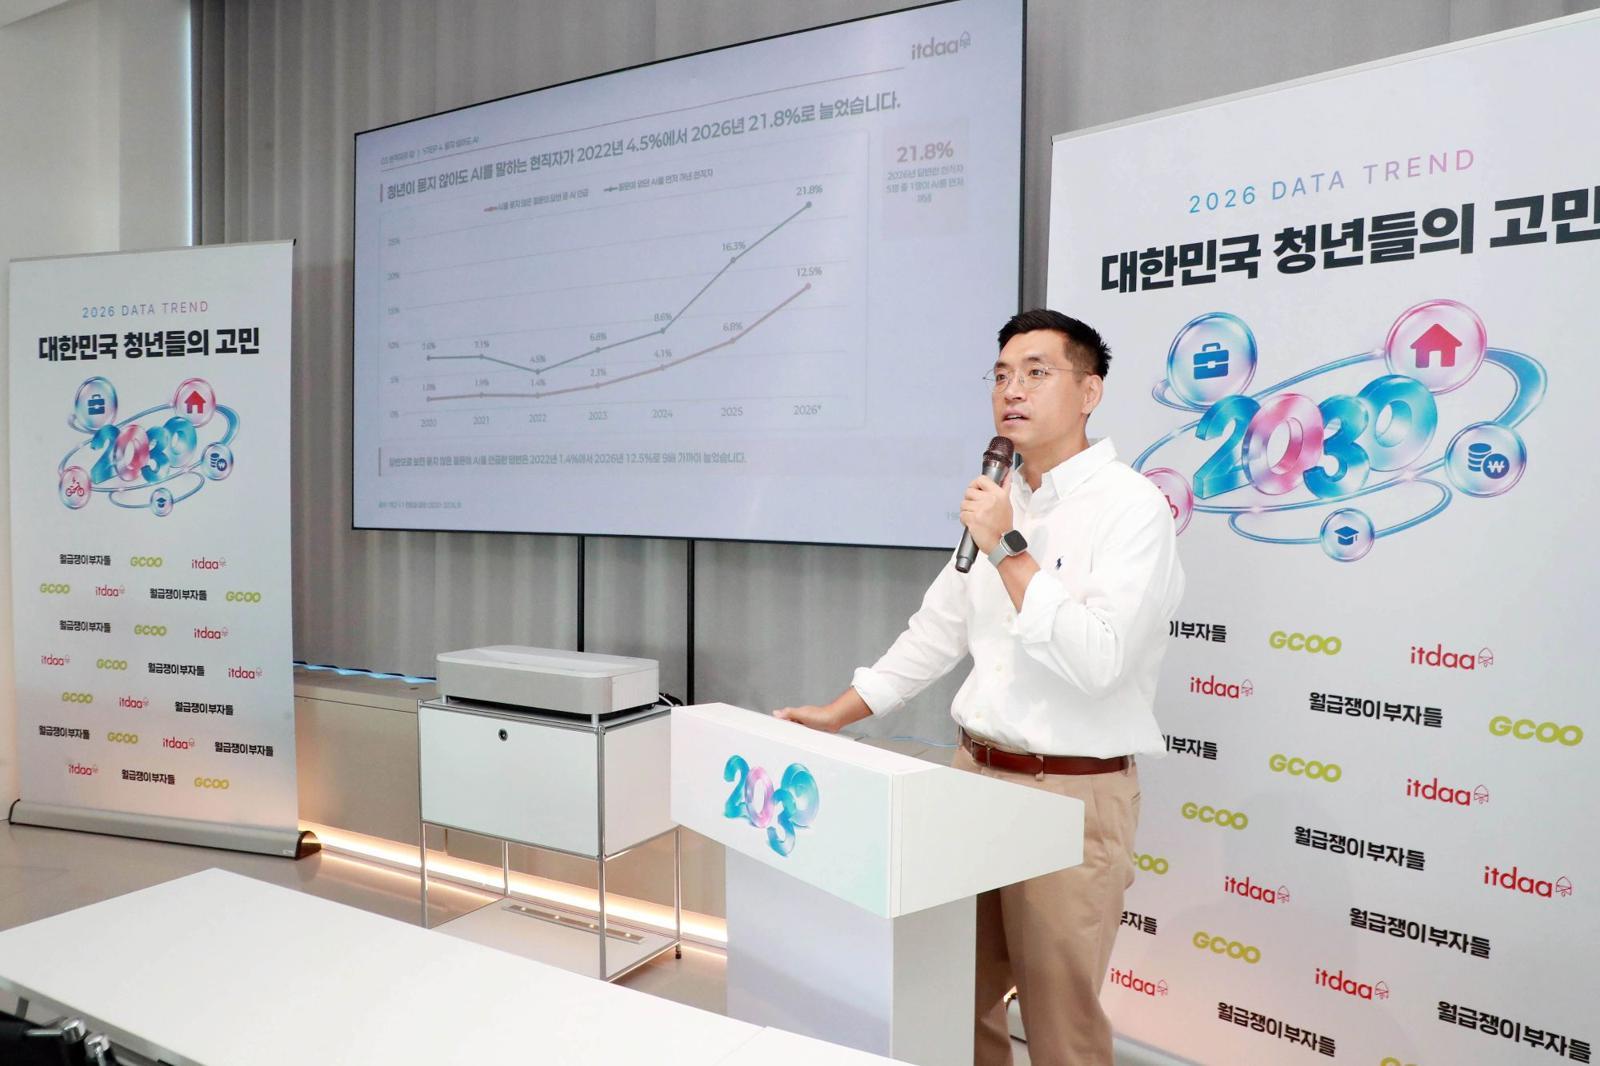
커리어 멘토링 플랫폼 '잇다'의 분석에 따르면, 취업 시장에서 현직자들은 청년들에게 AI 실무 경험을 강조하고 있다. 챗GPT 공개 이후 AI 관련 질문 비중은 0.4%에서 9.1%로 급증했으며, 현직자들이 답변 과정에서 AI 활용을 제안하는 비율도 2022년 4.5%에서 올해 21.8%로 크게 늘었다. 조윤진 레디앤스타트 대표는 기업들이 즉시 투입 가능한 'AI 네이티브' 인재를 요구하며 구직자들의 단순 챗봇 활용 수준과 간극을 지적했다.

원문 보기 →
미라셀 스마트엠셀, 전방십자인대 파열 축구선수 복귀 도와
한국경제 - IT·과학 2026. 10. 8. 18:06

미라셀은 오스트리아 빈 스포츠의학센터 연구진이 수행한 전방십자인대 파열 환자 47 명 대상 임상 결과에 따라 줄기세포 추출·농축 시스템인 '스마트엠셀(SMART M-CELL)'을 활용한 치료 효과를 국제학술지에 발표했다고 밝혔다. 자가혈액 유래 줄기세포 제제와 PRP 를 병용한 치료를 받은 환자들은 통증 평가 점수가 크게 낮아지고 MRI 검사를 통해 46 명이 부상 전 수준으로 회복된 것으로 나타났다.

원문 보기 →