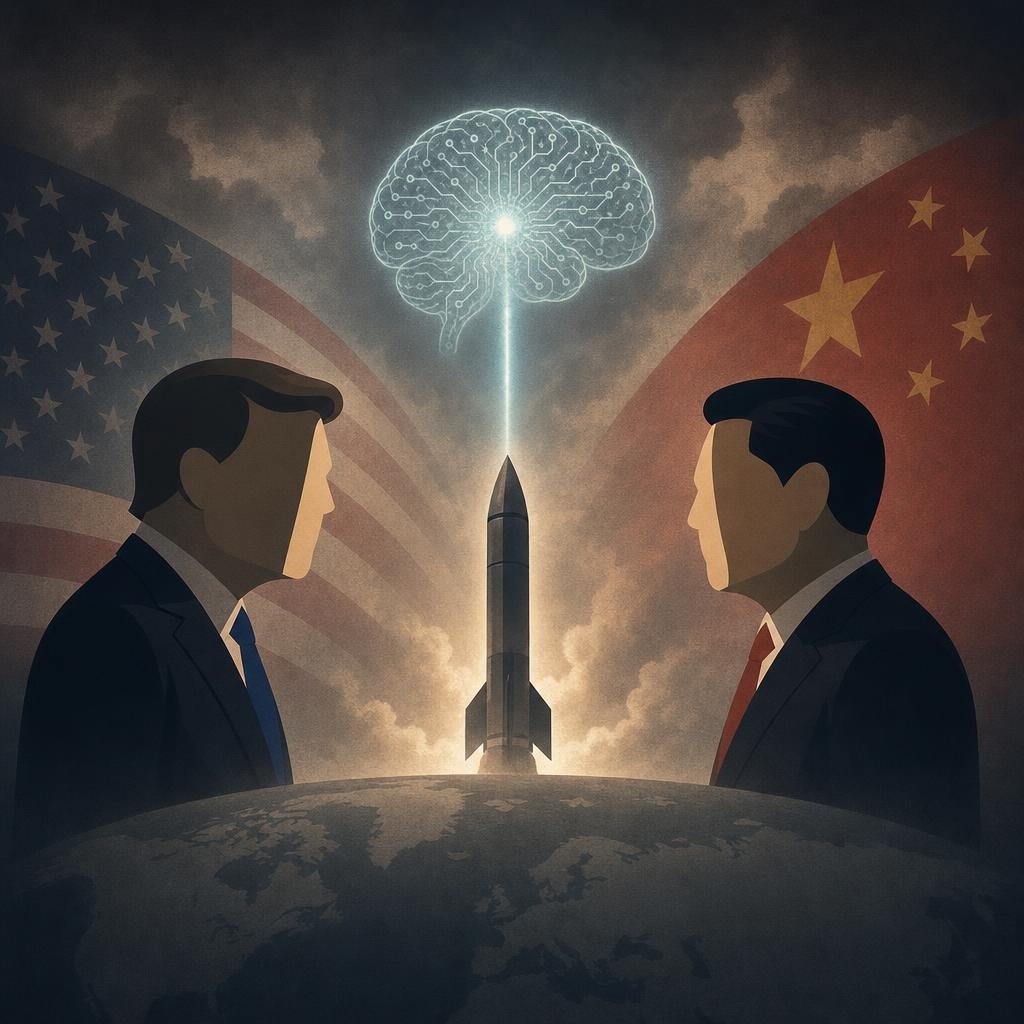
홍콩중문대(선전) 공공정책학원 원장 정융녠은 미·중 정상회담에서 논의될 AI 거버넌스 문제를 두고 미국과 중국이 단독으로 AI를 통제할 수 없으며, 핵무기를 능가하는 위험성을 경고했다. 그는 양국이 독자적인 기술 표준을 구축해 'AI 디커플링'에 빠질 경우 과거 미·소 냉전식 대결 구도로 회귀하고 전 지구적 파멸을 초래할 것이라고 우려를 표명했다.
원문 보기 →
홍콩중문대(선전) 공공정책학원 원장 정융녠은 미·중 정상회담에서 논의될 AI 거버넌스 문제를 두고 미국과 중국이 단독으로 AI를 통제할 수 없으며, 핵무기를 능가하는 위험성을 경고했다. 그는 양국이 독자적인 기술 표준을 구축해 'AI 디커플링'에 빠질 경우 과거 미·소 냉전식 대결 구도로 회귀하고 전 지구적 파멸을 초래할 것이라고 우려를 표명했다.
원문 보기 →
화웨이는 미국산 부품을 사용하지 않았다고 주장하며 기린 9050 프로를 공개했다. 알리바바는 전우 V900이라는 AI 프로세서를 발표해 성능을 기존 모델보다 3 배 높게 밝혔다.
원문 보기 →
외부 데이터를 해석하는 대부분의 AI 앱은 공격자가 악용할 수 있으므로 매우 엄격한 보안 필터를 필요로 합니다.
원문 보기 →
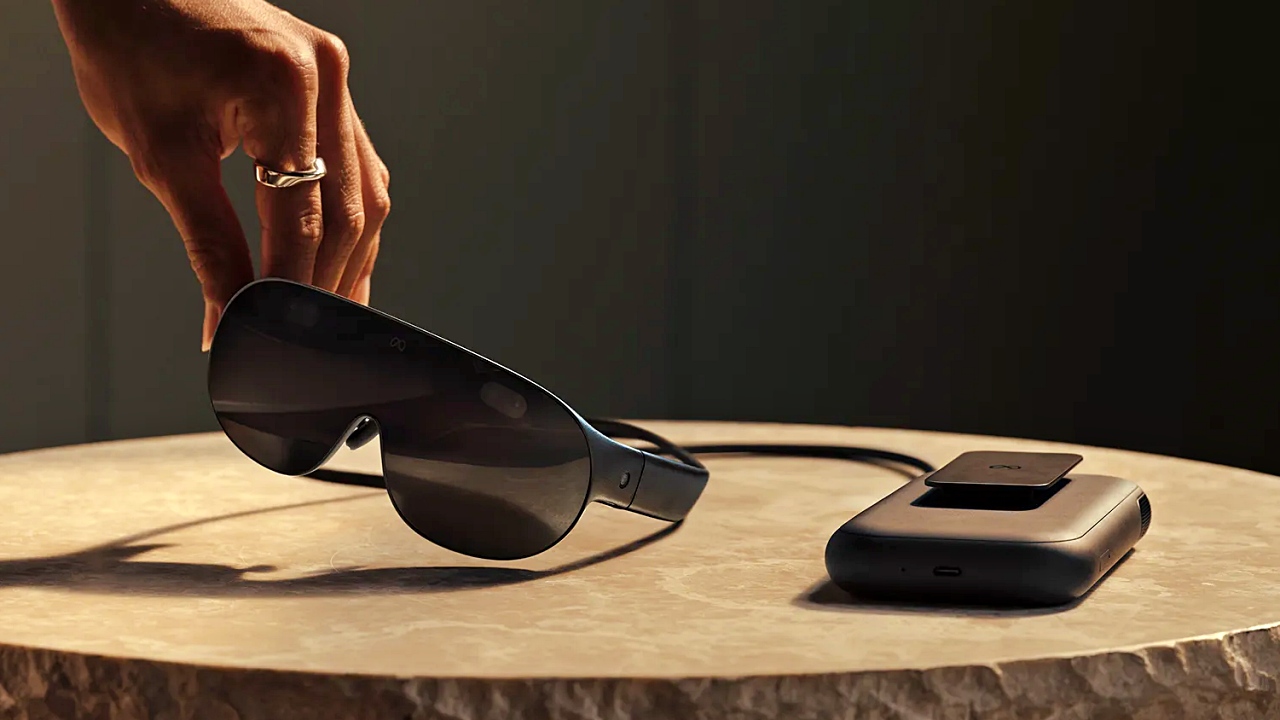
메타가 헤드스트랩 없이 안경처럼 착용할 수 있는 '메타 VR 글래스'를 공개했으며, 본체 무게는 약 100g이고 프로세서는 퀄컴의 '스냅드래곤 리얼리티 엘리트'를 탑재했다. 일본을 포함한 각국에 2027 년 봄 출시될 예정이며 미국 판매가는 1299.99달러로 발표되었고, 마이크로 OLED 기반 '5K 인피니트 디스플레이'와 시선·손동작 조작이 지원된다. 메타는 출시 전까지 수천 편의 콘텐츠를 제공하며 업무용 기능과 게임 스트리밍 등 다양한 기능을 담고 있다.
원문 보기 →
사이버보안 전문 기업 Gambit은 중국어 화자이며 금전적 동기를 가진 위협 행위자가 자율적인 AI 에이전트를 활용하여 수백 개의 온라인 소매업체를 표적으로 하는 캠페인을 진행 중이라고 보도했다. 이 공격은 vulnerability research, exploitation, orchestration을 자동화하는 세 가지 AI harness 을 사용하며, 2026 년 7 월부터 시작되어 9 월에만 최소 105 개 프로젝트가 발동되고 약 27 개의 회사가 침해당했다고 밝혔다. 위협 행위자는 Gambit 이 확인한 피해 기업들로부터 총 60 만 여 장의 유효기간이 남은 신용카드 정보를 도용하고, 일부 온라인 스토어에 스킴머 스크립트를 주입했다.
원문 보기 →
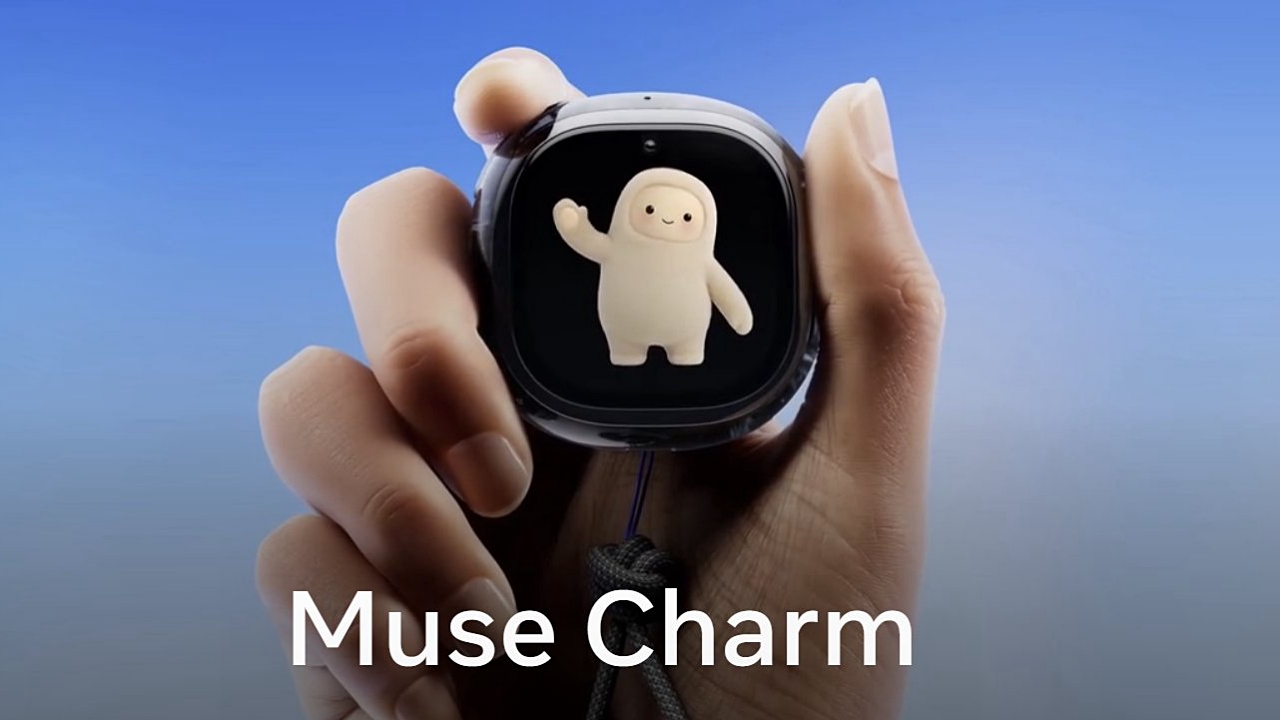
메타가 연례 행사 '커넥트'에서 개인형 AI 에이전트 '뮤즈'와 연동하는 키링형 웨어러블 기기인 '뮤즈 참'을 공개했다. 저커버그는 이 기기를 작은 화면에 사내 아바타를 표시하고, 모서리의 지문센서를 누르면 휴대전화 잠금 해제를 포함해 즉시 대화를 시작할 수 있다고 설명했다.
원문 보기 →
Gurucul 은 AI 가 보조 도구에서 행위자 (actor) 로 변하면서 생성된 공격 표면 확대에 대응하기 위해 Gurucul AI Risk and Response 를 일반 출시했습니다. 이 솔루션은 수백 개의 탐지 기능을 통해 활동, 접근 권한, 데이터 및 보안 지표를 연결하여 SOC 와 내부 위협 팀이 위험을 조기에 발견하고 대응할 수 있도록 돕습니다. 또한 미리보기 단계인 AI Prevention 는 사용 지점에서 고위험 상호작용을 차단하는 제어 기능을 추가했습니다.
원문 보기 →
마이크로소프트가 Windows 11 24H2 및 25H2에 대한 KB5124010이라는 9 월 2026 년 비보안 미리보기 업데이트를 출시했습니다. 이 업데이트는 블루투스 개선, Copilot 키 재매핑 기능 추가 등 총 46 개의 변경 사항과 수정 사항을 포함하고 있습니다.
원문 보기 →
Varonis Threat Labs 는 Varonis Threat Labs 이 AvisLoader 라는 윈도우 악성코드 로더를 발견했다고 밝혔다. 해당 악성코드는 서버가 제거되어도 Tox 메시징 네트워크와 클라우드 터널을 통해 지시 명령을 계속 받을 수 있도록 설계되었다. 연구원들은 피해 규모나 성공적인 감염 사례는 확인하지 않았으며, 이는 지속적인 원격 접근 경로를 제공하는 디자인 기능임을 시사한다.
원문 보기 →
새로운 악성 사이버 캠페인이 물류 기업들을 표적으로 삼아 Corp MDM이라는 Android 스파이웨어를 배포하고 있습니다. 이 소프트웨어는 새로 도착한 SMS 내용을 탈취하고 전화를 재설정으로 유도하며 숨겨진 프론트엔드 서비스를 유지하는 설계된 감시 임플란트로, 개발 과정에서 AI가 사용되었을 가능성이 제기됩니다.
원문 보기 →
LatticeFlow AI 는 기업이 신뢰할 수 있게 AI 를 확장하고 가치 창출 시간을 단축하기 위해 LatticeFlow AI Risk Center라는 관리형 위험 평가 서비스를 출시했습니다. 이 서비스는 모델, 데이터 및 에이전트 워크플로우가 빠르게 진화함에 따라 일회성 평가로는 통제 불가능한 지속적인 운영을 통해 보안, 성능 등 핵심 위험을 계속 감시합니다.
원문 보기 →
Meta 는 AI 안경에 Private Processing 을 확장하여 클라우드 데이터 센터 내 confidential virtual machine(CVM) 에서 AI 모델을 실행하도록 하고 있습니다. 이 시스템은 하드웨어 보호, 암호화 및 소프트웨어 검증이 결합되어 사용자의 데이터를 전송, 처리 및 저장 중 Meta 와 하위 인프라로부터 암호학적 방식으로 보호합니다. 모든 생산용 CVM 이미지는 공개 투명성 레지스터에 기록되며, 공격자가 특정 사용자 세션이나 저장된 데이터만을 표적으로 삼으려는 시도는 전체 Private Processing 을 침해하지 않는 한 실패하거나 공개적으로 감지됩니다.
원문 보기 →