JavaScript 는 필요 없는 곳까지 강제적으로 도입되어 있으며, 이는 과거 플래시 플레이어보다 더 나쁜 문제라고 저자는 주장합니다. 또한 오픈소스 프로젝트들이 마이크로소프트로부터의 기부를 받으면서 Microsoft 의 아이디어를 수용하고 있다는 점에 대해 분노하며, 이러한 현상은 돈이 무엇을 사는지 보여준다고 비판했습니다.
원문 보기 →
JavaScript 는 필요 없는 곳까지 강제적으로 도입되어 있으며, 이는 과거 플래시 플레이어보다 더 나쁜 문제라고 저자는 주장합니다. 또한 오픈소스 프로젝트들이 마이크로소프트로부터의 기부를 받으면서 Microsoft 의 아이디어를 수용하고 있다는 점에 대해 분노하며, 이러한 현상은 돈이 무엇을 사는지 보여준다고 비판했습니다.
원문 보기 →
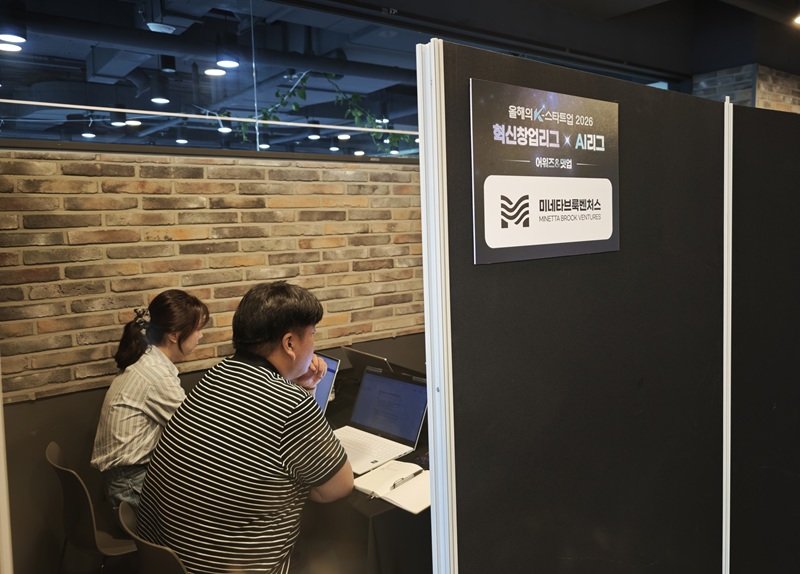
서울창조경제혁신센터는 지난 23일 서울 용산에서 개최한 행사에 혁신창업리그와 AI 리그 수상 기업 대표 및 센터 관계자 등 총 10 개사가 참석했다. 이번 시상식은 업력 3 년 이내 초기 창업기업을 대상으로 한 '올해의 K-스타트업' 대회이며, 기존 프로그램 이름 변경과 함께 새로운 'AI 리그'를 신설하여 운영 방식을 고쳤다.
원문 보기 →
SolarWinds 는 Observability Self-Hosted 제품에서 원격 코드 실행 (RCE) 를 가능하게 하는 두 가지 중대한 취약점을 패치했습니다. CVE-2026-28324(점수 9.8) 와 CVE-2026-28325(점수 8.8) 는 각각 비표준 설정을 사용하는 배포 환경과 특정 통신 모드를 사용하도록 구성된 설치에서 악용될 수 있으며, SolarWinds 는 이 취약점이 인증 없이 원격 공격자에게 이용 가능하다고 밝혔습니다. 해당 문제는 버전 2026.2.2 이하의 모든 Observability Self-Hosted 에 영향을 미쳤으며, 버그는 버전 2026.2.3 에서 해결되었습니다.
원문 보기 →
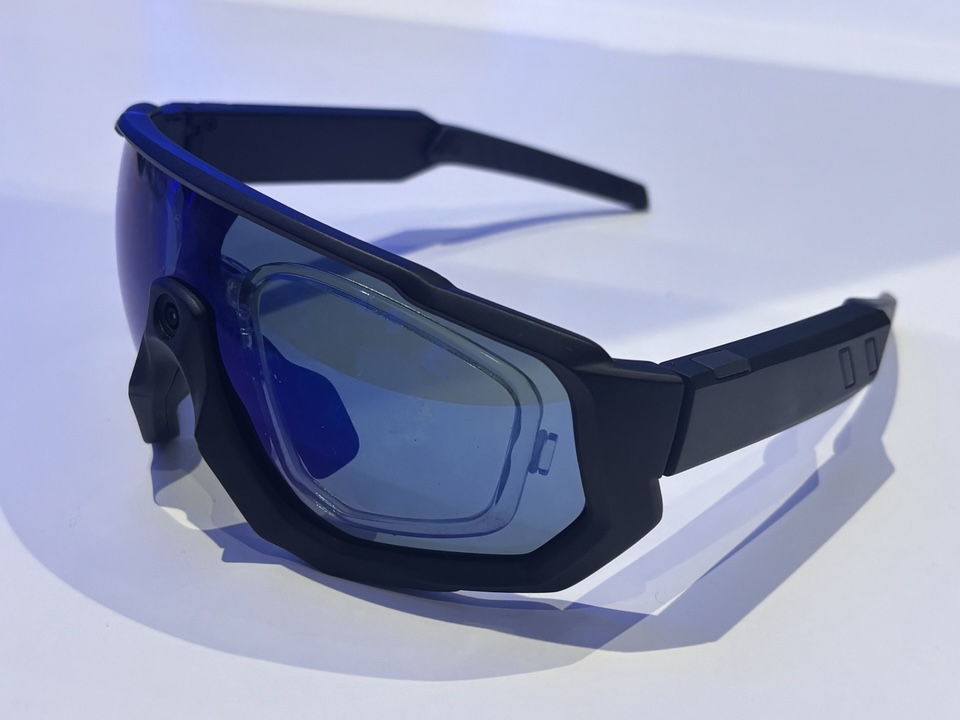
퀄컴은 스냅드래곤 서밋에서 인스펙스와 협력해 산업용 보안경과 의료 분야 웨어러블 연합을 공개했습니다. 로빈 토터만 창업자는 이미 카메라가 작업 도구로 쓰이고 있어 이를 기반으로 AI 기능을 추가할 수 있다고 설명했으며, 퀄컴은 지난 6 월에 투자하고 플랫폼 및 소프트웨어를 제공한 바 있습니다.
원문 보기 →
Varonis Threat Labs 연구원 Daniel Kelley에 따르면, AvisLoader라는 새로운 윈도우 말웨어는 고정된 도메인을 사용하지 않는 Tox P2P 메시징 네트워크를 통해 운영자와 통신합니다. 공격자는 Cloudflare Workers 호스팅 웹 페이지에서 DocuSign 서명 요청과 유사한 ClickFix 유혹을 사용하여 사용자를 속이고 명령어를 실행하게 합니다. AvisLoader는 3.4 MB 크기의 윈도우 로더로, UAC 우회 도구와 시스템 정보 함수를 조작하는 컴포넌트를 포함하고 있으며, 감염된 컴퓨터 목록 및 원격 명령 전송 기능을 제공하는 웹 기반 코맨드 센터를 운영합니다.
원문 보기 →
그룹-IB는 이탈리아, 프랑스 등 유럽과 북미 및 중동 지역의 30 개 이상의 은행 고객을 대상으로 하는 새로운 안드로이드 뱅킹 트로잔 'RemControl'을 발견했다. 이 악성코드는 TVTap IPTV 앱이라는 가짜 앱을 통해 설치되며, VPN 권한과 접근 서비스 권한 등을 이용해 금융 애플리케이션의 PIN 코드를 도용하고 제거를 방지한다. 연구진은 해당 캠페인이 AI 를 활용한 개발이 이루어졌으며, 운영자는 UNKK 로 추적되고 있으며 다른 뱅킹 트로잔과의 연관성이 시사된다고 밝혔다.
원문 보기 →
Google 는 Private AI Compute 플랫폼에 사용자 기기 간을 가로지르는 사설 서버 측 메모리를 추가할 계획입니다. 이 시스템은 Gemini 모델을 활용한 민감한 데이터 처리 환경에서 컨텍스트를 세션과 기기를 넘어 유지하도록 설계되어 있으며, 암호화된 저장소와 장치 기반 키로 데이터를 보호합니다.
원문 보기 →
ShareGate 보고서에 따르면 전 세계 조직 중 약 77% 가 지난 해 최소 하나의 Microsoft 365 거버넌스 사고를 경험했으며, 이는 AI 통제 과신과 관련이 있습니다. 조사 결과 퇴사자나 게스트에게 접근 권한을 남긴 비율은 38%, 민감한 내용이 잘못된 사람에게 도달한 비율은 26%였습니다.
원문 보기 →
ClickFix은 사용자 신뢰를 악용하여 시스템 명령어를 복사/붙여넣기 방식으로 기업 네트워크에 침입하는 가장 일반적인 공격 방법으로, 미크로소프트 디펜더 전문가 팀이 2025 년 초기 접근 사례의 47% 를 차지했습니다. CTM360 의 보고서에 따르면 이 기법은 Polygon 블록체인 스마트 계약을 통해 lure 도메인을 숨기고 Telegram 채널 설명이나 스팀 프로필 페이지를 사용하여 명령 및 제어 주소를 해결하며, 공격 대상은 운영체제와 하드웨어 지문을 기반으로 개인별로 달라집니다.
원문 보기 →
SANS Institute 가 실시한 조사에 따르면 데이터 품질이나 양이 위협 탐사 (threat hunting) 의 가장 큰 장애물로 부상해, 이는 SANS 의 산업 조사가 시작된 지 5 년 만에 처음이다. 응답자 중 절반(50%) 이 데이터를 주요 난관으로 꼽았으며, 숙련된 인력 부족은 두 번째로 중요한 문제가 되었다. 또한 공식적으로 정의된 위협 탐사 방법론의 사용률은 전년 대비 감소했고, ransomware 와 business email compromise 가 가장 빈번하게 발견되는 위협이다.
원문 보기 →
GNOME Release Team 은 9 월 24 일 GNOME 50.5 를 배포하며 gvfs 파일 시스템 레이어의 CVE, Epiphany 웹 브라우저의 자바스크립트 주입 취약점 및 librsvg 이미지 라이브러리의 use-after-free 버그를 수정했습니다. 이 릴리스는 총 22 개 모듈을 업데이트했으며, 사용자는 분포가 새로운 패키지를 제공하기 전까지 해당 결함을 유지할 수 있습니다.
원문 보기 →
Microsoft 는 September 2026 보안 업데이트 설치 후 File History 자동 백업 기능이 중단되는 알려진 문제를 해결했습니다. KB5124006 과 KB5124010 선택적 누적 업데이트를 통해 Windows 11 고객에게 이 문제가 해결되었습니다.
원문 보기 →