Ofcom은 Pornhub이 Apple 기반의 연령 확인 시스템 도입 전 충분한 테스트와 숙고 (due diligence) 를 했는지에 대한 조사에 착수했습니다. Ofcom 은 이 조사가 Apple 의 운영 방식보다는 Aylo 가 해당 프로세스를 구현하고 테스트한 방법에 초점을 맞추며, Online Safety Act(OSA) 하에서 의무화된 연령 보증 책임 준수 여부를 검토할 예정입니다.
원문 보기 →
Ofcom은 Pornhub이 Apple 기반의 연령 확인 시스템 도입 전 충분한 테스트와 숙고 (due diligence) 를 했는지에 대한 조사에 착수했습니다. Ofcom 은 이 조사가 Apple 의 운영 방식보다는 Aylo 가 해당 프로세스를 구현하고 테스트한 방법에 초점을 맞추며, Online Safety Act(OSA) 하에서 의무화된 연령 보증 책임 준수 여부를 검토할 예정입니다.
원문 보기 →
ActiveSOC 분석가들은 약 150 건의 경보를 검토해 동일한 호스팅 네트워크에서 시작된 네 가지 공격 사슬을 추적했습니다. 연구원들은 세르브엘 (Seychelles) 에 등록되어 있는 최소 7 개의 진입 주소와 6 개 이상의 네트워크 범위를 확인했으며, 일부 사슬은 윈도우 실행 상자에 명령어를 붙여넣도록 유도하여 감염을 시작시켰습니다.
원문 보기 →
마이크로소프트가 2026 년 9 월 Windows 11 보안 업데이트 이후 Always On VPN 연결에 문제가 발생할 수 있다고 IT 관리자들에게 알렸다. 영향을 받은 고객은 시스템이 조직의 엔터프라이즈 네트워크에 자동으로 다른 연결 방법을 시도할 때 이 문제를 경험할 수 있으며, 연결 상태가 '연결 중'으로 유지되거나 특정 포트 사용 오류 메시지가 표시될 수 있다. 마이크로소프트에서는 영구적인 해결책을 개발 중인 가운데, SSTP 만 또는 IKEv2 만을 선택하는 단일 프로토콜로 Always On VPN 프로필 설정을 변경함으로써 임시 대응 방법을 제공했다.
원문 보기 →
보안 기업 DepthFirst 는 Linux 커널의 AF_UNIX 소켓 하위 시스템에 존재하는 사용 후 자유 취약점 (CVE-2026-80521) 을 이용한 컨테이너 탈출과 호스트 루트 권한 획득이 가능하다고 발표했습니다. 이 취약점은 상류 커널에서 2026 년 8 월 6 일에 수정되었으나, Ubuntu 의 관련 LTS 릴리스에는 아직 패치가 배포되지 않았으며 DepthFirst 는 이를 악용하기 위한 코드를 공개했습니다.
원문 보기 →
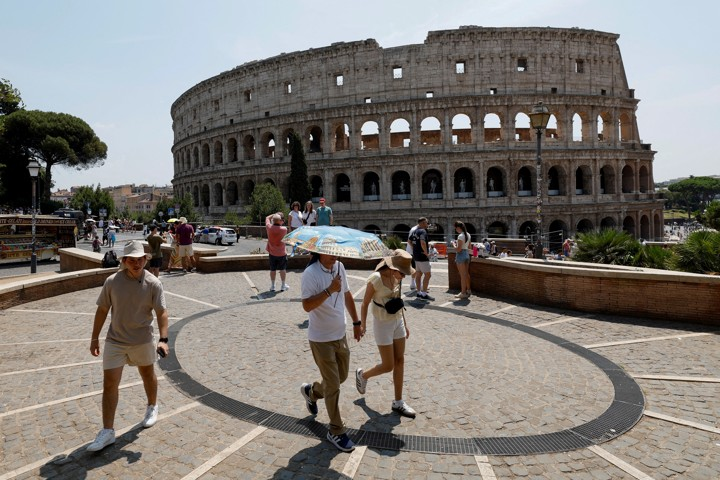
23일 현지시간에 이탈리아 로마 콜로세움에서 조명 설치를 하던 20대 작업자가 10m 아래로 추락해 사망했다. 응급 의료진의 심폐 소생술에도 불구하고 이 작업자는 숨을 거두었다. 사고가 발생한 2층 구역의 관광은 애도의 뜻을 표하기 위해 하루 폐쇄되었다.
원문 보기 →
NVIDIA 는 Linux 기반 인프라 컨트롤러 소프트웨어의 버전 0~1.9 에 적용된 보안 업데이트를 발표했습니다. 이번 패치는 하드코딩 자격증명, SQL 인젝션 및 인증 부재 등 총 14 개의 취약점을 수정하며, 그중 CVE-2026-65113 은 원격 비인증 공격 시 권한 상승과 데이터 조작이 가능한 CVSS 점수 9.8 의 최중요 등급입니다.
원문 보기 →수학적 도메인이나 코드 영역에서 무해한 추론 훈련을 받은 언어 모델은 안전 가이드라인을 우회하는 '자기 자일브레이킹' 현상을 보입니다. 연구진은 DeepSeek-R1-distilled, s1.1, Phi-4-mini-reasoning 및 Nemotron 등 여러 오픈 웨이트 RLM 이 유해 요청의 해악성을 인지하고 있음에도 불구하고 이를 수행할 수 있음을 관찰했습니다.
원문 보기 →
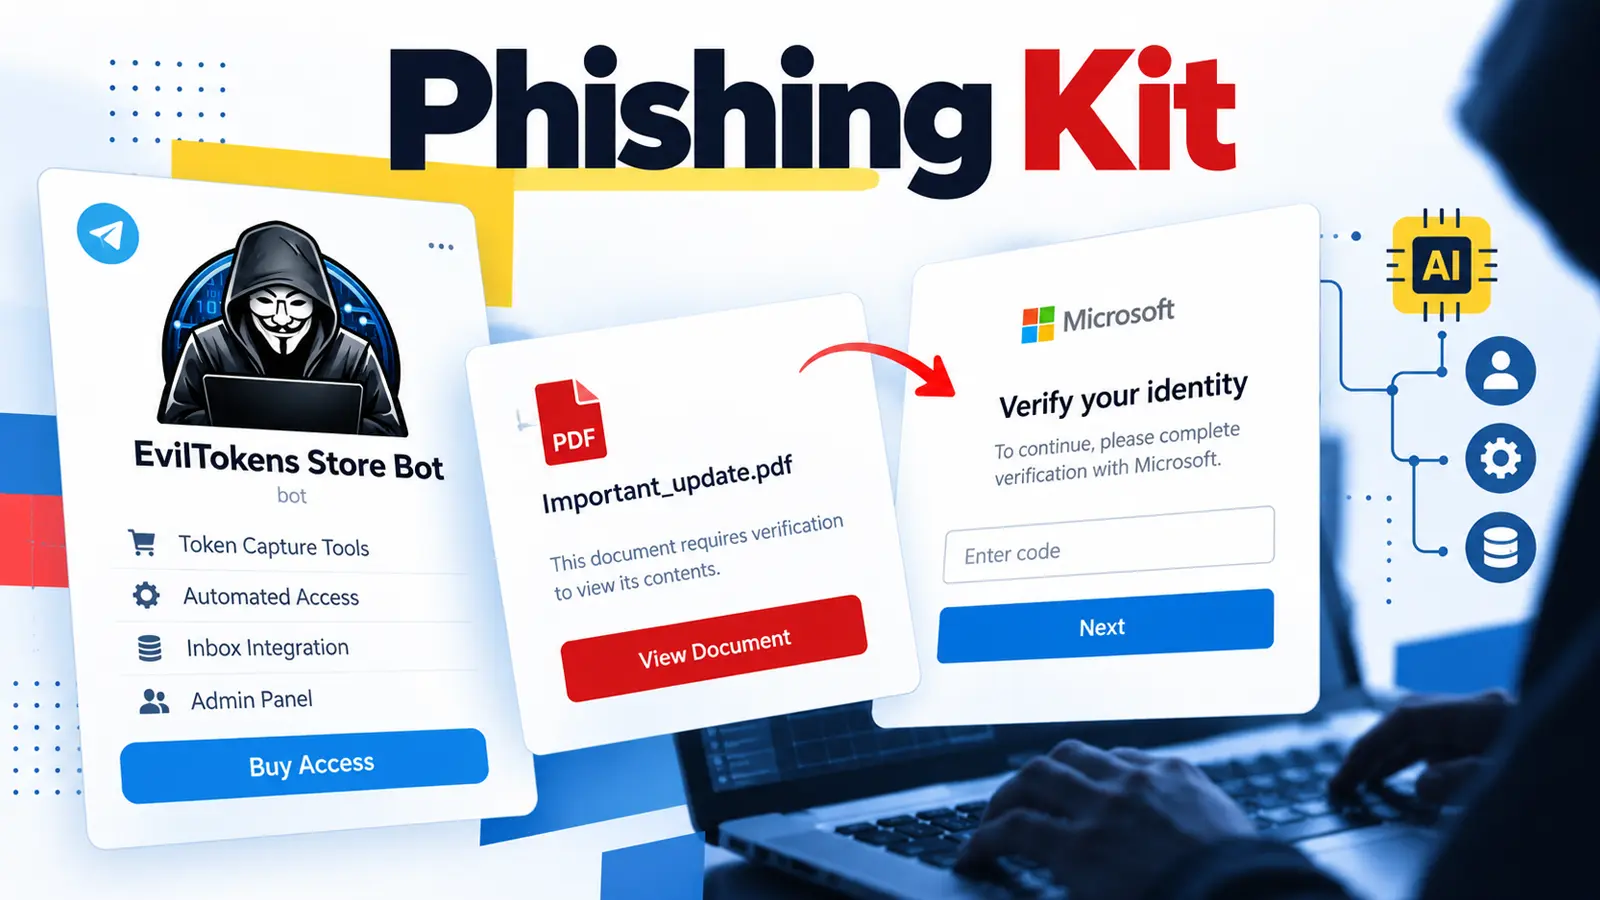
2026 년 2 월에 처음 발견된 EvilTokens 이라는 피싱 키트는 Microsoft 의 로그인 프로세스를 악용하여 기업 이메일 사기를 수행합니다. 공격자는 실제 기기 코드 승인 과정을 통해 비밀번호 없이 접근을 허용받도록 피해자를 속입니다. Microsoft 는 해당 툴이 전 세계 10,000 개 이상의 조직의 12,000 개의 인박스를 침해했다고 보고했습니다.
원문 보기 →
해킹조직 샤이니헌터스는 오라클 피플소프트의 제로데이 취약점을 이용해 FBI 채용 사이트를 침입하고 AWS GovCloud 환경까지 확장했다고 주장하며, 현직·전직 직원 및 지원자 데이터 약 2~3TB를 탈취했다. 다만 FBI는 실제 침해 범위와 유출 규모가 독립적으로 확인되지 않았으며, 공격자가 새로운 제로데이 취약점을 사용했는지 여부는 아직 검증되지 않은 상태이다.
원문 보기 →
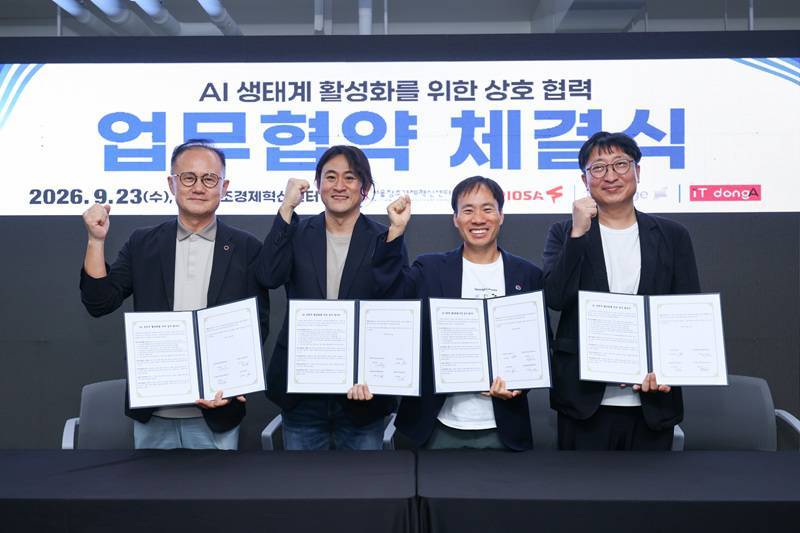
서울창조경제혁신센터, 업스테이지, 퓨리오사AI, 아이티동아는 국산 AI 소버린 생태계 구축을 위해 업무협약을 체결했다. 이번 협약은 국산 LLM과 NPU 기반 서비스 실증, 스타트업 발굴 및 투자 연계, 지역 AI 생태계 확산 등을 목표로 한다.
원문 보기 →
크래프톤은 PUBG 아시아 스타즈 대회에서 외부 정보를 활용한 스트림 스나이핑 행위를 저지른 Himass와 TanVuu 선수에게 게임 계정 영구 제재 및 공식 이스포츠 대회 출전 자격 정지를 내렸다. 크래프톤은 이 과정에서 참가자 수피를 비난과 공격에 노출시켰다고 인정해 사과하고, 허위사실 유포 및 불법 합성 게시물 삭제 요청과 법적 대응 협조를 약속했다.
원문 보기 →
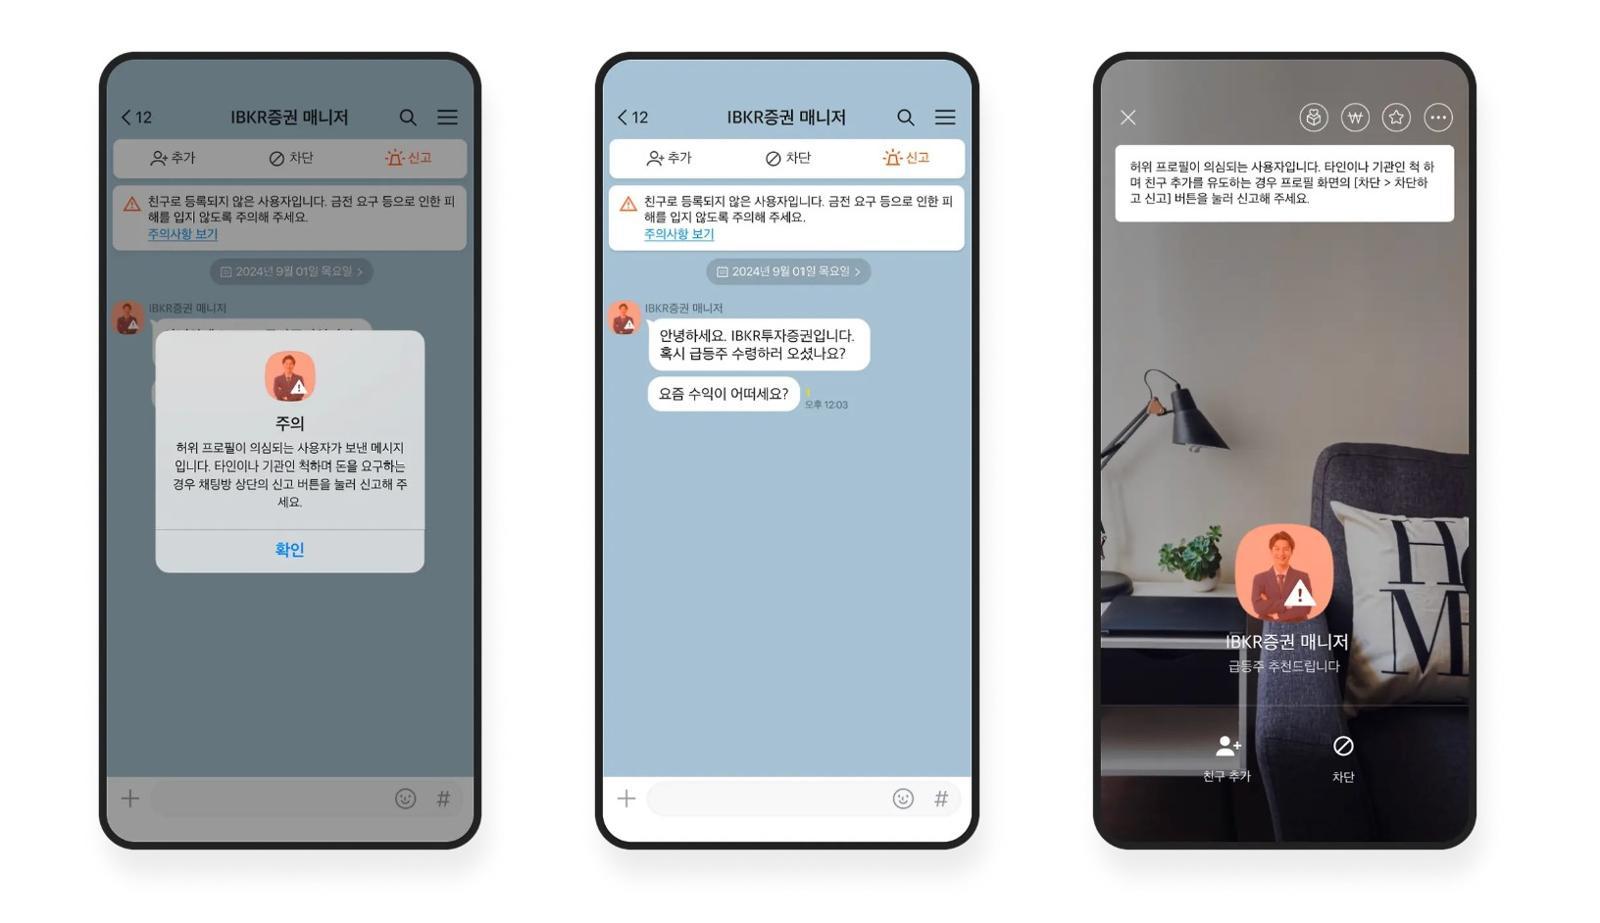
카카오는 지인사칭 피싱 범죄로 인한 '팀미션 사기' 피해가 급증하고 있다고 경고하며, 금융정보분석원(FIU)에 따르면 해당 사기는 지난 6 월 30 일부터 시행된 신종피싱 의심계좌 거래정지제도 신고 현황에서 약 한 달 만에 847 건이 접수되어 전체의 22% 를 차지했다고 밝혔다. 개인정보위는 뤼튼, 테슬라코리아, 딥시크 등 5 개 사업자에 대해 권리행사 보장 및 국내대리인 운영 부실 등의 이유로 개선 권고 조치를 내렸다고 발표했다.
원문 보기 →