발행 글 (25373)

🔍
지속적으로 답답한 ‘기능성 소화불량’ 황해쑥이 해법 될까
동아일보 - IT/의학 2026. 9. 23. 04:30

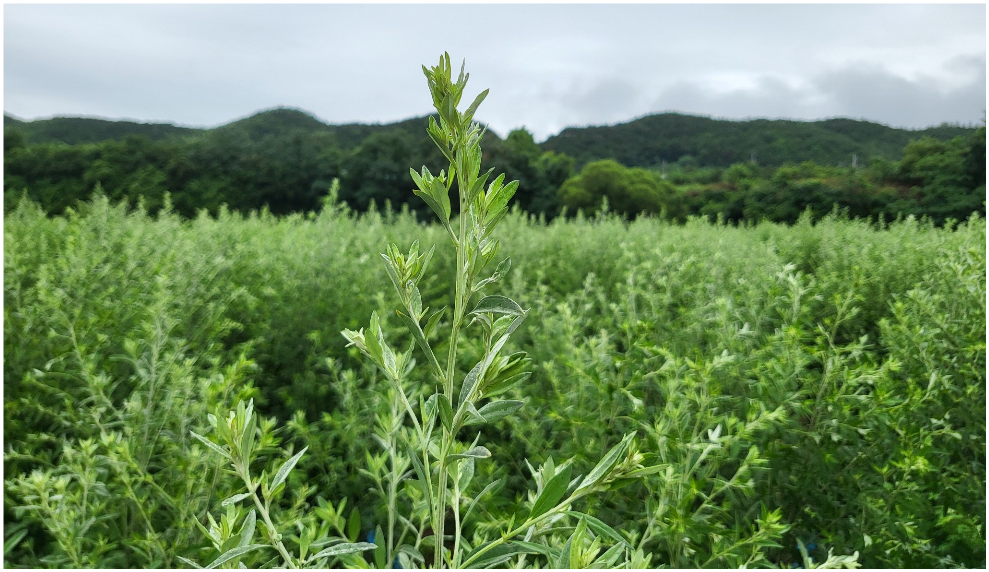
동아제약과 국립원예특작과학원은 기능성 소화불량 증상 개선 효과를 평가하기 위해 황해쑥 에탄올 추출물 RW0117에 대한 임상시험을 수행했다. 연구진은 위장관 증상이 있는 환자들에게 하루 한 차례씩 12주간 RW0117 또는 위약을 복용하게 했으며, 결과로 섭취군에서 복통과 가슴쓰림 등 여러 소화기 증상이 유의하게 개선된 것으로 나타났다. 다만 식품의약품안전처는 해당 추출물을 건강기능식품 원료로 인정했으며 공식 기능성은 '위 점막을 보호하여 위 건강에 도움을 줄 수 있음'으로 명시되어 있다.

원문 보기 →
AI 데이터센터 수도권 쏠림에, 전력공급 심사도 ‘과부하’로 지연
동아일보 - IT/의학 2026. 9. 23. 04:30

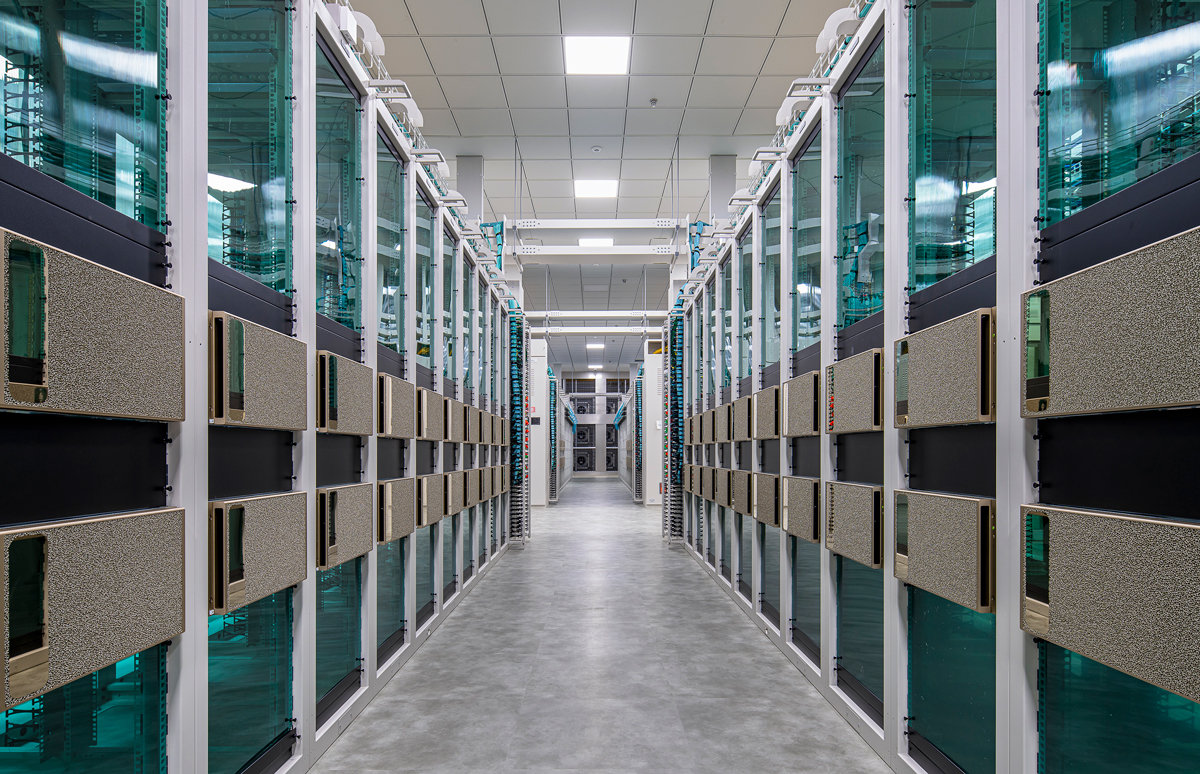
2021 년부터 2026 년 4 월까지 한국전력이 데이터센터 전력 공급 방안을 검토한 건수는 총 154 건으로, 이 중 37% 가 답변을 받기까지 6 개월 이상 걸렸다. 신청 건의 대부분이 서울, 경기, 인천 등 수도권에 집중되어 있으며 지난해에는 전체 접수건 중 80.4%(전년 대비 48.4%p 상승) 가 수도권에서 처리되었다.

원문 보기 →
답하는 AI서 일하는 AI로… ‘개인비서’ 앱, 챗GPT 제쳐
동아일보 - IT/의학 2026. 9. 23. 04:30

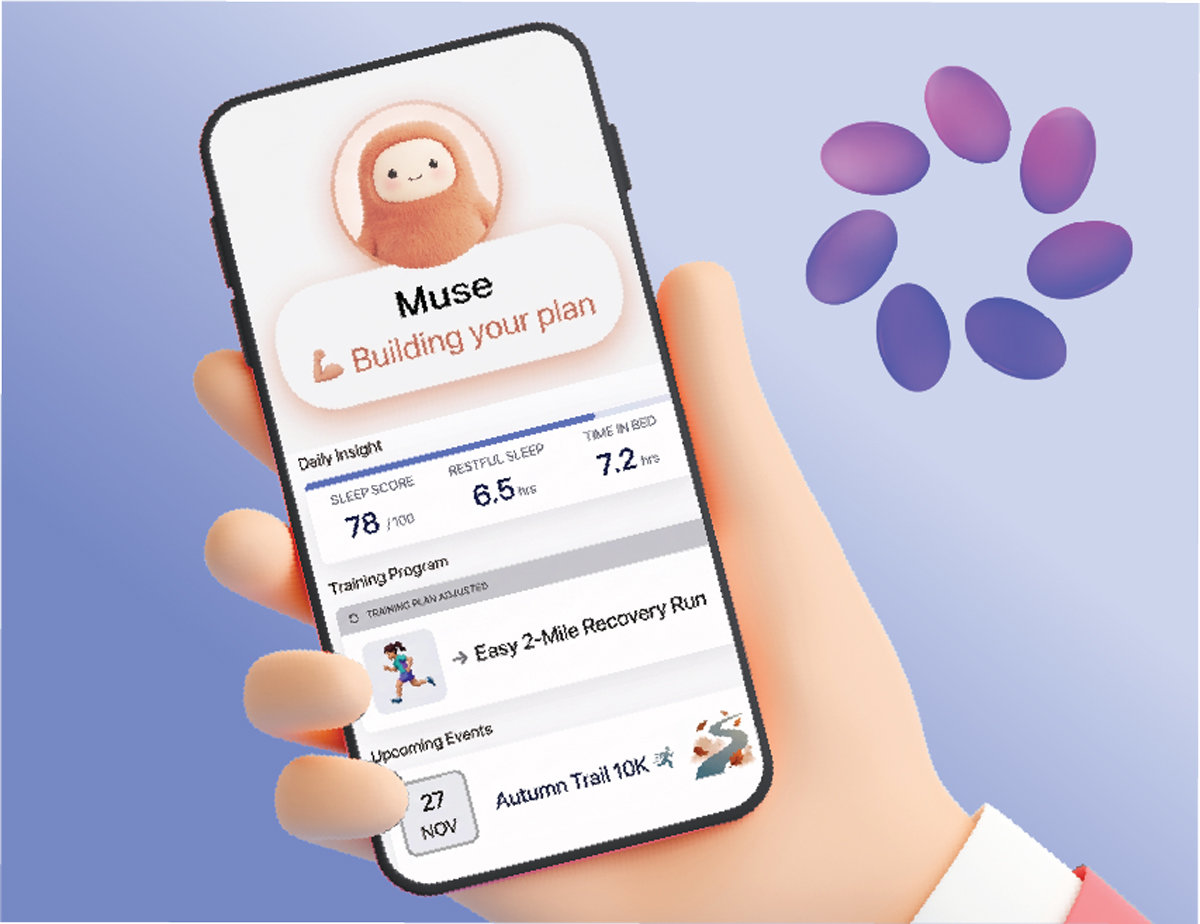
메타의 인공지능 비서 '뮤즈'가 출시 열흘 만에 미국 애플 앱스토어 무료 다운로드 순위 1위에 올랐고, 이에 메타 주가는 하루 만에 11% 넘게 뛰었다. 뮤즈는 이용자의 지시를 받아 여행 예약이나 이메일 발송 등 일상 속 일을 직접 처리하는 AI 에이전트로, 생성형 AI 열풍을 이끈 챗GPT를 앞질렀다.

원문 보기 →
New ClosedQuorum Windows malware uses AI for attack decisions
BleepingComputer 2026. 9. 23. 03:04

새로운 윈도우 말웨어 ClosedQuorum 는 구글 Gemini, DeepSeek, Qwen 및 Mistral AI 모델을 사용하여 공격 후 단계의 행동을 자율적으로 결정합니다. Cisco Talos 연구원들에 따르면 이 모델들은 사전 정의된 의사결정 집합만 사용할 수 있으며 최종 결정을 내릴 때 DeepSeek 가 우선권을 갖습니다. ClosedQuorum 은 인력 없이 자동화된 공격 체인을 가능하게 하지만, API 한도 초과나 서비스 장애 시에는 문제가 발생할 수도 있습니다.

원문 보기 →
ShinyHunters claims FBI hack: 'This is NOT financially motivated'
The Register Security 2026. 9. 23. 02:24

ShinyHunters는 FBI 직원 데이터 약 2 TB 를 탈취했다고 주장하며, 이는 금전적 동기가 아님을 명시했습니다. 이 그룹은 Oracle PeopleSoft 제로데이 취약점을 이용해 FBI 채용 웹사이트를 해킹하고 서버에 원격 코드 실행을 수행한 후 데이터를 다운로드했습니다.

원문 보기 →
Microsoft Takes Down EvilTokens Device-Code Phishing Service Tied to 12,000 Inbox Compromises
The Hacker News 2026. 9. 23. 02:03

마이크로소프트가 미국 동부 버지니아 주 연방법원의 허가를 받아 EvilTokens라는 악성 기기 코드 피싱 서비스를 해킹 단체 Storm-2992와 함께 제거했다고 밝혔다. 이 서비스는 인공지능을 활용하여 이메일 계정을 침해하고 사기 작전을 설계하는 데 사용되었으며, 1만 2천 개의 수신함 침해를 초래했다.

원문 보기 →
RatHat Android Malware Uses AI to Target Banking Credentials in Real Time
Hackread - Cybersecurity News 2026. 9. 23. 02:02

Zimperium이 새로 발견한 Android 말웨어인 RatHat은 생성형 AI를 활용하여 감염된 기기를 실시간으로 탐색하고 제어합니다. 이 악성코드는 WebView 기반의 HTML 오버레이를 통해 은행 및 암호화폐 앱 위변조 인터페이스를 표시하며, WeChat이나 Alipay와 같은 결제 앱을 대상으로 PIN과 OTP 코드를 탈취할 수 있습니다.

원문 보기 →
Aembit Launches Support for Okta Cross App Access, Extending Enterprise Identity Controls to AI Agents
Cyber Security News 2026. 9. 23. 01:58

아이디 및 접근 관리 (IAM) 기업인 Aembit 는 Okta 의 크로스 앱 액세스 프로토콜을 지원하며, 이는 사용자의 기존 기업 신원을 별도의 동의 단계 없이 다운스트림 애플리케이션에 대한 권한 부여를 가능하게 합니다. 이 기능은 Oktane 2026 에서 Okta 파트너십으로 발표되었으며, 에이전트 접근 경로를 통해 검증된 에이전트 신원, 정책 기반 액세스 강제 및 감사 기능을 제공합니다. Aembit 는 단일 에이전트가 여러 서비스를 이동시키는 과정에서 발생하는 운영 과중과 분산된 액세스 경로 문제를 해결하기 위해 기존 Okta 식별자 및 액세스 정책을 에이전트 연결로 확장할 수 있도록 합니다.

원문 보기 →