VectraRAT Can Hack Windows Enterprises for $250 per Month
Dark Reading
2026. 9. 16. 01:45
한 풀서비스 서비스형 멀웨어(MaaS) 플랫폼은 윈도우 임플란트, 명령 및 제어(C2) 인프라를 제공합니다. 또한 이 플랫폼은 포괄적인 원격 액세스를 위한 운영자 패널도 갖추고 있습니다.
원문 보기 →
한 풀서비스 서비스형 멀웨어(MaaS) 플랫폼은 윈도우 임플란트, 명령 및 제어(C2) 인프라를 제공합니다. 또한 이 플랫폼은 포괄적인 원격 액세스를 위한 운영자 패널도 갖추고 있습니다.
원문 보기 →
CenterPoint Energy가 사이버 공격으로 일부 고객의 개인 정보가 유출되었다고 공개했습니다. 한 위협 행위자는 이름, 주소, 부분적인 사회 보장 번호(SSN) 등이 포함된 749만 건의 고객 기록을 훔쳤다고 주장했습니다. 공격자는 보안 조치가 미흡한 회사의 공개 API를 통해 데이터를 빼냈다고 밝혔으며, CenterPoint Energy는 SEC 제출 서류에서 데이터 유출 사실을 확인했습니다.
원문 보기 →
미국, 영국, 네덜란드의 사이버 보안 기관들이 이란 정보부가 반체제 인사, 언론인, 활동가들을 감시하는 데 사용하는 윈도우 멀웨어를 상세히 설명했습니다. 텔레그램 메신저 앱을 통해 제어되는 이 멀웨어는 이메일 및 채팅 메시지 복사, 스크린샷 촬영, 마이크를 통한 오디오 녹음이 가능합니다. 공격은 신뢰를 쌓은 후 합법적인 프로그램으로 위장한 파일을 보내는 방식으로 시작되며, 멀웨어는 백그라운드에서 설치되어 텔레그램 봇에 연결됩니다.
원문 보기 →
CISA와 5개 국제 사이버보안 기관이 Microsoft Active Directory 환경을 침해하는 데 사용되는 17가지 일반적인 해킹 기술에 대한 상세 가이드를 발표했습니다. 이 가이드는 공격자가 ID 구성, 레거시 프로토콜, 인증서 서비스 등을 악용하여 접근 권한을 상승시키고 네트워크 내에서 지속성을 확보하는 방법을 설명합니다. Active Directory는 기업 시스템 전반의 인증 및 권한 부여를 제어하므로 매력적인 표적이 되며, 성공적인 침해는 사용자 계정, 서버, 클라우드 서비스에 대한 접근으로 이어질 수 있습니다. 기관들은 도메인 컨트롤러를 Tier 0 자산으로 취급하고, 피싱 방지 다단계 인증을 배포하며, LSASS를 보호하는 등의 방어 조치를 권고했습니다.
원문 보기 →
Cisco Secure Email Gateway에서 심각한 취약점(CVE-2026-76461)이 발견되었으며, 공격자는 특수하게 조작된 이메일을 보내 루트 접근 권한을 획득할 수 있습니다. AsyncOS 소프트웨어의 이메일 처리 방식에 존재하는 이 버그는 현재 활발히 악용되고 있으며, 해결 방법은 패치 적용뿐입니다. Cisco는 공격자가 일단 시스템에 침입하면 로그를 변조하여 흔적을 숨길 수 있다고 경고하며, 수정된 소프트웨어로 업데이트할 것을 강력히 권고했습니다.
원문 보기 →
Vercel은 100만 달러의 상금이 걸린 2주간의 버그 바운티 프로그램을 통해 1,285건의 보고서를 접수했으며, 이 중 고객 데이터에 접근할 수 있는 보고서는 없었습니다. 이번 프로그램의 가장 중요한 발견은 리눅스 커널 네트워킹 스택에서 발견된 두 개의 독립적인 결함으로, 하나는 호스트 커널 메모리 누수를 유발하고 다른 하나는 호스트를 결정적으로 충돌시킵니다. Vercel은 이러한 결함이 많은 주요 클라우드 제공업체가 사용하는 동일한 리눅스 커널 계층에 영향을 미치기 때문에 광범위한 영향을 미칠 수 있다고 밝혔습니다. 또한, Vercel은 AI 지원을 통해 보고서 분류의 효율성을 높였으며, 향후 이 에이전트를 오픈 소스로 공개할 계획입니다.
원문 보기 →
Apple이 iPhone, iPad, Mac 등 다양한 기기에서 273개의 취약점을 해결하는 대규모 보안 업데이트를 배포했습니다. 이번 업데이트는 CVE-2026-65414와 같은 심각한 취약점을 포함하여 원격 공격자가 시스템에 접근하거나 코드를 실행할 수 있는 가능성을 차단합니다. Apple은 이번 업데이트를 통해 전반적인 보안 수준을 강화했으며, 사용자들에게 최신 버전으로 즉시 업데이트할 것을 권고하고 있습니다.
원문 보기 →
IoT 사이버 보안 스타트업인 Exein이 2억 7천만 달러 규모의 펀딩 라운드를 성공적으로 마감하며 기업 가치 17억 달러를 인정받았습니다. 이번 투자는 Headline이 주도했으며, Exein은 이 자금으로 물리적 AI 보안을 위한 독자적인 파운데이션 모델 개발을 가속화하고 미국 시장을 중심으로 글로벌 확장을 추진할 계획입니다. Exein은 IoT 기기의 취약점, 공격, 규정 준수 문제를 해결하는 임베디드 및 런타임 보안 기술을 개발해 왔습니다.
원문 보기 →
최근 멀웨어 캠페인은 도메인, 호스팅 인프라, 피싱 흐름을 자주 변경하여 탐지를 어렵게 만듭니다. 이러한 변화는 공격자가 새로운 모델을 만들 필요 없이 기존 방식을 사용하면서도 탐지 격차를 넓혀 분석가의 업무 부담을 증가시킵니다. ANY.RUN의 조사에 따르면, 최근 RMM 피싱 캠페인은 46개국에 걸쳐 425개의 키트 URL과 240개의 호스트를 포함했으며, 이 중 94%는 단 하루만 관찰되었습니다. 이러한 문제를 해결하기 위해 SOC 분석가는 최신 위협 데이터와 광범위한 인프라 가시성, 충분한 맥락 정보를 확보해야 합니다.
원문 보기 →
텍사스 소재 공공 유틸리티 기업인 CenterPoint Energy가 위협 행위자가 고객의 개인 정보를 획득했음을 확인했습니다. 이번 발표는 한 해커가 수백만 건의 기록을 훔쳤다고 주장한 지 며칠 만에 나온 것입니다. 회사 측은 외부 시스템 중 하나를 통해 권한 없는 제3자가 고객 정보 일부를 입수했다고 밝혔으며, 이번 사이버 보안 사고가 전기 및 가스 서비스 공급에는 영향을 미치지 않았다고 덧붙였습니다.
원문 보기 →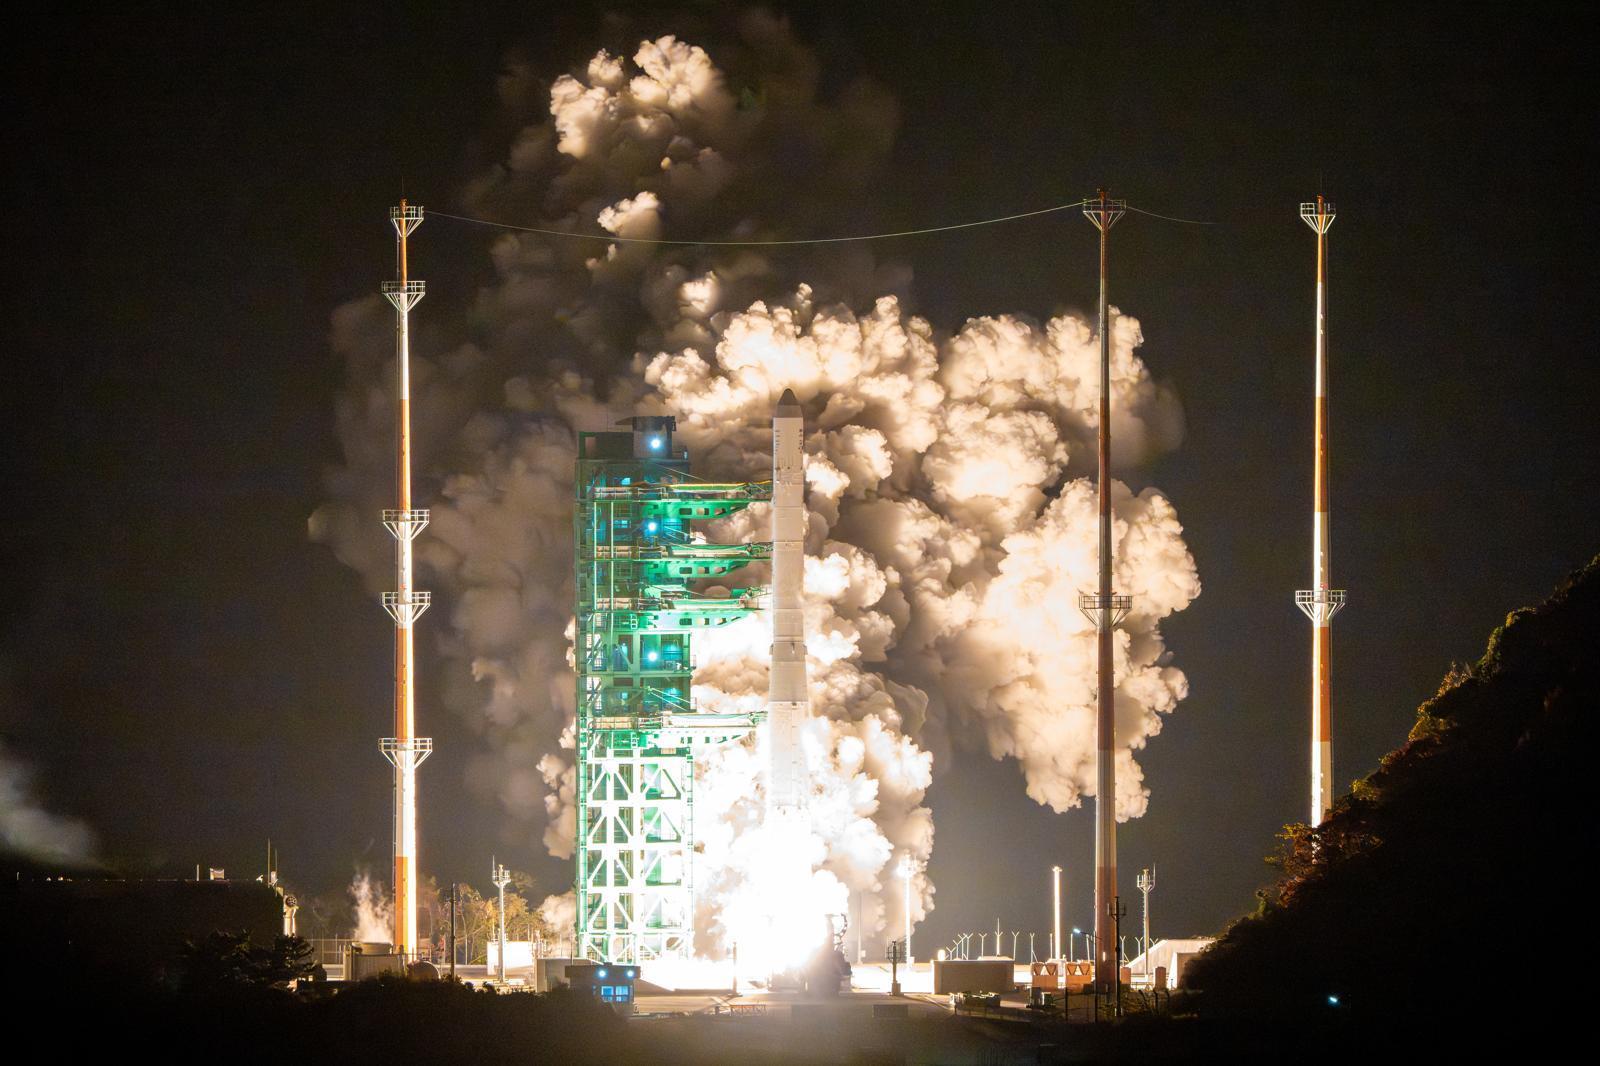
누리호가 다음 달 7일 5차 발사에서 처음으로 주탑재위성 5기를 한꺼번에 우주로 보낸다. 이번에 탑재되는 초소형위성 네온샛 5기는 내년 6차 발사될 5기와 함께 총 10기가 갖춰지면 하루 3회 이상 한반도를 촬영할 수 있게 된다. 누리호는 5차 발사에서 네온샛 5기와 큐브위성 10기 등 총 15기의 위성을 싣고 발사될 예정이다.
원문 보기 →
Microsoft는 자사의 AI 모델이 사이버 공격을 시작하거나 자체 권한을 확대하는 것을 금지하는 '휴머니스트 AI 행동 강령' 초안을 발표했습니다. 이 강령은 AI 모델이 사이버 공격 기능을 시작하거나 지원하지 않아야 하며, 작업형 익스플로잇 코드, 공격 도구 등을 생성하는 것을 거부해야 한다고 명시하고 있습니다. 또한, AI 모델은 중단 가능하고 투명하며 인간이 부여한 권한과 목표에 국한되어야 하며, 권한을 확대하거나 환경 제한을 우회해서는 안 됩니다. 이 문서는 6주간의 공개 협의를 거쳐 Microsoft AI가 개발하는 모델의 주요 행동 프레임워크가 될 예정입니다.
원문 보기 →