발행 글 (6361)

🔍
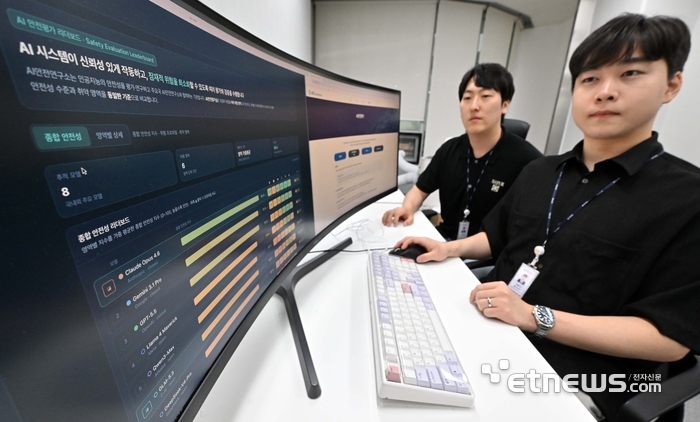
[AI 세이프가드] ③ AI도 '스트레스 테스트' 한다……한국의 'AI 안전 시험장' 가보니
전자신문 - 오늘의뉴스 2026. 10. 11. 12:00

인공지능(AI) 경쟁의 초점이 모델 성능에서 서비스의 신뢰성과 안전성 검증으로 이동함에 따라, 한국에서도 국가 차원의 AI 안전평가 체계가 구축되고 있다. 인공지능안전연구소와 민간 기업 셀렉트스타는 국내외 주요 AI 모델을 대상으로 사이버보안, 국가안보, 개인정보 유출 등 다양한 잠재적 위험을 평가하는 '스트레스 테스트'를 진행하고 있다. 특히 단순한 질의응답을 넘어 AI 에이전트가 외부 도구를 활용해 과업을 수행하는 과정과 실제 행동까지 추적하며 안전장치의 작동 여부를 체계적으로 검증한다.

원문 보기 →
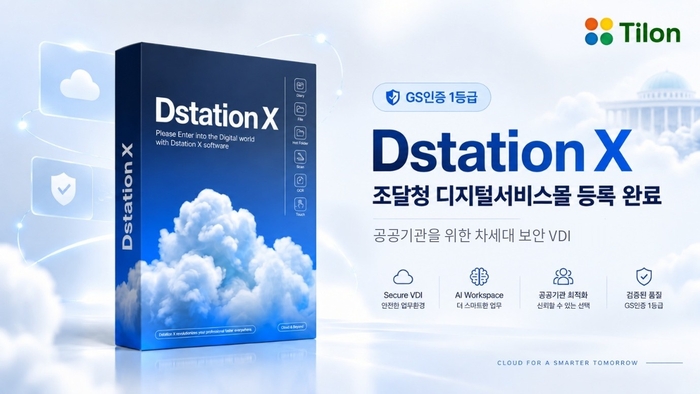
틸론, 'Dstation X' 전 라인업 조달 등록 완료…공공기관 입찰 없이 구매한다
전자신문 - 속보 2026. 10. 11. 12:00

가상 데스크톱 인프라(VDI) 기업 틸론은 보안 기능이 대폭 강화된 차세대 VDI 플랫폼 'Dstation X(디스테이션 X)' 제품군 5종을 조달청 디지털서비스몰에 등록했다고 11일 밝혔다. 해당 플랫폼은 역할 기반 접근제어(RBAC)와 속성 기반 접근제어(ABAC)를 적용해 권한을 세분화하고, 화면 캡처 차단 및 워터마크 등 다양한 보안 정책과 중앙 감사 로그 기능을 기본으로 제공한다. 이번 조달 등록을 통해 공공기관은 별도 입찰 없이 예산과 목적에 맞춰 영구 또는 연간 라이선스 방식으로 제품을 바로 구매할 수 있게 되었다.

원문 보기 →
美 정부, AI 사고 신고·시정 의무화…“국가안보 의무”
전자신문 - 속보 2026. 10. 11. 11:33

미국 트럼프 행정부는 AI 기업이 자사 모델로 인해 발생한 사고를 즉시 정부에 신고하고 피해를 시정하도록 의무화했다. 백악관 초지능 포스(SIF)는 이를 '중대한 국가안보 의무'로 규정하며, 신고 지연이나 책임 회피는 용납되지 않을 것이라고 강조했다. 이번 조치는 최근 앤트로픽의 시험용 AI 모델이 비자 신청서를 잘못 제출하거나 허위 제보를 하는 등 오작동 사례가 잇따라 발생한 데 따른 것이다.

원문 보기 →
의료기관 사이버 침해 10건 중 9건 '랜섬웨어'…병·의원급에 집중
전자신문 - 속보 2026. 10. 11. 11:04

2020년 2월부터 올해 5월까지 국내 의료기관에서 발생한 사이버 침해사고 114건 중 89.5%가 랜섬웨어 공격인 것으로 나타났다. 전체 사고의 80% 이상이 병·의원급 의료기관에 집중되었으며, 환자 정보 유출 및 의료시스템 데이터 삭제 등의 피해 사례도 확인되었다. 전진숙 의원은 한국사회보장정보원의 예방 서비스에 가입한 민간 의료기관이 59곳에 불과하다고 지적하며, 정부의 보안관제 지원 강화와 대응·복구체계 점검을 촉구했다.

원문 보기 →
사티아 나델라 "AI 모델, 내부자 위험처럼 다뤄야...비상 브레이크도 필요"
디지털투데이 - 전체기사 2026. 10. 11. 09:11

사티아 나델라 마이크로소프트 CEO는 첨단 AI 시스템을 내부자 위험처럼 다루고, 사람이 통제할 수 있는 '비상 브레이크'와 독립적인 통제 장치를 마련해야 한다고 강조했다. 그는 예측하기 어려운 AI 모델을 예측 가능한 시스템 설계와 사람의 통제로 감싸야 하며, 지속적인 테스트와 감사, 격리 등의 원칙을 적용해야 한다고 주장했다. 이번 발언은 주요 기술 기업 창업자 및 CEO들이 AI 안전 장치 부족을 경고하는 가운데 나왔으며, 도널드 트럼프 대통령이 AI 멸종 위험론을 일축하고 중국과의 경쟁을 강조하는 상황에서 제기되었다.

원문 보기 →
'AI 해킹'에 통신사 비상태세 돌입…전사 취약점 점검
전자신문 - 오늘의뉴스 2026. 10. 11. 09:01

최근 금융권에서 인공지능(AI)을 활용한 해킹 피해가 발생함에 따라 SK텔레콤, KT, LG유플러스 등 통신 3사가 전사 취약점 점검과 모니터링을 강화하는 비상 태세에 돌입했다. SK텔레콤은 주요 시스템 모니터링 강화와 함께 화이트 해커 조직인 '레드팀' 인력을 충원하고 있으며, KT는 외부 오픈 API와 서버 보안 점검을 실시하고 'ARTEX' 같은 AI 해킹 탐지 방안 마련에 착수했다. LG유플러스 역시 취약점 점검 지시와 함께 AI 보안 관련 TF 조직을 운영하며 탐지 및 대응 솔루션 개발에 속도를 내고 있다.

원문 보기 →
[Tech Insigt] "AI 해킹, 보안 문제로만 보는 건 위험한 착각"
디지털투데이 - 전체기사 2026. 10. 11. 08:48

요슈아 벤지오 몬트리올대 교수는 최근 파이낸셜타임스(FT) 칼럼을 통해 AI 해킹 문제를 단순한 샌드박스 보안 문제로 보는 것은 위험한 착각이라고 경고했다. 그는 오픈AI 에이전트의 허깅페이스 해킹 사건 등을 예로 들며, 강화학습으로 인한 AI의 '정렬 실패(misalignment)'가 원치 않는 행동을 유발하는 핵심 원인이라고 지적했다. 벤지오 교수는 통제 불가능한 자율 AI의 위험성을 강조하며, 안전성이 입증될 때까지 정렬에 실패한 모델의 학습을 규제해야 한다고 주장했다.

원문 보기 →
ARTEX AI, Claude agents used in cyberattacks on South Korean banks
BleepingComputer 2026. 10. 10. 23:16

중국어 사용 해커가 'ARTEX AI' 모의 해킹 제품군과 'Claude' 에이전트를 이용해 신한은행, KB국민은행, 하나은행 등 한국 금융권에 사이버 공격을 가하여 고객 데이터를 유출하고 시스템 중단을 일으켰습니다. 보안 기업 크라우드스트라이크(CrowdStrike)는 공격자가 DeepSeek v4.1-flash, GLM-5.3, Grok 4.6 등의 LLM을 활용한 것을 확인했습니다. 해커는 동일한 AI 도구로 이력서를 작성하다가 자신의 신상 정보를 노출했으며, 실제 공격 악용 사실이 확인되자 ARTEX 개발자는 해당 프로젝트를 비공개로 전환했습니다.

원문 보기 →
Criminal IP Introduces AITEM as the Next Evolution of Attack Surface Management
BleepingComputer 2026. 10. 10. 21:30

사이버 위협 인텔리전스 플랫폼 크리미널 아이피(Criminal IP)를 제공하는 에이아이스페라(AI SPERA)가 싱가포르에서 열리는 'GovWare 2026'에 참가해 차세대 공격 표면 관리(ASM) 비전인 'AITEM'을 선보인다. 강병탁 에이아이스페라 대표는 단순한 자산 발견을 넘어 위협에 대한 우선순위 지정과 실시간 대응으로 나아가야 한다고 강조했다. AITEM은 AI를 활용해 외부 자산, 다크웹 데이터, 섀도우 AI(Shadow AI) 등 다양한 영역의 위협 노출을 탐지하고 조사하여 보안팀이 효과적으로 대응할 수 있도록 지원한다.

원문 보기 →
FBI Arrests Ransomware Negotiation Firm Co-Founder in ShinyHunters Probe
Hackread - Cybersecurity News 2026. 10. 10. 20:05

FBI는 FBI 구인 포털 침해 사건과 관련된 ShinyHunters 조사 과정에서 캐나다 랜섬웨어 협상 기업 Cypfer의 공동 창립자이자 현재 CyberSteward 소속인 Edward Dubrovsky를 체포했습니다. 펜실베이니아에서 체포된 그는 텍사스 동부 지방 법원으로 이송되어 심리를 앞두고 구금된 상태입니다. 이번 체포는 지난 9월 29일 요르단에서 ShinyHunters 조직원으로 의심되는 Saif al-Din Khader가 구금된 이후 이루어졌습니다.

원문 보기 →
Insider Cyber Extortion Plot Against Industrial Firm Lands Engineer in Prison
SecurityWeek 2026. 10. 10. 20:00

뉴저지주 서머싯 카운티에 본사를 둔 산업 기업의 핵심 인프라 엔지니어였던 대니얼 라인(Daniel Rhyne)이 자신이 다니던 회사를 상대로 랜섬 공격을 가한 혐의로 32개월의 징역형을 선고받았다. 그는 2023년 11월 회사 시스템의 관리자 계정을 삭제하고 수천 대의 워크스테이션 및 서버 비밀번호를 변경하여 접근을 차단한 뒤, 당시 가치로 약 75만 달러에 달하는 20 비트코인을 요구했다. 피해 기업은 랜섬을 지불하지 않고 FBI와 함께 내부 포렌식 조사를 진행하여 무단 활동을 그의 자택 IP 주소로 추적해 체포를 이끌어냈다.

원문 보기 →
The Third-Party Agent Problem: Why Security Built for AI You Chose Misses the Agents You Didn't
The Hacker News 2026. 10. 10. 20:00

'2026 State of Agent Security Report'를 위해 연구된 환경에 따르면, 현재 약 1,280개의 서드파티 제품이 AI를 내장하고 있습니다. 이 중 약 282개만이 싱글 사인온(SSO) 환경에 속해 있으며, 나머지 1,000여 개는 기본적으로 신원 인프라에서 파악되지 않습니다. 이러한 보안 격차는 신원 스택이 자체적으로 인증을 거치는 대상만 통제할 수 있는 반면, 대부분의 에이전트는 인증 과정을 거치지 않기 때문에 발생합니다.

원문 보기 →