발행 글 (6363)

🔍
US states sue popular kitmaker TP-Link over China risks
The Register Security 2026. 10. 8. 02:30

플로리다, 아이오와, 몬태나, 네브래스카주의 법무장관들은 라우터 제조업체 TP-Link가 보안 성능을 과장하고 중국과의 연관성을 제대로 공개하지 않았다며 소송을 제기했습니다. 고소장에 따르면, TP-Link는 베트남으로 제조 시설을 이전했다는 주장과 달리 여전히 중국 공급망에 크게 의존하고 있으며, 해당 기기들은 중국 및 러시아의 국가 지원 해커들에 의해 악용된 바 있습니다. 또한, 라우터에 심각한 펌웨어 취약점이 존재함에도 불구하고 마케팅 자료에서 네트워크 보안을 완벽하게 보호한다고 주장한 점이 기만적인 행위로 지적되었습니다.

원문 보기 →
Alert Overload, Tool Sprawl and Evasive Phishing: The 5 Bottlenecks Slowing Down US SOCs
Cyber Security News 2026. 10. 8. 02:19

미국 보안운영센터(SOC)는 과도한 경고, 수동 분석, 분리된 도구, 교묘한 피싱 캠페인 등 운영상의 심각한 병목 현상에 직면해 있다. 2026년 업계 보고서에 따르면 SOC는 하루 평균 2,566건의 경고를 처리하며, 이 중 36%가 여전히 수동으로 조사되고 있는 것으로 나타났다. 이러한 수동 분석의 부담을 줄이기 위해 ANY.RUN은 분석가가 의심스러운 파일과 URL을 안전하게 실행하고 공격자의 행동을 실시간으로 관찰할 수 있는 대화형 샌드박스(Interactive Sandbox) 기능을 제공한다.

원문 보기 →
How DNS, Firewalls and Endpoint Tools Block Websites
Hackread - Cybersecurity News 2026. 10. 8. 01:59

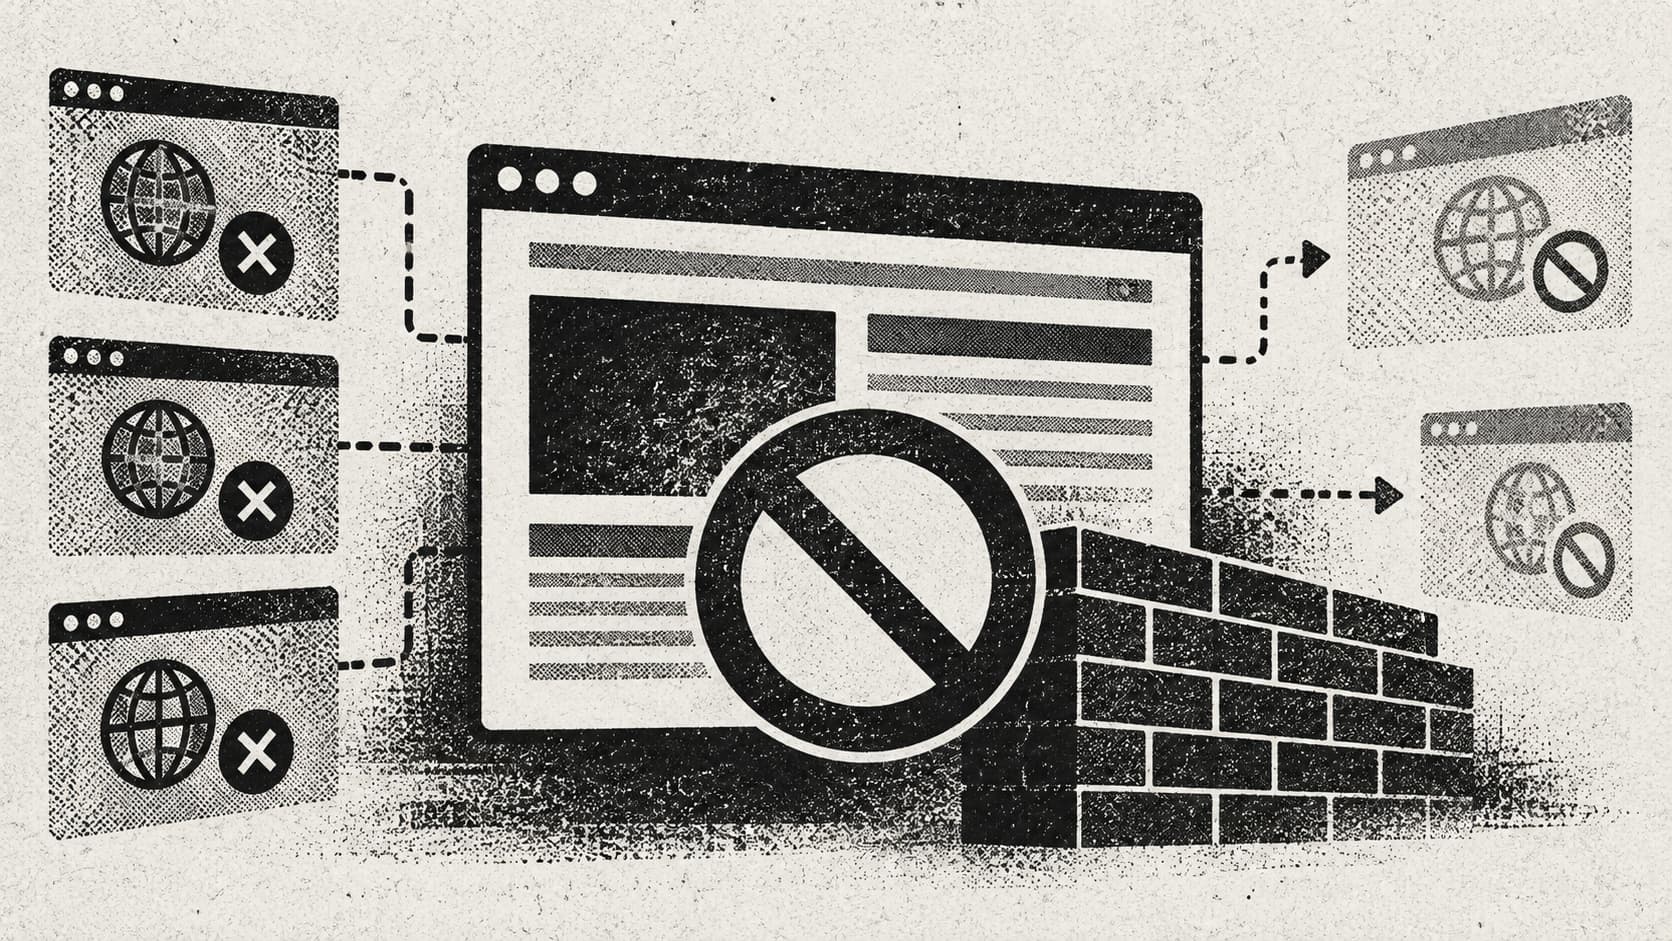
웹사이트 차단은 DNS 필터, 방화벽, 엔드포인트 도구 등 각기 다른 정보를 검사하는 다양한 방식을 통해 이루어진다. 운영 체제의 로컬 호스트 파일이나 Pi-hole과 같은 DNS 필터링을 사용하면 특정 도메인 요청을 차단할 수 있지만, IP 주소로 직접 연결하는 경우에는 한계가 있다. 또한 HTTPS를 통한 DNS(DoH)와 같은 암호화된 DNS는 쿼리를 암호화하여 전송하므로 기존의 로컬 필터링을 우회할 수 있다.

원문 보기 →
Unpatched Critical LMCache Flaw Lets Unauthenticated Attackers Run Code Remotely
The Hacker News 2026. 10. 8. 00:34

vLLM과 같은 대규모 언어 모델(LLM) 서버의 속도를 높이는 오픈소스 소프트웨어인 LMCache에서 인증되지 않은 공격자가 원격으로 코드를 실행할 수 있는 심각한 취약점(CVE-2026-105192)이 발견되었습니다. JFrog가 10월 7일에 공개한 이 취약점은 LMCache의 다중 프로세스 모드에서 ZeroMQ 메시징 라이브러리를 통해 전달되는 악의적인 메시지를 검증 없이 처리할 때 발생합니다. 현재 버전 0.3.9부터 0.5.5까지 영향을 받으며 아직 패치된 버전이 존재하지 않으므로, 운영자는 서버에 라우팅 가능한 주소를 할당하지 않거나 방화벽을 통해 접근을 제한해야 합니다.

원문 보기 →
CrowdStrike, AWS, and NVIDIA Expand Global Cybersecurity Startup Accelerator
Cyber Security News 2026. 10. 8. 00:10

CrowdStrike는 2026년 10월 6일 AWS 및 NVIDIA와의 협력을 확대하여 제4회 연례 사이버보안 스타트업 액셀러레이터를 발표했습니다. 이 8주간의 지분 요구 없는 프로그램은 초기 단계 기업들이 에이전트 기반 사이버보안 제품을 개발할 수 있도록 기술 멘토링과 비즈니스 개발을 지원합니다. 참가 스타트업들은 CrowdStrike의 Falcon 생태계, AWS 파트너 네트워크 지원, 그리고 NVIDIA Inception을 통한 기술 교육 및 개발자 리소스에 접근할 수 있습니다.

원문 보기 →
PoeLLM malware infects exposed AI servers in cryptomining attacks
BleepingComputer 2026. 10. 8. 00:04

외부에 노출된 AI 서비스를 표적으로 삼는 암호화폐 채굴 캠페인이 'PoeLLM' 악성코드를 이용해 감염된 서버를 스캐너 및 익스플로잇 실행기로 악용하고 있다. 블랙 로터스 랩스(Black Lotus Labs)의 연구에 따르면, 이 악성코드는 깃허브(GitHub)에 호스팅된 시(poem)에서 키워드를 추출해 C2 주소를 알아내는 독특한 방식을 사용하며 최소 4월부터 활동해 3,400대 이상의 서버를 손상시켰다. 주요 공격 대상은 LiteLLM, Ollama 등이며, 감염된 시스템은 러시아 암호화폐 채굴 서비스인 Kryptex와 통신하고 CVE-2026-42271 취약점 등을 악용해 악성코드를 추가로 확산시킨다.

원문 보기 →
CyberXero Combines Claude Code, PentAGI and Cobalt Strike in AI-Augmented Cyberattacks
Cyber Security News 2026. 10. 7. 23:45

러시아어권 초기 침투 브로커인 'CyberXero'가 인공지능(AI)과 기존 해킹 도구를 결합해 전 세계 워드프레스 및 전자상거래 사이트와 우크라이나 에너지 기관을 표적으로 대규모 공격을 수행한 것으로 드러났습니다. SOCRadar의 조사에 따르면, 이 공격자는 최대 51개의 Claude Code 에이전트와 PentAGI, Cobalt Strike를 연동하여 웹 탐색부터 데이터 탈취까지의 과정을 자동화했습니다. 이들은 단 61초 만에 수천 개의 대상을 스캔해 32개의 셸을 설치하는 등 엄청난 속도를 보였으며, AI의 안전장치를 우회하기 위해 인가된 테스트로 위장하는 수법을 사용했습니다.

원문 보기 →
Georgia Power, Alabama Power Data Breach Hits 400,000 Accounts
SecurityWeek 2026. 10. 7. 23:15

서던 컴퍼니(Southern Company)는 온라인 고객 포털을 통해 약 40만 명의 고객 계정 정보에 무단 접근이 발생했다고 밝혔습니다. 피해를 입은 계정은 자회사인 조지아 파워(Georgia Power) 고객 약 30만 명과 앨라배마 파워(Alabama Power) 고객 약 10만 명 등이며, 미시시피 파워(Mississippi Power)도 영향을 받았습니다. 유출된 정보에는 이름, 주소, 전화번호, 이메일, 사회보장번호(SSN) 마지막 4자리 등이 포함되었으나 은행 계좌나 결제 카드 번호는 포함되지 않았습니다.

원문 보기 →
OT Coalition Urges CISA to Mandate Federal OT Security
InfoSecurity Magazine 2026. 10. 7. 23:15

운영기술 사이버보안 연합(OTCC)은 미국 사이버보안 및 인프라 보안국(CISA)에 연방 민간 기관 전반의 운영기술(OT)에 대한 의무적인 보안 요구 사항을 설정할 것을 촉구했다. 이 제안은 22개 민간 기관 중 7개만이 네트워크로 연결된 OT 및 IoT 장치의 인벤토리 파악 요구 사항을 완전히 충족했다는 정부책임처(GAO)의 9월 30일 보고서 발표 이후에 나왔다. 제안된 지침은 OT 보안 책임자를 지정하고 자산 인벤토리, 네트워크 분할, 원격 액세스 등에 대한 기준을 설정하도록 요구하지만, Viakoo의 존 갤러거(John Gallagher)는 자동화된 패치 관리와 같은 문제 해결 방안이 빠져 있다고 지적했다.

원문 보기 →
Hackers Breach Two Major South Korean Churches, Exposing Data of Over 1 Million People
Cyber Security News 2026. 10. 7. 23:13

해커들이 한국의 두 대형 교회를 해킹하여 100만 명 이상의 신도 기록과 광범위한 재무 및 행정 데이터를 노출시켰다. OASIS 분석가들에 따르면, 공격자들은 ERP 시스템에 심어진 웹셸, 유출된 자격 증명, IDOR 취약점 등을 이용해 내부 시스템에 접근한 것으로 밝혀졌다. 유출된 데이터에는 이름과 주민등록번호가 포함된 약 96만 명의 신도 기록, 33만 건의 기부 기록, 급여 및 직원 정보 등이 포함되었다.

원문 보기 →
Ransomware has a new target. Is your backup ready?
BleepingComputer 2026. 10. 7. 23:01

랜섬웨어 공격자들은 피해자의 데이터 복구를 막고 몸값 지불 압박을 높이기 위해 백업 인프라를 직접 표적으로 삼아 데이터를 삭제하거나 암호화하고 있습니다. 2024년 2월 ALPHV/BlackCat 그룹이 Change Healthcare의 시스템을 암호화한 사례와 2021년 BlackMatter 그룹이 탈취한 관리자 자격 증명으로 네트워크 내 백업을 삭제한 사례가 대표적입니다. 또한 2026년 8월 권고안에 기록된 Gunra 랜섬웨어는 단일 자격 증명만으로 주 데이터 센터와 재해 복구 사이트의 백업을 모두 삭제한 바 있어, 프로덕션 환경과 분리된 안전한 백업 전략이 요구됩니다.

원문 보기 →
Gremlin Foresight AI finds system weaknesses and verifies the fixes
Help Net Security 2026. 10. 7. 23:00

Gremlin은 시스템의 취약점과 신뢰성 위험을 사고 발생 전에 선제적으로 식별하고 해결하는 'Gremlin Foresight AI'를 공식 출시했다. 이 솔루션은 10년 이상의 시스템 장애 데이터를 통합한 독자적인 'Failure Atlas'를 기반으로 구축되어 실제 장애 패턴에 근거한 해결책을 제시한다. 또한, 위험을 탐지한 후 구성 패치 등의 수정 사항을 제공하며, 원래의 테스트를 다시 실행하여 해당 수정이 제대로 작동하는지 지속적으로 검증한다.

원문 보기 →