발행 글 (6606)

🔍
메타 스마트글래스 확산에 프라이버시 공방↑…탐지 앱 등장
디지털투데이 - 전체기사 2026. 8. 24. 20:59

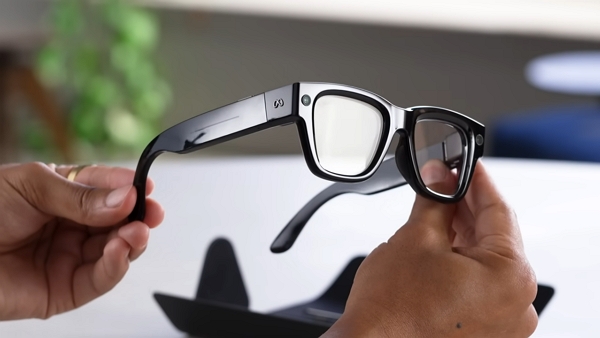
메타의 AI 스마트글래스 보급 확산으로 일상 속 비동의 촬영 및 프라이버시 침해 우려가 커지면서 학교, 법원 등 일부 공공장소에서 반입 및 착용 금지 조치가 시작되었습니다. 스마트글래스의 외형이 일반 안경과 유사해 식별과 단속이 어렵고 기존 LED 표시등 등 안전장치의 실효성 한계가 지적되는 상황입니다. 이에 따라 주변의 스마트글래스를 감지할 수 있는 'Nearby Glasses' 등의 탐지 전용 애플리케이션 출시와 이용이 증가하고 있습니다.

원문 보기 →
91 Vulnerabilities Patched in Spring Application Framework
SecurityWeek 2026. 8. 24. 20:58

브로드컴의 자바 기반 애플리케이션 프레임워크인 Spring 개발진이 91개의 취약점을 해결하는 보안 업데이트를 발표했습니다. 이번 패치에는 인메모리 디렉터리 항목의 인증 및 수정을 허용할 수 있는 심각 등급의 CVE-2026-59270과 XSS, 원격 코드 실행(RCE), DoS 등을 유발하는 10여 개의 높은 심각도 취약점이 포함되었습니다. 보안 기업 소나타입(Sonatype)은 이번 패치가 20만 개 이상의 소프트웨어 컴포넌트에 영향을 미치며, Spring for GraphQL의 RCE 및 Spring AI의 프롬프트 주입 관련 결함도 확인되었다고 밝혔습니다.

원문 보기 →
Shipping More AI Code Than You Can Secure? Watch How to Control Remediation Debt
The Hacker News 2026. 8. 24. 20:58

AI 코딩 도구의 활용으로 개발 속도가 빨라지고 있지만, AI가 생성한 코드로 인해 새로운 오픈소스 패키지가 급증하면서 보안 팀의 취약점 검토 및 해결 업무가 감당하기 어려울 정도로 누적되고 있습니다. ActiveState가 기술, 금융, 헬스케어 등 다양한 분야의 기업 리더 300명을 대상으로 조사한 결과, 이러한 보안 조치 부채가 감사 실패 및 침해 사고 위험을 높이는 것으로 나타났습니다. 이번 웨비나에서는 AI 코딩으로 인한 오픈소스 보안 위험과 거버넌스 모델에 대한 분석 결과가 공유될 예정입니다.

원문 보기 →
Critical Keycloak Password Reset Flaw Could Let Unauthenticated Attackers Take Over Any Account
The Hacker News 2026. 8. 24. 20:56

오픈소스 ID 및 액세스 관리 서버인 Keycloak에서 인증되지 않은 원격 공격자가 비밀번호 재설정을 강제하여 관리자 계정을 포함한 모든 사용자 계정을 탈취할 수 있는 심각한 취약점(CVE-2026-18963, CVSS 9.1)이 발견되어 패치가 배포되었습니다. 이번 결함은 자격 증명 재설정 인증 흐름의 잘못된 상태 검증으로 인해 발생하며, 공격자가 특수 제작된 요청을 보낼 경우 이메일 액션 토큰 없이 비밀번호 업데이트 단계로 직접 전환됩니다. 2026년 8월 24일 기준 악용 증거는 확인되지 않았으며, 업스트림 Keycloak 사용자는 26.7.2 버전으로, RHBK 고객은 26.4.15 및 26.6.6 패치 버전으로 업데이트해야 합니다.

원문 보기 →
Cybersecurity job ads demanding AI skills double in a year
Help Net Security 2026. 8. 24. 20:53

Cisco 주도의 AI 인력 컨소시엄 연구에 따르면, G7 국가의 사이버보안 구인 공고 중 AI 기술을 요구하는 비중이 1년 만에 14.2%에서 28.5%로 두 배 증가했습니다. AI 관련 공고에서는 파이썬, 프롬프트 엔지니어링, AI 보안 등이 주요 기술로 요구되고 있으며, 미국의 경우 AI 기술 요구 공고의 급여 중앙값이 전체 평균보다 14.9% 높았습니다. 또한 AI 시스템이 반복적인 보안 관제(SOC) 업무를 흡수함에 따라 분석가는 단순 처리자에서 오케스트레이터로 역할이 변화하고 있습니다.

원문 보기 →
Operation QUICSILVER Targets Myanmar Government and IT with QUICAgent Backdoor
The Hacker News 2026. 8. 24. 20:51

Seqrite Labs는 미얀마 정부 및 IT 부문을 겨냥한 'Operation QUICSILVER' 사이버 스파이 캠페인을 발견했습니다. 중국 연계 해커 조직의 소행으로 추정되는 이번 공격은 졸업식 초대장 등으로 위장한 미끼 문서를 활용해 Go 기반 백도어인 'QUICAgent'를 유포합니다. 악성코드는 샌드박스 탐지를 우회한 후 Cloudflare Workers를 통해 C2 서버 주소를 받아오며, UDP 포트 443 기반의 QUIC 프로토콜을 사용해 C2 통신을 수행합니다.

원문 보기 →
Windows Defender’s own driver can leave systems defenseless
CSO Online 2026. 8. 24. 20:47

체크포인트 리서치(CPR)에 따르면 마이크로소프트의 서명을 받은 윈도우 디펜더의 복구 드라이버인 'BTR.sys'가 커널 수준에서 파일 삭제, 레지스트리 수정, 보안 제어 무력화를 수행하는 엔진으로 악용될 수 있는 것으로 나타났습니다. 이 기법은 취약점을 악용하거나 외부 드라이버를 가져오는 기존 BYOVD 방식 대신, 로컬 시스템에 존재하는 정상 드라이버의 내장 기능을 남용합니다. CPR은 Windows 7부터 Windows 11 25H2까지 이를 시연하는 도구를 공유했으나, MSRC는 기존 권한이 필요한 점 등을 들어 즉각적인 서비스 기준을 충족하지 않는다고 밝혔습니다.

원문 보기 →
Tracking PavinLoader across ClickFix and fake download campaigns
Malwarebytes Labs 2026. 8. 24. 20:43

악성 RenPy 캠페인에서 처음 식별된 다단계 로더인 'PavinLoader'가 ClickFix 공격 및 가짜 소프트웨어 다운로드 등 다양한 캠페인에서 활용되고 있는 것으로 확인되었습니다. 이 로더는 난독화된 .NET DLL과 MSBuild 등을 악용하며, 블록체인 기반의 EtherHiding 기법으로 C2 도메인을 조회해 Amatera Stealer 등 추가 악성코드를 배포합니다. 여러 캠페인에서 공통 빌드 아티팩트와 빌더 관련 스크립트가 발견되어 서비스형 로더(LaaS)로 제공될 가능성이 제기되고 있습니다.

원문 보기 →
The Outsized Shadow: Why 5% of AI Users Are Your Biggest Security Risk
The Hacker News 2026. 8. 24. 20:30

아카마이의 보고서에 따르면 상위 5%의 기업 내 AI 파워 유저들이 하위 50% 직원보다 12배 더 많은 상호작용을 하며 중요한 보안 위험을 초래하고 있습니다. 이들 파워 유저는 검증되지 않은 섀도우 AI 도구 활용, 자율 AI 에이전트 도입, 데이터 유출 가능성 확대 등으로 기업의 위협 표면을 넓히고 있습니다. 또한 기업 내 AI 대화의 약 47.11%가 기업 계정이 아닌 개인 계정으로 이루어지고 있어 보안 및 규정 준수 가시성에 심각한 공백이 발생하고 있습니다.

원문 보기 →
AmnesiaStealer Gives Hackers Hidden Control of Logged-In Browsers on Macs
Cyber Security News 2026. 8. 24. 20:15

새롭게 발견된 macOS 정보 탈취 악성코드인 AmnesiaStealer는 위조된 GitHub 다운로드 페이지를 이용한 ClickFix 사회공학적 기법으로 터미널 명령 실행을 유도합니다. 피해자의 시스템에 침투한 이 멀웨어는 자격 증명, 브라우저 기록, 키체인 데이터 등을 수집하고 영속성을 위해 LaunchDaemon을 등록합니다. 특히 2단계 브라우저 스트리밍 모듈을 통해 사용자의 브라우저 프로필을 복사한 뒤 헤드리스 크로미움 세션과 Chrome DevTools Protocol을 이용해 로그인된 세션을 실시간으로 은밀히 제어할 수 있습니다.

원문 보기 →
Venezuelan Gets Record Federal Prison Term for ATM Jackpotting
SecurityWeek 2026. 8. 24. 19:59

미국 법무부는 수백만 달러의 피해를 입힌 ATM 잭팟팅 공격에 가담한 베네수엘라 국적의 후안 마누엘 고우베이아-아길레라에게 징역 8년(96개월)을 선고했다고 발표했습니다. 법원은 그에게 350만 달러 이상의 피해 책임을 물었으며, 이는 개별 ATM 잭팟팅 범죄에 대한 연방 형량 중 최장 기록으로 파악됩니다. 공격자들은 ATM 외관을 뜯고 노트북을 연결해 악성코드를 설치한 뒤 현금을 모두 방출하도록 조작하는 수법을 사용했습니다.

원문 보기 →
CISA’s logging guidance works beyond government
Help Net Security 2026. 8. 24. 19:56

미국 CISA는 연방 기관 및 중요 인프라 운영자가 실제 공격 발생 시 로그를 효과적으로 활용하고 사고를 재구성할 수 있도록 돕는 로깅 참조 아키텍처(LRA) 가이드라인을 발표했습니다. LRA는 지속적 이벤트 모니터링(CEM)과 위협 헌팅·조사·포렌식(THIRF)이라는 두 가지 운영 목표를 중심으로 구성되어 있으며, 민간 기업 보안팀도 평가 체크리스트로 활용할 수 있습니다. 또한 모든 로그를 고비용 스토리지에 둘 필요 없이 검색 가능, 복구 가능, 불변 데이터로 구분하여 저장 전략과 비용을 효율화할 것을 제안합니다.

원문 보기 →