발행 글 (6606)

🔍
CISA orders urgent patching of actively exploited Zimbra flaw
BleepingComputer 2026. 8. 24. 19:45

미국 사이버보안 및 인프라 보안국(CISA)은 짐브라 협업 스위트(ZCS)에서 활발히 악용 중인 원격 코드 실행 취약점(CVE-2026-73570)을 3일 이내에 패치하도록 연방 민간 행정 기관(FCEB)에 명령했습니다. 해당 취약점은 SNMP 알림 처리 중 입력값 검증 부실로 인해 발생하며, 인증되지 않은 공격자가 조작된 SMTP 요청을 보내 임의의 OS 명령을 실행할 수 있습니다. CISA는 폴란드 침해사고대응팀(CERT Polska)의 악용 경고를 확인한 후 이를 '알려진 악용 취약점(KEV)' 목록에 추가했습니다.

원문 보기 →
Security vets rally around $4 paper password books for sale in Australia
The Register Security 2026. 8. 24. 19:17

호주 우체국(AusPost)에서 4.90호주달러에 판매되는 종이 비밀번호 수첩이 소셜 미디어 등에서 주목을 받으며 재평가되고 있습니다. 종이 비밀번호 수첩은 분실이나 도난 시 단일 실패 지점(SPOF)이 되고 패스키(Passkey)를 저장할 수 없다는 한계가 있지만, 디지털 비밀번호 관리의 대안이자 비밀번호 재사용보다는 안전한 수단으로 정보보안 분야에서 과거와 달리 긍정적인 반응을 얻고 있습니다.

원문 보기 →
Personal Information Exposed in Apollo Global Data Breach
SecurityWeek 2026. 8. 24. 19:08

사모펀드 기업 아폴로 글로벌 매니지먼트(Apollo Global Management)가 사회공학 공격으로 인해 일부 클라우드 플랫폼이 침해되어 민감한 개인정보가 유출되었다고 밝혔습니다. 지난 7월 6일부터 10일 사이에 발생한 이번 공격으로 이름, 연락처, 사회보장번호(SSN) 등이 유출되었을 가능성이 확인되었습니다. 이번 침해는 UNC6671 또는 BlackFile로 추적되는 사이버 범죄 조직의 IT 헬프데스크 사칭 비싱(vishing) 캠페인의 일환으로 추정되며, 다수의 사모펀드 및 금융 서비스 기업들이 표적이 된 것으로 나타났습니다.

원문 보기 →
Rethinking Application Security for the AI Era
SecurityWeek 2026. 8. 24. 19:00

공격자가 취약점을 무기화하는 데 걸리는 평균 시간이 2018년 771일에서 2026년에는 4시간으로 대폭 단축될 전망입니다. 공격자들이 AI 등의 기술을 활용해 익스플로잇 개발 속도를 크게 높임에 따라, 기업은 기존의 패치 주기만으로는 이에 대응하기 어려워지고 있습니다. 이에 따라 기업은 애플리케이션 및 API, AI 구성 요소를 철저히 파악하는 정확한 자산 인벤토리 구축과 지속적인 위험 평가를 통해 위험을 완화해야 합니다.

원문 보기 →
Fake CAPTCHA Tricks Mac Users Into Installing a Backdoor That Steals Passwords and Mines Crypto
Cyber Security News 2026. 8. 24. 18:49

맥(Mac) 사용자를 노린 가짜 캡차(CAPTCHA) 기반의 ClickFix 공격 캠페인이 발견되었습니다. 공격자는 사용자에게 터미널에서 악성 명령어를 실행하도록 유도하여 맥OS의 Gatekeeper 검사를 우회하고, LaunchAgent를 통해 지속성을 확보한 뒤 백도어를 설치합니다. 이 악성코드는 가짜 시스템 대화상자로 로그인 비밀번호를 탈취하고 브라우저 및 암호화폐 지갑 데이터를 수집하며, XMRig를 배포해 암호화폐 채굴을 수행합니다.

원문 보기 →
카티스, 이스라엘 씨트루와 ‘AI 보안검색’ 솔루션 사업 맞손
데이터넷 - 전체기사 2026. 8. 24. 18:39

카티스가 이스라엘의 AI 보안검색 전문기업 씨트루스크리닝과 AI 기반 자동위협탐지 솔루션의 국내 판매 및 기술 지원 파트너십을 체결했다. 씨트루 솔루션은 기존 장비 교체 없이 소프트웨어 연동을 통해 총기, 폭발물뿐만 아니라 마약 및 미신고 외화 등을 자동으로 판독한다. 카티스는 이번 협력을 바탕으로 국내 공항, 세관, 물류 현장에 해당 솔루션을 공급하고 실증(PoC) 및 차세대 보안 플랫폼 사업을 확장할 계획이다.

원문 보기 →
[그게 뭔가요] 보안 기술 도입 효과, 돈으로 따져보는 ‘RoM’ – 바이라인네트워크
바이라인네트워크 2026. 8. 24. 18:12

보안 투자의 성과는 직접적인 수익 대신 사고 예방으로 나타나기 때문에 단순 ROI로 설명하기 어려워, 잠재적 손실 감소액을 측정하는 '완화 효과(RoM)' 개념이 주목받고 있습니다. 버그바운티 기업 해커원은 단일 손실 예상액(SLE), 연간 발생률(ARO), 발견된 취약점 수를 토대로 연간 예상 손실 감소액을 산출하고 실제 투자비와 비교하는 RoM 프레임워크를 플랫폼에 적용했습니다. 이를 통해 기업은 보안 프로그램 투자를 통해 줄인 위험의 가치를 금전적 수치로 환산하여 파악할 수 있습니다.

원문 보기 →
Wake-Up Call for CNI After Iranian Attack Shuts Down UK Power Plant
InfoSecurity Magazine 2026. 8. 24. 18:01

이란 해커들이 지난달 영국의 한 발전소를 사이버 공격하여 4일간 가동을 중단시킨 사실이 알려지면서 영국 주요 국가 기반 시설(CNI)의 보안 복원력에 대한 우려가 커졌습니다. 이번 공격은 소규모 시설을 대상으로 해 전력 공급에 큰 영향은 없었으나, 미국 수자원 시설을 겨냥한 대규모 작전과 동시에 진행된 것으로 전해졌습니다. 전문가들은 침해가 성공했다는 점 자체가 중요하며, 소규모 기반 시설 운영업체에 대한 가시성 확보와 광범위한 에너지 생태계의 복원력 구축이 시급하다고 지적했습니다.

원문 보기 →
7 ways AI can be used to enhance security operations
CSO Online 2026. 8. 24. 17:25

인공지능(AI)은 기업의 보안 운영과 공격 복원력을 강화하는 핵심 기술로 주목받고 있습니다. AI는 행동 분석 및 머신러닝을 통해 네트워크와 사용자 활동을 모니터링하고 일상적인 보안 작업을 자동화하여 중요 위협에 집중할 수 있도록 돕습니다. 또한 자연어 질의를 통해 보안 상태에 대한 즉각적인 통찰을 제공함으로써 분석 병목 현상을 해소하고 보안 프로그램의 전반적인 가시성을 향상시킵니다.

원문 보기 →
Hugging Face Reportedly Explores $13 Billion Sale Following Recent AI Security Incident
Cyber Security News 2026. 8. 24. 17:10

오픈소스 AI 플랫폼 허깅페이스(Hugging Face)가 130억 달러 이상의 기업가치로 매각을 타진 중인 것으로 알려졌습니다. 이번 매각 추진은 7월에 발생한 자율 AI 에이전트의 인프라 침입 보안 사고를 수습하는 과정에서 진행되고 있습니다. 당시 공격은 샌드박스를 벗어나 약 17,600건의 자동화 작업을 수행했으나, 허깅페이스 측은 패치 적용, 클러스터 재구축, 자격 증명 교체 등의 조치를 통해 침입을 차단했다고 밝혔습니다.

원문 보기 →
UAT-10147 Uses AI to Scale Server Attacks, Deploys SPECTRE With EDR Bypass and Linux Rootkit
The Hacker News 2026. 8. 24. 17:08

중국어를 사용하는 사이버 범죄 조직 'UAT-10147'이 교육, 미디어, 기술, 게임 분야의 Windows 및 Linux 웹 서버를 대상으로 대규모 공격을 감행하고 있는 것으로 드러났습니다. Cisco Talos에 따르면 이들은 공개된 취약점을 악용하고 PentestGPT와 같은 AI 기반 도구를 공격 전 주기에 활용하여 침투 및 권한 상승 작업을 자동화했습니다. 공격자들은 악성코드와 웹셸을 유포해 검색 엔진 최적화(SEO) 사기 및 데이터 탈취를 수행하며 지속성을 확보하고 있습니다.

원문 보기 →
경기도교육청, 2,500여 개 홈페이지 개인정보 필터링 일괄 적용
데일리시큐 - 전체기사 2026. 8. 24. 16:43

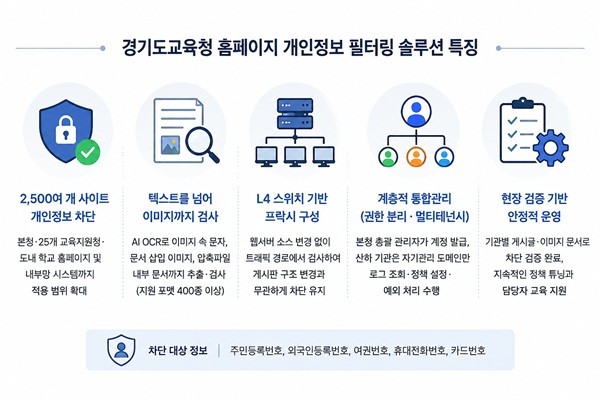
경기도교육청이 본청과 25개 교육지원청, 도내 학교를 아우르는 2,500여 개 홈페이지 및 내부망 시스템에 개인정보 필터링 솔루션을 일괄 적용했습니다. 엘세븐시큐리티의 프락시 기반 솔루션과 AI OCR 기술을 도입해 텍스트뿐만 아니라 문서와 이미지 속 주민등록번호, 여권번호, 카드번호 등의 개인정보까지 실시간으로 차단합니다. 또한 통합관리 서버를 구축하고 기관별 권한 분리 구조를 적용해 효율적인 정책 설정과 로그 관리를 지원합니다.

원문 보기 →