발행 글 (6365)

🔍
지크립토, 美 노터데임대와 '금융 AI 보안' 공동개발…정부 R&D 선정
전자신문 - 속보 2026. 10. 6. 13:11

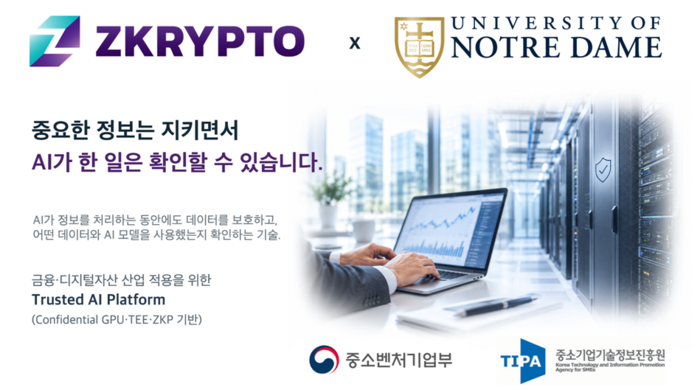
지크립토는 중소벤처기업부의 R&D 과제에 선정되어 미국 노터데임대학교와 함께 금융 및 디지털자산 분야를 위한 AI 보안 플랫폼을 공동 개발한다. 이 플랫폼은 신뢰실행환경(TEE), Confidential GPU, 영지식증명(ZKP) 기술을 결합해 민감한 고객 정보와 AI 모델을 보호하고 실행 결과를 안전하게 검증하는 것이 핵심이다. 지크립토는 향후 3년간 15억 원의 정부 지원을 받아 디지털자산 사업자와 전통 금융회사를 대상으로 공급을 확대할 계획이다.

원문 보기 →
[국감2026]] 잇단 금융권 해킹에 배경훈 "해킹 정황만으로 현장 조사 가능"
디지털투데이 - 전체기사 2026. 10. 6. 12:00

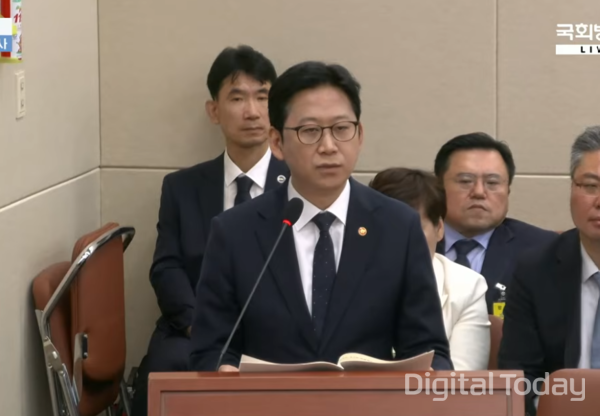
배경훈 부총리 겸 과학기술정보통신부 장관은 6일 국정감사에서 지난 1일 개정된 정보통신망법에 따라 기업의 신고 없이도 해킹 정황만으로 현장 조사가 가능해졌다고 밝혔다. 이번 개정법은 '침해사고조사심의위원회'를 신설하고, 반복적인 침해사고 발생 시 과징금 부과 및 이용자 통지를 의무화하는 내용을 포함하고 있다. 아울러 과기정통부는 내년도 정보보호 관련 예산을 올해 대비 44% 증가한 5232억원으로 늘려 사이버 침해 대응 역량을 강화할 계획이다.

원문 보기 →
Hacker Group Claims to Have Stolen Trump Mobile Customers' Personal Data
Cyber Security News 2026. 10. 6. 11:41

BYOD라는 랜섬웨어 그룹이 트럼프 모바일(Trump Mobile)을 해킹했다고 주장하며, 고객의 이름, 이메일, 전화번호, 주소 및 주문 내역이 포함된 3,615개의 기록을 다크웹에 유출했습니다. 스트레이트 애로우 뉴스(Straight Arrow News)는 2026년 10월 5일 유출된 데이터를 검토해 일부 기록의 진위를 확인했으며, 해당 데이터에는 트럼프 오거니제이션(Trump Organization)의 부사장 겸 최고정보책임자인 에릭 브루넷(Eric Brunnett)의 정보도 포함되어 있습니다. BYOD 측은 리버티 모바일(Liberty Mobile) 직원을 악성코드에 감염시켜 접근 권한을 얻었으며, 현재도 트럼프 모바일의 백엔드 대시보드에 접근할 수 있다고 주장하고 있습니다.

원문 보기 →
쿤텍, ‘AI 보안과 안전한 사용’ 주제 세미나 개최
데이터넷 - 전체기사 2026. 10. 6. 11:16

융합보안 전문기업 쿤텍은 27일 서울 양재동에서 보안 담당자와 IT 실무자를 대상으로 'AX 시대의 AI 보안과 안전한 사용'을 주제로 한 세미나를 개최한다. 이번 행사에서는 피지컬 AI 시대의 보안, AI 에이전트 보안 하네스 도입, 소프트웨어 공급망 보안 등 AX 환경에서 발생할 수 있는 주요 보안 과제와 대응 방안을 논의한다. 또한 현장에는 넥사(NEXA), 애쉬(ASH), 이지즈(AEZIZ) 등 쿤텍의 주요 보안 솔루션을 소개하는 데모 부스도 함께 운영된다.

원문 보기 →
Security researcher claims to they found KVM guest-host escape flaw
The Register Security 2026. 10. 6. 11:06

보안 연구원 Paulos Yibelo가 Vercel의 버그 바운티 프로그램을 통해 리눅스 KVM(Linux KVM)에서 게스트가 호스트 루트 권한을 탈취할 수 있는 전체 VM 탈출 제로데이 취약점을 발견했다고 주장했습니다. Vercel의 CEO인 Guillermo Rauch는 해당 KVM 제로데이 취약점의 존재를 확인했으며, 이 취약점은 AWS가 개발한 Firecracker MicroVMs 기술과 연관이 있습니다. KVM은 AWS, Google 등 주요 클라우드와 엔터프라이즈 가상화 솔루션에서 널리 사용되고 있어, 심각한 피해를 막기 위해 세부 정보는 아직 공개되지 않았습니다.

원문 보기 →
시큐리티 스코어카드, 국내 총판 굿모닝아이텍과 ‘타이탄 AI’ 영업 강화
데이터넷 - 전체기사 2026. 10. 6. 10:57

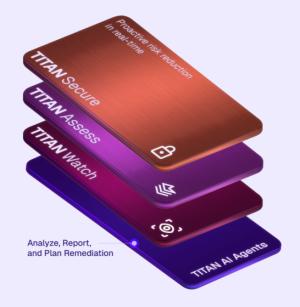
제3자 위험관리(TPRM) 기업 시큐리티 스코어카드는 국내 총판 굿모닝아이텍과 협력해 AI 기반 플랫폼 '타이탄 AI'의 국내 영업을 강화한다고 6일 밝혔다. 타이탄 AI는 보안등급 및 TPRM 플랫폼에 AI 자동화와 위협 인텔리전스를 결합하여 공급업체 등록부터 위험평가, 모니터링, 개선 조치까지 전 과정을 단일 워크플로우로 통합한다. 이를 통해 보안 담당자의 수작업을 최대 95% 줄이고 공급망 침해사고 위험을 효과적으로 낮출 수 있다.

원문 보기 →
우리은행, LG유플러스와 보이스피싱 탐지 강화…금융·통신 데이터 연계
디지털투데이 - 전체기사 2026. 10. 6. 10:47

우리은행과 LG유플러스는 금융거래 정보와 통신 데이터를 연계하여 보이스피싱 탐지 체계를 강화한다고 밝혔다. 양사는 우리은행의 금융사기 예방시스템과 LG유플러스의 인공지능(AI) 서비스 '익시오(ixi-O)' 탐지정보 간 실시간 연동을 완료하고 전용 이상금융거래탐지시스템(FDS) 탐지정책을 마련했다. 향후 2차 고도화를 통해 우리은행 FDS가 탐지한 금융사기 의심정보를 LG유플러스와 양방향으로 연계하는 방안도 추진할 계획이다.

원문 보기 →
유락, ‘AI 디지털 포렌식’ 앞세워 일본 시장 공략 가속
데이터넷 - 전체기사 2026. 10. 6. 10:26

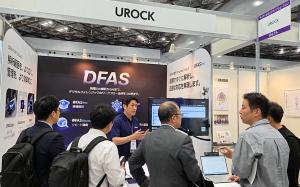
AI 디지털 포렌식 기업 유락은 일본 도쿄에서 열린 '리스콘 도쿄 2026'에 참가해 AI 기반 디지털 포렌식 솔루션 '디파스(DFAS)' 시리즈를 선보였다. 유락은 생성형 AI 확산으로 높아진 정보 유출 방지 및 데이터 통제 수요에 대응하여, 기존 공공·수사기관 중심에서 제조·금융·정보통신 등 민간 영역으로 사업을 확대할 계획이다. 이를 위해 현지 파트너십을 강화하고, 사고 후 증거 분석을 넘어 기업의 내부통제 및 컴플라이언스 대응을 위한 데이터 리스크 관리 분야로 포트폴리오를 넓힐 예정이다.

원문 보기 →
[단독] 다크웹에 SK텔레콤 고객정보 2,321만건 판매글 등장…2026년 9월 이용·청구정보 포함
데일리시큐 - 전체기사 2026. 10. 6. 10:26

10월 5일 다크웹 게시판에 SK텔레콤 고객정보 2,321만 건을 판매한다는 게시글이 올라왔다. 해당 게시물에는 고객 개인정보, 통신서비스 이용정보, 요금·단말·청구정보 등이 포함된 데이터베이스 구조와 샘플이 공개되었으며, 특히 2026년 9월 기준 데이터 사용량과 청구정보가 포함되어 눈길을 끈다. 다만 이 데이터가 실제 SK텔레콤 시스템에서 유출된 것인지, 아니면 기존 유출 데이터를 바탕으로 정교하게 합성된 것인지는 관계 기관의 검증이 필요한 상황이다.

원문 보기 →
Dell patches 18 critical flaws that could hand attackers the keys to storage and Kubernetes
CSO Online 2026. 10. 6. 10:25

델(Dell)은 자사의 컨테이너 스토리지 모듈(CSM)과 시스템 업데이트(DSU)에 영향을 미치는 18개의 취약점을 공개 및 패치했습니다. 이 중 두 개는 CVSS 최고점인 10점을 기록했으며, 공격자가 인증을 우회하여 루트 권한을 획득하거나 스토리지 리소스를 조작할 수 있게 합니다. 현재 실제 악용된 증거는 없으나 취약점 완화 방법이 없으므로, 고객은 DSU 2.3.0.0 이상 및 CSM 1.18.0 이상의 수정된 버전으로 즉시 업데이트해야 합니다.

원문 보기 →
📰
Apache 제품 보안 업데이트 권고
KISA KNVD - 보안공지 2026. 10. 6. 10:19

Apache 재단은 자사 제품인 Apache HTTP Server에서 발생하는 다수의 취약점을 해결하기 위해 보안 업데이트를 발표했습니다. 이번 업데이트는 NULL Pointer Dereference, Out-of-bounds Write 등 여러 보안 문제를 수정합니다. 영향을 받는 버전(2.4.0 이상 2.4.69 미만 등)을 사용 중인 경우, 해결 버전인 2.4.69 이상으로 업데이트가 권고됩니다.

원문 보기 →
ShinyHunters’ exploitation of a new PeopleSoft zero-day hole threatens to change enterprise risk dynamics
CSO Online 2026. 10. 6. 10:02

해킹 그룹 샤이니헌터스(ShinyHunters)가 피플소프트(PeopleSoft)의 새로운 제로데이 취약점을 이용해 FBI 시스템을 해킹하고 직원 정보를 탈취했으며, FBI는 해당 침해 사실을 확인했습니다. 로이터 통신에 따르면 FBI는 샤이니헌터스의 조직원으로 의심되는 인물을 체포했으며, 해당 인물은 다른 조직원 식별을 위해 수사 기관에 협조하고 있습니다. 딕슨 리서치(Dickson Research)의 분석가 프랭크 딕슨(Frank Dickson)은 피플소프트 사용자들에게 환경 관리 허브(Environment Management Hub)와 통합 브로커(Integration Broker)를 공개 인터넷에서 차단하고 맨디언트(Mandiant)의 보안 권장 사항을 신속히 이행할 것을 권고했습니다.

원문 보기 →