발행 글 (6368)

🔍
Dell patches 18 critical flaws that could hand attackers the keys to storage and Kubernetes
CSO Online 2026. 10. 6. 10:25

델(Dell)은 자사의 컨테이너 스토리지 모듈(CSM)과 시스템 업데이트(DSU)에 영향을 미치는 18개의 취약점을 공개 및 패치했습니다. 이 중 두 개는 CVSS 최고점인 10점을 기록했으며, 공격자가 인증을 우회하여 루트 권한을 획득하거나 스토리지 리소스를 조작할 수 있게 합니다. 현재 실제 악용된 증거는 없으나 취약점 완화 방법이 없으므로, 고객은 DSU 2.3.0.0 이상 및 CSM 1.18.0 이상의 수정된 버전으로 즉시 업데이트해야 합니다.

원문 보기 →
📰
Apache 제품 보안 업데이트 권고
KISA KNVD - 보안공지 2026. 10. 6. 10:19

Apache 재단은 자사 제품인 Apache HTTP Server에서 발생하는 다수의 취약점을 해결하기 위해 보안 업데이트를 발표했습니다. 이번 업데이트는 NULL Pointer Dereference, Out-of-bounds Write 등 여러 보안 문제를 수정합니다. 영향을 받는 버전(2.4.0 이상 2.4.69 미만 등)을 사용 중인 경우, 해결 버전인 2.4.69 이상으로 업데이트가 권고됩니다.

원문 보기 →
ShinyHunters’ exploitation of a new PeopleSoft zero-day hole threatens to change enterprise risk dynamics
CSO Online 2026. 10. 6. 10:02

해킹 그룹 샤이니헌터스(ShinyHunters)가 피플소프트(PeopleSoft)의 새로운 제로데이 취약점을 이용해 FBI 시스템을 해킹하고 직원 정보를 탈취했으며, FBI는 해당 침해 사실을 확인했습니다. 로이터 통신에 따르면 FBI는 샤이니헌터스의 조직원으로 의심되는 인물을 체포했으며, 해당 인물은 다른 조직원 식별을 위해 수사 기관에 협조하고 있습니다. 딕슨 리서치(Dickson Research)의 분석가 프랭크 딕슨(Frank Dickson)은 피플소프트 사용자들에게 환경 관리 허브(Environment Management Hub)와 통합 브로커(Integration Broker)를 공개 인터넷에서 차단하고 맨디언트(Mandiant)의 보안 권장 사항을 신속히 이행할 것을 권고했습니다.

원문 보기 →
KISA, 몽골과 AI 보안·양자내성암호 협력 논의
전자신문 - SW/보안 2026. 10. 6. 09:49

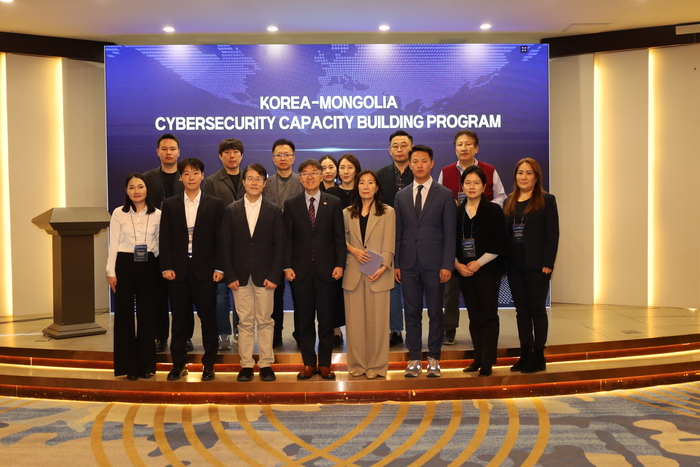
한국인터넷진흥원(KISA)과 과학기술정보통신부는 몽골 울란바타르에서 5일부터 7일까지 '한-몽 사이버보안 협력 프로그램'을 진행한다. 양국은 주요 정보통신 기반시설 보호, 인공지능(AI) 사이버 위협 대응, 양자내성암호(PQC) 기술 동향 등을 공유한다. 또한 국내 정보보호 기업의 기술을 현지에 소개하여 몽골의 보안 수요를 바탕으로 한 해외 진출 및 사업 연계를 지원할 계획이다.

원문 보기 →
노르웨이, 스마트글래스 사용 금지 추진…AI 안경 규제 법안 준비
디지털투데이 - 전체기사 2026. 10. 6. 09:46

노르웨이 정부는 비동의 촬영과 녹음으로 인한 사생활 침해를 막기 위해 학교, 의료시설, 탈의실 등에서 스마트글래스 사용을 한시적으로 금지하는 방안을 추진 중이다. 전면 금지가 아닌 사생활 보호가 중요한 장소를 중심으로 제한을 두며, 향후 영구적인 규제 도입 여부를 검토할 계획이다. 이와 함께 네덜란드 일부 유통업체의 판매 중단과 영국 영화관 업계의 착용 제한 등 유럽을 중심으로 스마트글래스 관련 규제 움직임이 확산하고 있다.

원문 보기 →
에버스핀, 전북대에 'AI 자동화 공격 대응' 보안 솔루션 공급
전자신문 - SW/보안 2026. 10. 6. 09:43

에버스핀은 전북대에 AI 에이전트 및 봇을 활용한 자동화 공격에 대응하는 웹 보안 솔루션 '에버세이프 웹'을 공급했다고 6일 밝혔다. 이 솔루션은 AI 기반 동적 표적 방어(MTD) 기술을 통해 웹 코드와 보호 구조를 지속적으로 변경하여 해킹, 크리덴셜 스터핑, 비인가 스크래핑 등의 위협을 방어한다. 이용자는 별도의 보안 프로그램 설치 없이 기존 방식대로 웹 서비스를 이용할 수 있다.

원문 보기 →
“AI 요금폭탄·보안 우려 잡는다”…야놀자넥스트, AI 관리 솔루션 출시
전자신문 - 속보 2026. 10. 6. 09:18

야놀자넥스트는 기업의 인공지능(AI) 비용 및 보안 문제를 해결하기 위한 기업용 AI 관리 솔루션 '에이먹스(Amux)'를 6일 출시했다. 이 솔루션은 부서 및 직원별 AI 사용량을 실시간으로 파악해 비용을 절감할 뿐만 아니라, AI에 입력되는 대외비 문서나 민감한 개인정보를 사전에 자동으로 차단하는 보안 기능을 갖췄다. 또한 자체 보안 로직을 통한 자율적 위험 정보 차단과 사후 모니터링 기능을 제공하며, 도입 희망 기업에게 첫 달 무료 프리뷰 이벤트를 진행한다.

원문 보기 →
[김승주 교수 칼럼] 모르는 자산은 전수조사할 수 없다
데일리시큐 - 전체기사 2026. 10. 6. 09:02

지난해 통신사와 롯데카드 등에서 발생한 대형 해킹 사고를 계기로 공식 관리체계에서 누락된 '섀도우 IT(Shadow IT)' 문제가 부각되며 정부와 금융권이 전수점검에 나섰다. 그러나 정확한 자산 식별 없이는 전수조사 대상 자체에서 사각지대가 제외될 수밖에 없으므로, 미국 CISA가 추진해 온 '지속적 자산 탐색(Continuous Asset Discovery)' 체계를 벤치마킹할 필요가 있다. AI 해킹 시대에 대응하기 위해서는 첨단 보안기술 도입에 앞서 조직의 정보자산 전반을 파악하고 최신 상태로 유지하는 기본 원칙이 선행되어야 한다.

원문 보기 →
스틸리언 '웹수트', AI 에이전트 기반 웹·API 공격 차단 검증
전자신문 - SW/보안 2026. 10. 6. 08:57

스틸리언은 자체 테스트를 통해 자사의 웹 보안 솔루션 '웹수트'가 인공지능(AI) 에이전트를 활용한 API 정찰 및 브라우저 자동화 접근을 성공적으로 차단했다고 6일 밝혔다. 웹수트는 API 경로 무작위 변경, 데이터 암호화, AI 행동분석 및 작업증명(PoW) 기술을 적용해 비정상적인 접근과 크리덴셜 스터핑 같은 자동화 공격에 대응한다. 또한 스틸리언은 지난 9월 웹수트와 '앱수트 키패드'에 양자내성암호(PQC)를 적용해 상용화했으며, 현재 금융·공공·대기업을 대상으로 추가 기술검증을 진행 중이다.

원문 보기 →
서상덕 S2W 대표, 韓-英 공급망 보안 협력 제안
전자신문 - SW/보안 2026. 10. 6. 08:56

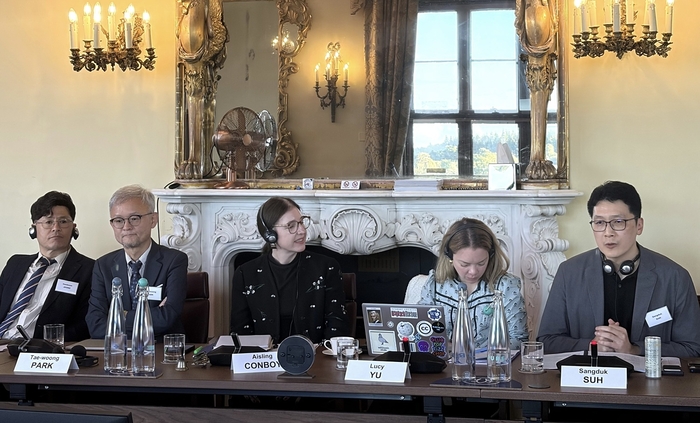
서상덕 에스투더블유(S2W) 대표는 영국에서 열린 '제2차 한영고위급포럼'에 참석해 인공지능(AI) 주권 강화를 위한 양국의 공급망 보안 협력을 제안했다. 그는 반도체 및 피지컬 AI 공급망을 겨냥한 위협 정보를 상시 공유하는 민관 공조 채널 운영의 필요성을 강조했다. 또한 양국의 주요 20개국(G20) 의장국 시기를 활용해 신뢰할 수 있는 공급망 보안 기준을 국제사회 의제로 삼자고 덧붙였다.

원문 보기 →
인포시즈, 그래프 AI 보안 솔루션 ‘고스’ 출시 ··· 국내 반도체 대기업 전사 공급
데이터넷 - 전체기사 2026. 10. 6. 08:45

인포시즈는 그래프 기반 AI 보안 솔루션 '고스(GOS)'를 정식 출시하고 국내 반도체 대기업에 전사 공급했다고 6일 밝혔다. 이 솔루션은 그래프 머신러닝(Graph ML) 기술로 대규모 보안 로그를 분석한 뒤 위협 가능성이 높은 후보만 LLM으로 검증하여 분석 대상을 전체의 0.068% 수준으로 줄여 운영 비용을 낮춘다. 또한 기존 SIEM 및 SOAR 솔루션과 연동이 가능하며, 대기업 EDR 환경 성능 검증에서 미탐률 0%를 기록했다.

원문 보기 →
"오픈AI 문화 망가졌다"…퇴사 안전 책임자, 작심 비판
디지털투데이 - 전체기사 2026. 10. 6. 08:27

오픈AI에서 주요 제품의 안전 보고서 작성을 총괄했던 데이비드 로빈슨이 최근 사임하며 기업의 안전 문화를 강하게 비판했다. 그는 제품을 먼저 배포하고 문제를 수정하는 오픈AI의 반복적 배포 방식이 위험하다고 지적하며, 최첨단 AI 기업도 원자력발전소처럼 여러 겹의 안전장치를 갖춰야 한다고 주장했다. 이에 대해 오픈AI 측은 모델 개발을 안전하게 통제하고 있으며 연구 및 테스트 환경의 보안 강화 등을 진행 중이라고 반박했다.

원문 보기 →