발행 글 (6587)

🔍
싸이터, 데프콘 34서 선박 기자재 취약점 시연... “해양 공급망 보안 경고”
보안뉴스 - SECURITY 2026. 8. 10. 15:48

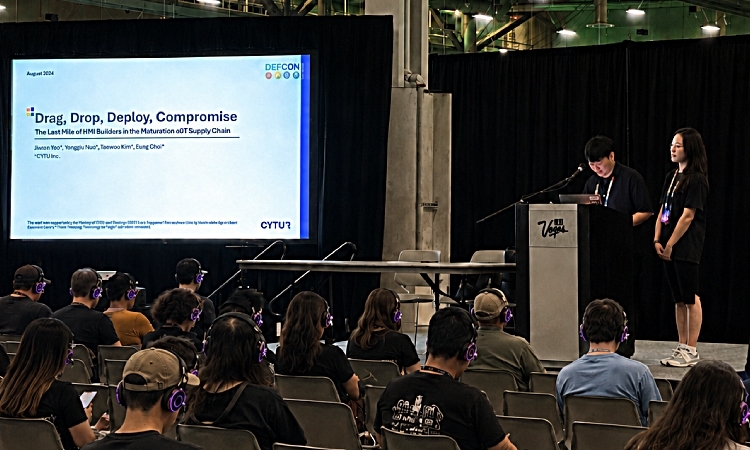
싸이터 연구진이 미국 라스베이거스에서 열린 데프콘 34의 마리타임 해킹 빌리지 세션에서 선박 기자재에 정상 구성 요소가 위장되어 관리자 권한으로 실행될 수 있는 취약점을 발표했다고 밝혔다. 이번 발표는 폐쇄망 기반 환경에서도 공급망을 통한 공격이 가능하다는 구조적 위험을 지적하고, 설계 단계부터 보안을 내재화하는 '시큐어 바이 디자인' 접근법의 필요성을 강조했다.

원문 보기 →
에스넷그룹, 전사 AX 본격화 ··· AI 네이티브 조직으로 변신
데이터넷 - 전체기사 2026. 8. 10. 15:38

에스넷그룹은 올해 초부터 국내 주요 기업 사례를 분석하여 조직문화와 업무 환경에 맞춘 단계적인 실행 방향을 마련했다. 지난 7월부터 임직원과 임원진을 대상으로 AI 활용 교육 및 바이브 코딩 등 기초 과정을 진행했으며, 현재는 직군별 특성에 맞는 심화 교육을 수행 중이다. 그룹은 'AX혁신추진단'을 결성하고 개인·조직 역량 극대화를 위해 전사 차원의 인공지능 전환(AX)에 박차를 가한다.

원문 보기 →
아카마이 “고위험 AI 활동, 5% 파워유저로 인해 발생”
데이터넷 - 전체기사 2026. 8. 10. 15:20

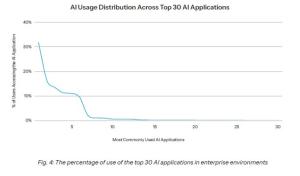
아카마이 인터넷 현황 보고서(SOTI)는 기업의 고위험 AI 활동이 전체 직원의 상위 5% 파워 유저에게 집중되어 있다고 분석했다. 이 보고서는 레이어엑스(LayerX) 데이터를 기반으로 개인 계정 사용 비율이 47.1%, 비승인 앱 사용도 14.4%에 달하는 섀도우 AI 확산과, 기존 DLP 시스템의 한계를 지적하며 바이브 해킹 등 새로운 공격 방식을 경고했다.

원문 보기 →
New Wordpress Supply Chain Attack Compromises Themes via Poisoned API Response
Cyber Security News 2026. 8. 10. 15:19

2026 년 8 월 7 일 워드펜스 위협 지능이 BdThemes 플러그인 공급망 공격을 발견하고, 원격 홍보용 API 피드를 중독시켜 사이트 관리자 계정 탈취 및 웹쉘 배포를 가능하게 했다고 알렸다. 이 공격은 WordPress.org 저장소에 코드가 수정되지 않았지만, DigitalOcean Spaces 버킷에 호스팅된 정적 JSON 데이터 스트림과 Cloudflare 보호 하에서 작동했으며, Biggopti 컴포넌트가 display_id 값을 안전하게 탈출하지 못해 CVSS 점수 5.4 의 크로스 사이트 스크립트 취약점을 만들었다. 악성 스스크립트пт는 onanimationstart 이벤트를 통해 무음으로 실행되어 명령 및 제어 서버로 연결하고, 위변조 관리자 계정을 생성하며 wp-smart-thumbnails 와 같은 가짜 플러그인을 설치해 emer-run.php 웹쉘을 배포했다.

원문 보기 →
재경부, AI 에이전트 활용 공공데이터 교육 개최 ··· 실사례·보안까지 다뤄
데이터넷 - 전체기사 2026. 8. 10. 15:01

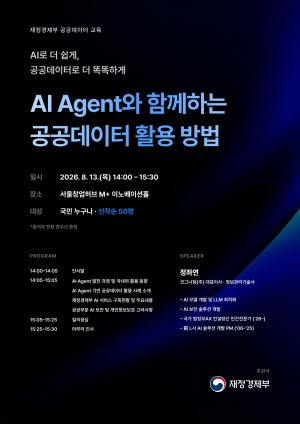
재정경제부가 오는 8월 13일 서울 마곡 서울창업허브 M+ 이노베이션홀에서 'AI 에이전트와 함께하는 공공데이터 활용 방법' 교육을 개최합니다. 이번 교육에서는 AI 에이전트를 활용한 공공데이터 사례와 재정경제부의 AI 서비스 구축 현황을 비롯해, 공공부문에서 AI를 활용할 때 고려해야 할 정보보호 및 개인정보보호 사항을 다룰 예정입니다.

원문 보기 →
“기업 AI 확산에 공격 표면 확대…확장 프로그램도 보안 변수”
전자신문 - SW/보안 2026. 8. 10. 14:55

아카마이 테크놀로지스는 보고서를 통해 AI 확장 프로그램의 약 75%가 높은 수준의 권한을 요구하고 16.3%가 알려진 CVE 취약점을 포함하고 있다고 밝혔습니다. 또한 개발자 지시 파일을 변조하는 '바이브 해킹', API 키 등을 수집하는 '커서재킹', 웹페이지 악성 지시문으로 AI 에이전트를 조작하는 '코멧재킹' 등 새로운 공격 기법을 제시했습니다. 아카마이는 섀도 AI 통제, 실시간 상호작용 검사, 확장 프로그램 점검 등 5가지 보안 대응 전략을 권고했습니다.

원문 보기 →
“공급망 보안 관리 미흡…협력사 계약에 보안요건 반영 37%”
전자신문 - SW/보안 2026. 8. 10. 14:46

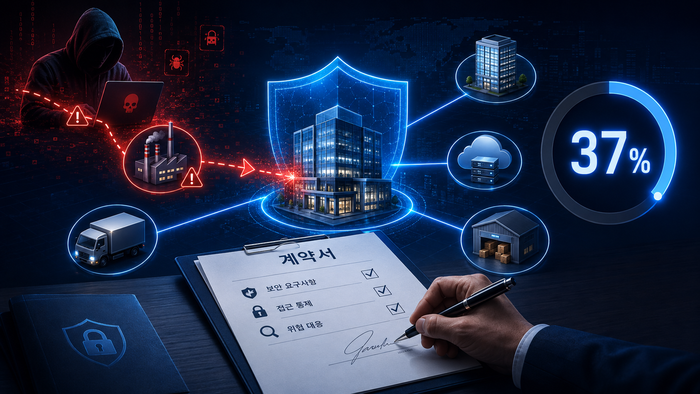
생성형 AI 공급망 공격이 주요 위협으로 부상한 가운데, 협력사 계약 단계에서 정보보호 요구사항을 명문화한 기업은 전체의 37%에 불과하다는 카스퍼스키 내부 시장조사 결과가 발표되었다. 이 조사에서는 공급망 공격이 2025 년 기업이 직면할 가장 큰 사이버 위협으로 지목되었으며, 이에 대응하기 위해 협력사 선정부터 계약 종료까지 전 과정을 보안 체계로 관리하는 전략이 제안되었다.

원문 보기 →
SK쉴더스 EQST, 데프콘 34 AI CTF서 5위 기록
데일리시큐 - 전체기사 2026. 8. 10. 14:42

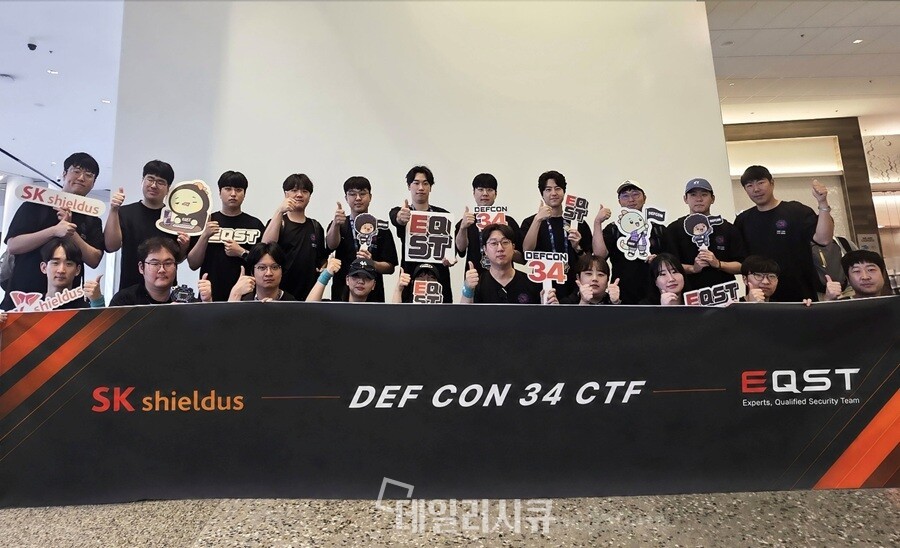
SK쉴더스의 화이트해커 그룹 EQST가 미국 라스베이거스에서 열린 해킹·보안 컨퍼런스 '데프콘 34'의 AI CTF에서 글로벌 200여 개 팀 중 최종 5위를 기록했습니다. EQST는 주어진 AI 모델을 바탕으로 침투테스트를 수행하는 AI 에이전트를 구성해 보안 문제를 해결했으며, 네이버클라우드 등과 연합팀을 구성해 데프콘 34 CTF 본선 무대에도 참가했습니다.

원문 보기 →
[AI 시대의 인지전-4] 2026년 중동전쟁, AI의 오답도 인지전에 이용될 수 있다
보안뉴스 - SECURITY 2026. 8. 10. 14:41

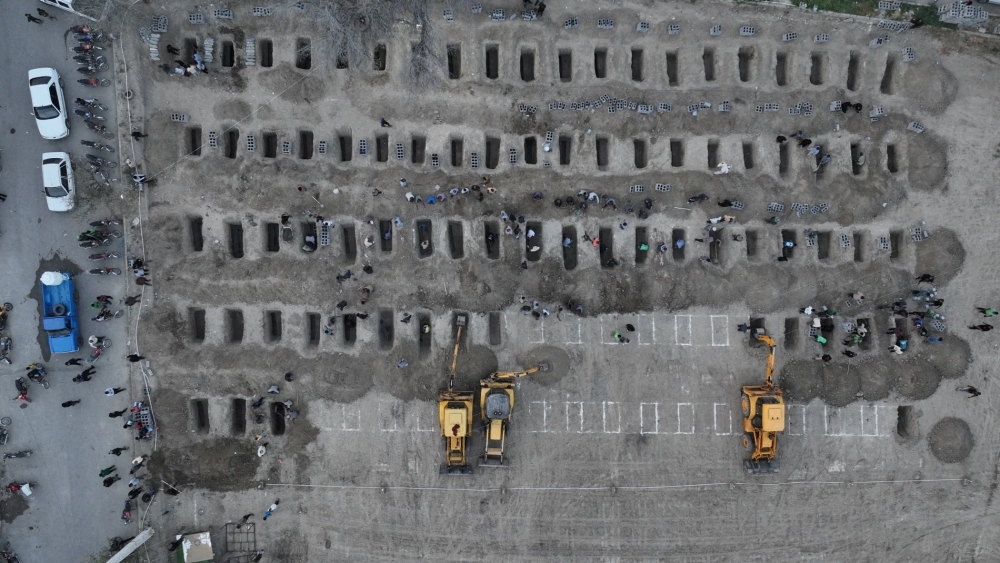
생성형 AI인 구글 제미나이와 X의 그록이 실제 전쟁 피해 사진에 대해 각각 튀르키예 지진과 인도네시아 코로나19 묘지라며 잘못된 출처와 오답을 제시하는 취약점이 드러났습니다. 이러한 AI의 오답은 실제 증거를 부정하는 근거로 악용될 수 있으며, AI를 활용한 합성 이미지나 음성은 전시 영향 활동 및 인지전에 이용되고 있습니다. 또한, 조회수 수익을 노리고 AI 전쟁 영상을 게시하는 사례가 늘어남에 따라 X는 AI 합성 영상에 생성 사실을 표시하지 않을 경우 수익 배분을 정지하는 규칙을 시행했습니다.

원문 보기 →
Claude Opus 5 Cuts Indirect Prompt Injection Attack Success to 2% in New Benchmark Analysis
Cyber Security News 2026. 8. 10. 14:39

Gray Swan 의 최신 벤치마크 분석에 따르면 Anthropic 의 Claude Opus 5 는 간접 프롬프트 주입 공격 성공률을 기존 모델보다 낮게 기록했습니다. Gray Swan IPI 벤치마크 (2026 년 제 1 분기) 결과, Claude Opus 5 는 최대 15 회 시도 시 공격 성공률이 2.0% 로 감소했으며 이는 테스트된 모든 다른 모델을 앞서는 성과입니다.

원문 보기 →
과기정통부-KISIA, 전국 5개 권역서 사이버보안 교육
전자신문 - SW/보안 2026. 8. 10. 14:34

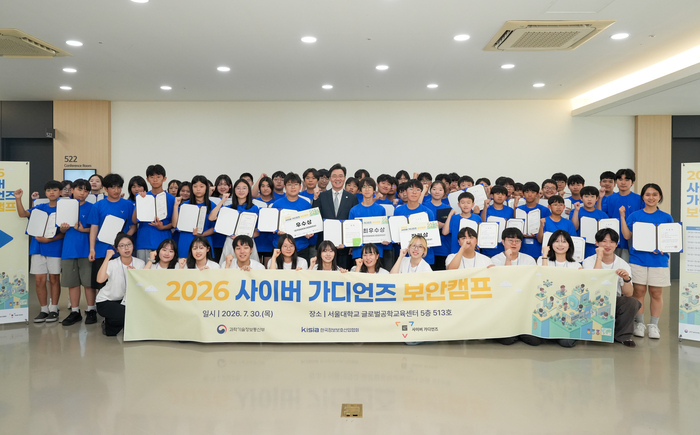
과학기술정보통신부와 한국정보보호산업협회(KISIA)가 전국 5개 권역에서 중학생 240여 명을 대상으로 '2026 사이버 가디언즈 보안캠프'를 진행했다. 평균 4대 1의 경쟁률을 기록한 이번 캠프에서는 암호 해독, 코드 분석, 프롬프트 인젝션 기법을 활용한 AI 해킹 실습 등 팀 협력형 보안 미션과 진로 멘토링이 운영됐다. 회차별 우수 교육생에게는 KISIA 회장상이 수여됐으며 참가자 전원에게 수료증이 발급됐다.

원문 보기 →
아카마이 보고서, AI 도입 가속화에 따른 새로운 보안 리스크 경고
데일리시큐 - 전체기사 2026. 8. 10. 14:31

아카마이 테크놀로지스는 보고서를 통해 AI 도입 가속화로 인한 분산된 섀도 AI, AI 고급 사용자, 브라우저 확장 프로그램 등의 새로운 보안 리스크를 경고했습니다. 보고서는 기존 보안 시스템을 우회하는 신종 위협 기법으로 바이브 해킹, 커서재킹, 코멧재킹을 소개했으며, 이에 대응하기 위해 고위험군 직원 집중 관리, SSO 연동을 통한 섀도 AI 제거, 브라우저 확장 프로그램 검증 등 CISO를 위한 5가지 방어 전략을 제시했습니다.

원문 보기 →