발행 글 (6418)

🔍
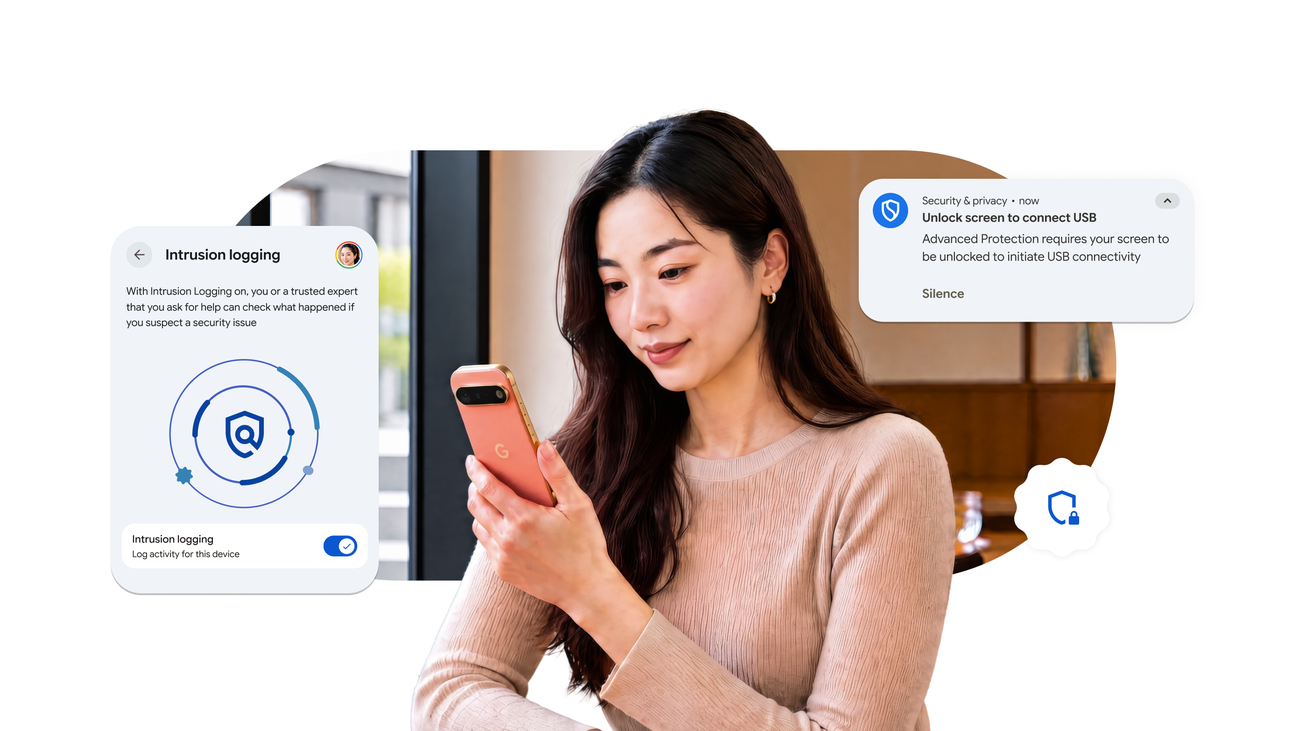
6 ways Advanced Protection on Android keeps you safe
Google - Security 2026. 10. 2. 01:00

구글은 고위험군 및 보안에 민감한 사용자를 보호하기 위해 단일 토글로 강력한 모바일 보안 기능을 활성화하는 안드로이드용 'Advanced Protection'을 작년에 출시했습니다. 안드로이드 17 기기에서 제공되는 새로운 주요 기능 중 하나인 'Intrusion Logging'은 종단간 암호화된 포렌식 로그를 클라우드에 12개월간 안전하게 보관하는 선택적 기능입니다. 또한, 기기가 잠겨 있을 때 새로운 USB 연결을 충전 전용으로 제한하여 악의적인 충전소 등을 통한 물리적 무단 접근을 방지하는 'USB Protection' 기능도 도입되었습니다.

원문 보기 →

Hacker Conversations: Rob Juncker, a Knock at the Door and a Moral Compass
SecurityWeek 2026. 10. 1. 23:30

Mimecast의 최고 제품 및 기술 책임자인 Rob Juncker는 자신을 해커라고 칭하며 모든 보안 리더가 해커여야 한다고 믿는다. 그는 10살 때 Apple IIc를 분해하고 Basic 프로그래밍을 독학하며 컴퓨터에 대한 호기심을 키웠다. 이후 십 대 시절에는 모뎀과 워다이얼러(wardialers)에 빠져, 부모님 몰래 아프다고 속이고 위조 편지를 사용해 전용 전화선을 설치하기도 했다.

원문 보기 →
Enterprises Struggle to Prepare for AI and Quantum Threats, PwC Says
SecurityWeek 2026. 10. 1. 23:30

PwC의 '2027 글로벌 디지털 신뢰 인사이트' 보고서에 따르면, 전 세계 기업 리더들은 자사의 AI 시스템을 겨냥한 공격을 가장 대비가 부족한 사이버 위협으로 꼽았습니다. 응답자들은 자율 봇넷(53%), 적대적 공격(52%), 데이터 포이즈닝(52%)에 대한 방어 준비가 되어 있지 않다고 우려했으며, 프롬프트 인젝션은 OWASP의 LLM 애플리케이션 위협 상위 10개 중 1위를 차지했습니다. AI가 위협 탐지를 위한 최고의 방어 수단으로 여겨짐에도 불구하고, 신뢰성 부족 등의 이유로 인간의 승인 없는 완전 자율 AI 에이전트를 사이버 방어에 도입하겠다는 리더는 22%에 불과했습니다.

원문 보기 →
Police dismantle KillSec ransomware gang allegedly led by 16-year-old
BleepingComputer 2026. 10. 1. 23:25

국제 사법 기관의 합동 작전인 '오퍼레이션 킬스위치(Operation KillSwitch)'를 통해 킬섹(KillSec) 랜섬웨어 조직의 데이터 유출 사이트와 서버가 압수되고 3명이 체포되었습니다. 유로폴에 따르면, 이 사이버 범죄 조직의 주요 운영자이자 관리자로 의심되는 인물은 16세에 불과한 것으로 확인되었습니다. 당국은 킬섹의 메인 서버를 포함한 5대의 서버를 폐쇄했으며, 지속적인 무단 접근을 막기 위해 최소 110테라바이트의 도난된 데이터를 압수했습니다.

원문 보기 →
Warlock Ransomware Exploiting SharePoint Flaws to Attack Water and Telecom Operators
Cyber Security News 2026. 10. 1. 23:14

중국 연계 위협 행위자인 'Longlegs'(또는 Storm-2603)가 마이크로소프트 셰어포인트(Microsoft SharePoint) 서버의 취약점을 악용해 'Warlock' 랜섬웨어를 유포하고 있습니다. 이들은 최근 두 달 동안 유럽, 아프리카, 라틴 아메리카의 상하수도 시설, 통신사, 정부 기관 및 대학 등 최소 4곳의 조직을 공격했습니다. 공격자는 ASPX 웹셸을 심어 원격 코드 실행을 수행하고, 정상적인 클라우드 서비스와 Visual Studio Code의 터널 기능을 악용해 보안 탐지를 우회한 뒤 랜섬웨어 암호화 전 백신 및 EDR 종료 유틸리티를 배포했습니다.

원문 보기 →
Why Mobile Device Management Needs Its Own Threat Model
Hackread - Cybersecurity News 2026. 10. 1. 23:13

영국 정부의 2025/26 사이버 보안 침해 설문조사에 따르면, 사이버 보안 정책을 보유한 기업의 58%가 업무용 개인 기기 사용을 정책에 포함하고 있습니다. 모바일 기기 관리(MDM) 시스템은 기기 등록, 인증서 설치, 원격 삭제 등 강력한 중앙 집중식 권한을 가지며, 이로 인해 MDM 서버와 API 자체가 새로운 공격 경로를 생성하게 됩니다. 따라서 단순한 엔드포인트 통제를 넘어 관리자 권한과 연동 서비스 등을 포괄하는 MDM 전용 위협 모델이 필요합니다.

원문 보기 →
Shadow AI explained: The work shortcut that could leak your company’s secrets
Malwarebytes Labs 2026. 10. 1. 23:05

회사에서 승인하지 않은 AI 도구를 업무에 사용하는 '섀도 AI(Shadow AI)'는 민감한 데이터 유출과 지적 재산 손실 등 심각한 보안 위험을 초래할 수 있다. 2025년 Microsoft 연구에 따르면 영국 직원의 71%가 미승인 AI 도구를 사용한 것으로 나타났으며, IBM의 2025년 연구에서는 조직 5곳 중 1곳이 섀도 AI와 관련된 데이터 침해를 겪었다고 보고했다. 섀도 AI가 많은 조직은 데이터 침해 시 약 67만 달러의 추가 비용을 지불했지만, AI를 관리하거나 탐지할 정책을 갖춘 조직은 37%에 불과했다.

원문 보기 →
The Day-One Hole in Zero Trust Architecture
BleepingComputer 2026. 10. 1. 23:01

제로 트러스트 원칙이 기업 인프라에 보편화되었음에도 신규 입사자 온보딩 및 서비스 데스크 프로세스에서의 인적 오류는 여전히 악용 가능한 취약점으로 남아 있다. FBI는 북한 IT 노동자들이 위조된 신분을 사용해 원격 근무 일자리를 얻고 기업 네트워크에 접근하고 있다고 경고했다. 공격자가 채용 과정을 통과해 초기 신원 확인을 우회할 경우, 이후에 강력한 다중요소인증(MFA)을 적용하더라도 보안 통제가 무력화되므로 조직은 더욱 강력한 신원 검증 방법을 마련해야 한다.

원문 보기 →
China-Linked Hackers Impersonate AI Experts to Target US Policy Insiders
InfoSecurity Magazine 2026. 10. 1. 23:00

중국과 연계된 해킹 그룹인 TA419가 유명 AI 정책 전문가 및 경제학자를 사칭하여 미국과 일본의 싱크탱크, 대학, 로펌 직원들의 로그인 자격 증명을 탈취하고 있다고 프루프포인트(Proofpoint)가 발표했습니다. 이들은 가짜 자문 위원회 초청장 등을 미끼로 피해자를 유인한 뒤, 다중 인증(MFA)을 실시간으로 우회하고 세션 쿠키를 훔치는 중간자(AitM) 피싱 페이지로 연결시켰습니다. 이번 공격은 미국의 AI 정책 및 규제 동향을 파악하기 위한 중국의 정보 수집 활동의 일환으로 분석됩니다.

원문 보기 →
DeepKeep’s AI Lens flags coding agent data leaks and routes destructive commands for approval
Help Net Security 2026. 10. 1. 22:57

DeepKeep은 소프트웨어 개발자와 Cursor, Claude Code 같은 AI 코딩 에이전트를 보호하기 위한 새로운 확장 기능인 'AI Lens for Developers'를 발표했다. 이 기능은 에이전트 활동을 모니터링하여 프롬프트나 첨부 파일을 통해 유출될 수 있는 자격 증명과 비밀번호를 차단하고, 안전하지 않은 코드 패턴을 탐지한다. 또한 파괴적인 명령어는 실행 전 사람의 승인을 거치도록 라우팅하며, 보안팀이 정책을 설정하고 전체 감사 로그를 확인할 수 있도록 지원한다.

원문 보기 →
Kiteworks patches max severity code injection vulnerability
BleepingComputer 2026. 10. 1. 22:51

보안 파일 공유 소프트웨어 기업인 Kiteworks가 Email Protection Gateway(EPG) 솔루션에 영향을 미치는 최고 심각도의 코드 인젝션 취약점(CVE-2026-54154)을 포함해 총 126개의 취약점을 패치했습니다. 이 취약점을 악용하면 권한이 없는 원격 공격자가 임의의 코드를 실행하고 기기에 대한 완전한 관리자(root) 제어권을 탈취할 수 있으며, 9.4.1 이전 버전의 모든 EPG 릴리스에 영향을 미칩니다. 앞서 Kiteworks는 임박한 제로데이 공격 위협에 대비해 고객들에게 서버 가동 중단을 권고했으나, 중요한 취약점을 패치한 후 월요일에 해당 주의보를 해제하고 침해 증거는 발견되지 않았다고 밝혔습니다.

원문 보기 →
Exabeam brings AI-assisted security investigations to data that must stay on-premises
Help Net Security 2026. 10. 1. 22:50

Exabeam은 클라우드 및 온프레미스 환경에서 AI 기반 조사와 실행을 결합한 'Agentic SOC' 구현 기능들을 새롭게 도입했다. 이를 위해 Exabeam Nova AI, Exabeam MCP Server 및 Agent Behavior Analytics(ABA) 등의 생성형 AI와 에이전틱 보안 기술을 활용한다. 자체 측정 결과, Nova AI는 평균적인 사건을 약 10분 만에 분류해 인간보다 30배 빠른 속도를 기록했다.

원문 보기 →