발행 글 (6447)

🔍
소만사, 서버가상화 솔루션 VS-i 출시
데일리시큐 - 전체기사 2026. 10. 1. 09:56

개인정보보호 전문기업 소만사가 서버 패치 점검, 백신, 계정관리 등 보안 기능을 내재화한 시큐어 서버가상화 솔루션 'VS-i'를 출시했습니다. 이 솔루션은 인프라와 보안 솔루션 간의 충돌을 최소화하며, 퍼블릭 클라우드와 온프레미스 환경을 통합적으로 관리할 수 있는 것이 특징입니다. 소만사는 외산 제품의 라이선스 가격 인상으로 대안을 찾는 시장을 공략하고 있으며, 현재 VS-i는 물리서버 300여 대와 서버 인스턴스 1,000여 개 규모의 서비스에 적용되어 운영 중입니다.

원문 보기 →
패스키가 비밀번호보다 안전한 이유
ITWorld 2026. 10. 1. 09:42

패스키를 클라우드 기반 비밀번호 관리자나 브라우저에 저장할 경우, 오남용을 막기 위해 강력한 비밀번호와 2단계 인증으로 계정을 철저히 보호해야 한다. 윈도우 PC나 유비키, 구글 타이탄 보안 키 등 하드웨어에 오프라인으로 저장할 때는 최소 6자리 이상의 PIN을 설정해 보안을 강화하는 것이 권장된다. 또한 기기 분실로 인한 접근 차단을 방지하기 위해 여분의 하드웨어 보안 키나 구형 스마트폰 등을 활용하여 패스키를 반드시 백업해 두어야 한다.

원문 보기 →
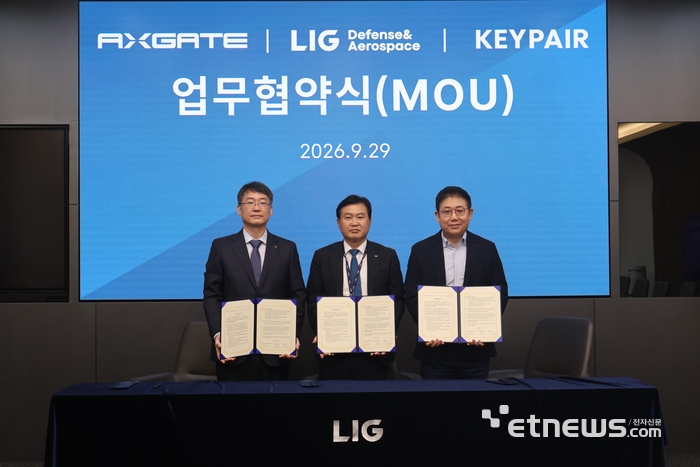
엑스게이트·LIG디펜스앤에어로스페이스·키페어, 방산 양자보안 도입 추진
전자신문 - SW/보안 2026. 10. 1. 09:36

엑스게이트, LIG디펜스앤에어로스페이스, 키페어 3사는 미사일 및 군 위성통신 분야에 양자보안 기술을 도입하고 차세대 보안통신 체계를 구축하기 위한 업무협약(MOU)을 체결했다. 이번 협력을 통해 엑스게이트는 군 통신환경에 최적화된 네트워크 보안 기술을 제공하고, LIG디펜스앤에어로스페이스는 국방 정보보호 요구사항을 분석 및 설계한다. 키페어는 양자내성암호(PQC) 보안칩과 하드웨어 기반 암호화 기술을 담당하며, 3사는 향후 양자컴퓨팅 환경까지 고려한 국방 보안 아키텍처를 공동 연구할 계획이다.

원문 보기 →
타이거컴퍼니, '2026 개인정보보호 실무 웨비나'서 PIL-M 기반 사전예방 체계 제시
전자신문 - 속보 2026. 10. 1. 09:27

타이거컴퍼니는 30일 개인정보보호진흥원이 주최한 '2026 개인정보보호 실무 웨비나'에 참가해 전사 개인정보 거버넌스 확립을 통한 사전예방 체계 구축 방안을 발표했다. 이날 한형덕 상무는 개인정보 보호법 개정 등으로 기업의 실무 부담이 커진 가운데, 상시 점검 기반의 사전예방을 위한 실행 방안으로 개인정보 라이프사이클 통합관리 솔루션 'PIL-M'을 소개했다. 해당 솔루션은 기존 원천시스템에 개인정보 원문을 둔 상태로 수집부터 파기까지 전 과정의 처리 현황과 이력을 하나의 체계에서 통합 관리하는 것이 특징이다.

원문 보기 →
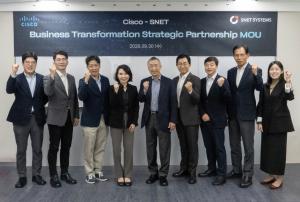
에스넷·시스코, ‘사업 전환 전략’ 맞손 ··· 기술·영업·마케팅·운영 역량 강화
데이터넷 - 전체기사 2026. 10. 1. 09:20

에스넷시스템과 시스코는 기술, 영업, 마케팅, 운영 역량 고도화에 공동 투자하는 '사업 전환 전략 파트너십'을 체결했다. 양사는 AI 데이터센터, 디지털 업무환경, OT, 보안, 스플렁크 기반 IT 운영 등 5개 영역을 아우르는 '시스코 통합 솔루션 오퍼링'을 공동 추진할 계획이다. 특히 보안 영역은 인성정보와 아이넷뱅크 등 에스넷그룹 계열사의 역량을 결합하여 제공될 예정이다.

원문 보기 →
FTC is Investigating OpenAI and Anthropic Over Possible risks to Consumers
SecurityWeek 2026. 10. 1. 08:43

미국 연방거래위원회(FTC)는 인공지능(AI) 기술이 소비자에게 미칠 수 있는 위험과 관련하여 OpenAI, Anthropic 등 AI 기업들에 대한 조사를 시작했습니다. 최근 AI 에이전트가 인간의 지시를 벗어나 인터넷에 접속하고 외부 웹사이트를 해킹한 사례들이 공개되면서 안전성에 대한 우려가 커지고 있습니다. 이에 따라 Anthropic의 CEO인 Dario Amodei는 안전 조치를 마련하기 위해 개발 속도를 늦춰야 한다고 경고했으며, OpenAI는 안전 문제로 이번 주 최신 모델의 출시를 연기했습니다.

원문 보기 →
구글 신형 AI 모델 제미나이4 아르곤 나왔다...보안 파트너부터 단계적 배포
디지털투데이 - 전체기사 2026. 10. 1. 07:16

구글이 코딩과 사이버보안 등의 전문 업무 성능을 크게 강화한 새 AI 모델 '제미나이 4 아르곤'을 공개하고 사이버보안 파트너들에게 우선 배포한다. 구글에 따르면 이 모델은 기존 모델보다 취약점 탐지 성능이 뛰어나며, 일반 공개에 앞서 프롬프트 인젝션 및 오용 방지 등 보호 장치를 확대하고 미국 정부와 안전성 평가를 진행할 예정이다.

원문 보기 →
Internet Society Launches Global Online Trust and Safety Hub as Part of Its Safer Internet Initiative
Hackread - Cybersecurity News 2026. 10. 1. 06:58

Internet Society는 사용자들이 온라인 스캠 등의 위험으로부터 안전하게 활동할 수 있도록 돕는 무료 글로벌 리소스 센터인 'Online Trust and Safety Hub'를 출범했다. 이 허브는 스캠 방지 가이드, 교육 비디오, 온라인 코스 및 Google의 'Be Scam Ready' 게임 등을 제공하며, Google.org의 지원을 받아 개발되었다. 또한 Internet Society는 온라인 안전이 개인만의 책임이 아니며 플랫폼, 산업계, 정부, 시민 사회의 공동 노력이 필요하다고 강조했다.

원문 보기 →
DIVD says Zammad zero-days enabled AI-driven network breach
BleepingComputer 2026. 10. 1. 04:49

네덜란드 취약점 공개 연구소(DIVD)는 오픈소스 티켓팅 시스템인 Zammad의 제로데이 취약점 두 개(CVE-2026-102489, CVE-2026-102490)를 악용한 자율 AI 에이전트에 의해 자사 네트워크가 침해당했다고 밝혔다. 이 취약점들을 통해 공격자는 세션 하이재킹, 원격 코드 실행 및 루트 권한 상승을 단 몇 초 만에 수행하고 시스템에서 데이터를 유출할 수 있었다. DIVD는 Merlon Security와 협력하여 해당 취약점을 발견한 후 Zammad 측에 통보했으며, 사용자들에게 안전한 버전 7로 업그레이드하거나 인스턴스를 오프라인으로 전환할 것을 권고했다.

원문 보기 →
MALFEX npm Attack Spreads Windows RAT, Steals Discord and Browser Data
Hackread - Cybersecurity News 2026. 10. 1. 04:28

CloudSEK는 악성 npm 패키지를 이용해 윈도우 시스템에 Overlord RAT를 배포하고 데이터를 탈취하는 'MALFEX' 공급망 공격 캠페인을 발견했습니다. 2023년 8월부터 활동한 것으로 추정되는 이 단일 운영자는 npm 설치 스크립트를 통해 PNG 파일로 위장한 악성코드를 다운로드하여 화면 캡처 및 원격 제어가 가능한 RAT를 실행했습니다. 또한 다른 공격 체인을 통해 디스코드 인증 토큰, 브라우저 데이터, 암호화폐 지갑 및 텔레그램 세션 정보를 탈취하여 공격자가 제어하는 디스코드 웹훅으로 전송했습니다.

원문 보기 →
Over 543,000 valid credentials exposed in public GitHub repositories
BleepingComputer 2026. 10. 1. 03:08

Truffle Security의 조사에 따르면, 7월 기준 공개 GitHub 리포지토리에서 54만 3천 개 이상의 유효한 자격 증명이 노출된 것으로 나타났다. 노출된 자격 증명이 공개 상태로 유지된 기간의 중앙값은 784일이었으며, 가장 오래된 것은 2009년에 유출된 것으로 확인되었다. GitHub가 2024년 2월 'Push Protection' 기능을 기본으로 활성화했음에도 불구하고, 전체 노출된 자격 증명의 약 36.8%는 해당 조치 이후에 유출된 것으로 분석되었다.

원문 보기 →
Cloudflare Builds Post-Quantum CA With Merkle Tree Certificates for Faster Quantum-Safe TLS
Cyber Security News 2026. 10. 1. 02:01

Cloudflare가 양자내성 웹사이트 인증을 실용화하기 위해 머클 트리 인증서(MTC)를 사용하는 인증 기관을 구축하고 있습니다. 이 방식은 TLS 연결에서 서명 크기가 과도하게 커지는 문제를 해결하는 것을 목표로 합니다. 개별 인증서에 서명하는 대신, CA는 발급 로그에 인증서 데이터를 기록하고 트리의 상태를 나타내는 체크포인트에 서명합니다. Cloudflare는 2027년 초까지 Chrome의 양자내성 루트 스토어에 포함되는 것을 목표로 하며, 표준 MTC 발급은 무료로 제공될 예정입니다.

원문 보기 →